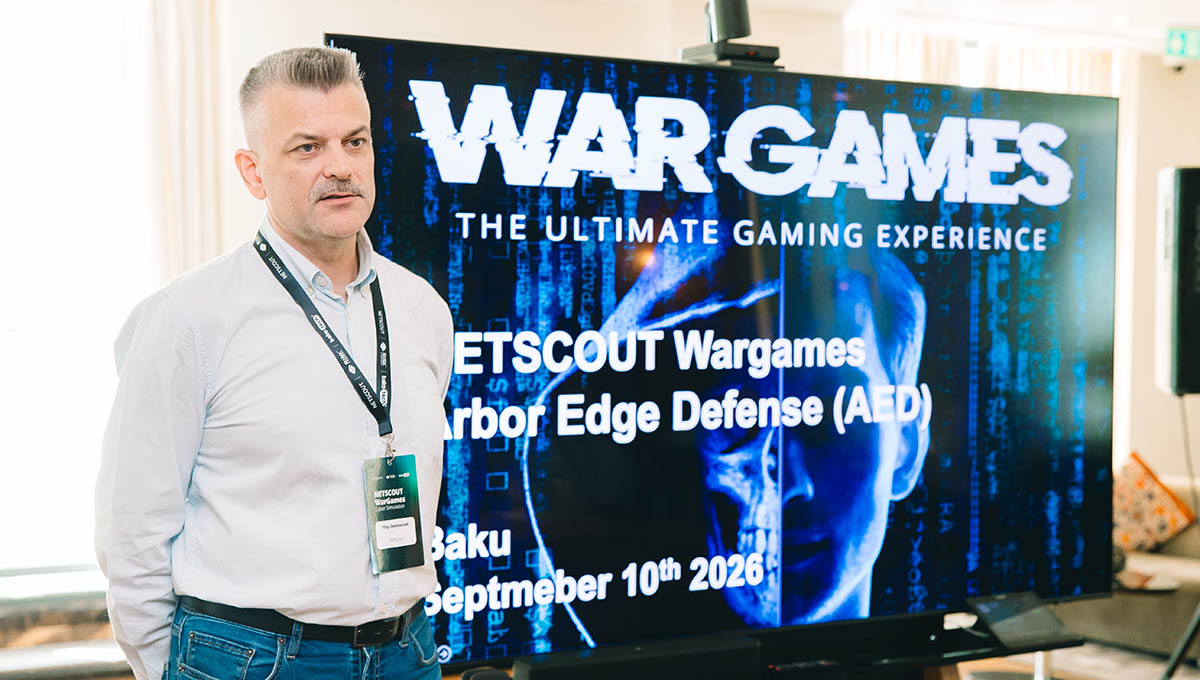
10 сентября в Баку состоялся NETSCOUT WarGames Cyber Simulation — практические киберучения, в ходе которых специалисты по информационной безопасности проверили свои навыки противодействия DDoS-атакам в условиях реалистичной технической симуляции. Мероприятие, организованное NETSCOUT, BAKOTECH и R.I.S.K. Company, объединило экспертов отрасли в формате, где недостаточно знать теорию: необходимо быстро распознавать угрозы, принимать решения и защищать инфраструктуру от атак.
DDoS-атаки давно перестали быть исключительно вопросом объема вредоносного трафика. Современные злоумышленники используют различные векторы воздействия, комбинируют атаки на сетевом и прикладном уровнях, а доступность готовых инструментов делает проведение подобных атак проще, чем когда-либо. В этих условиях эффективность защиты определяется не только технологиями, но и готовностью специалистов оперативно реагировать на изменяющуюся ситуацию.
Именно поэтому NETSCOUT WarGames Cyber Simulation был построен не на традиционных презентациях, а вокруг практической работы с моделируемой атакой. Участники получили возможность проверить, насколько быстро их команды способны обнаружить угрозу, оценить ее масштаб, определить правильную стратегию защиты и увидеть последствия собственных решений.
От стратегического обзора — к технической практике
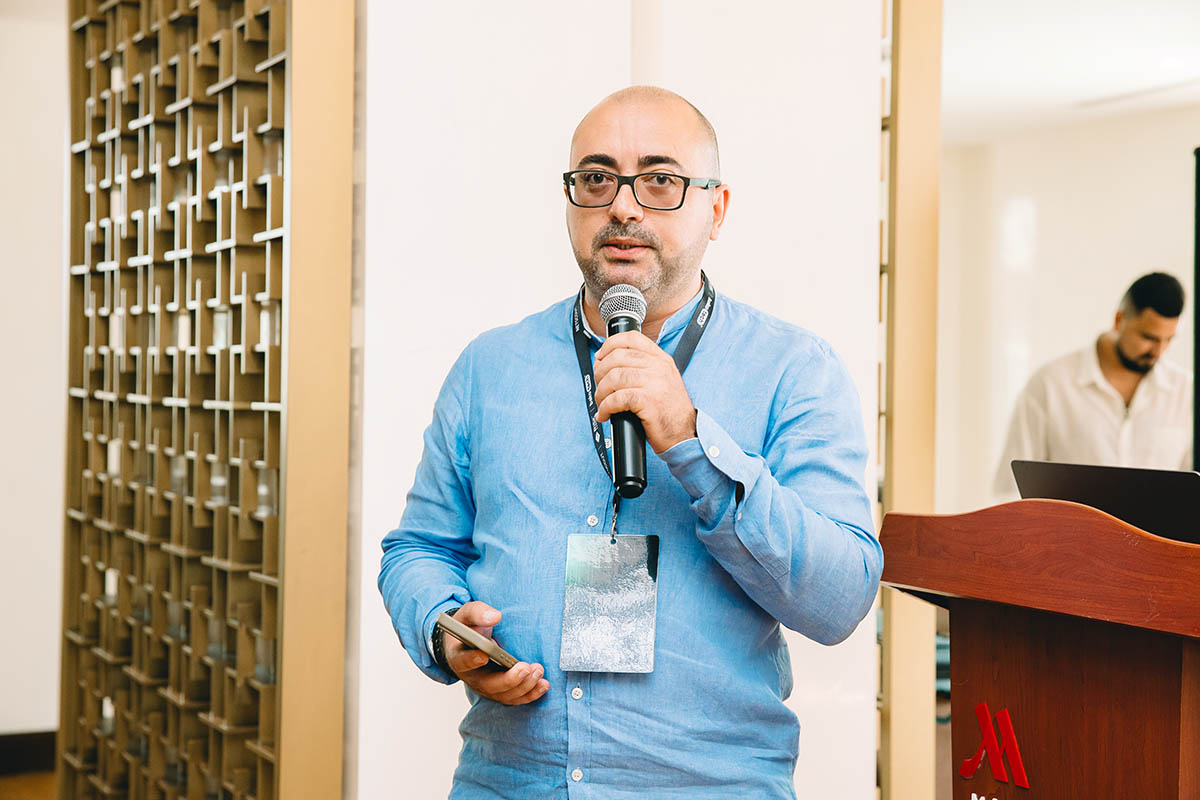
Мероприятие открыл представитель R.I.S.K. Company Мурад Иманов, менеджер по развитию бизнеса и пресейлу, который поприветствовал участников от имени компании и подчеркнул практическую направленность WarGames. По его словам, эффективная защита информационной инфраструктуры начинается не только с правильного выбора технологий, но и с готовности к реальным ситуациям. Он отметил, что участникам предстоит работать с реалистичными сценариями атак, принимать решения, формировать и применять стратегии защиты, а затем наблюдать результаты своих действий в режиме реального времени. Такой подход, по его мнению, делает мероприятие не только полезной площадкой для получения новых навыков, но и основой для здоровой конкуренции между командами.
Стратегический обзор NETSCOUT представил Филип Демянюк (Filip Demianiuk), региональный менеджер по корпоративным продажам в странах Восточной Европы, Центральной Азии и Греции. Он рассказал об истории компании, ее специализации на мониторинге производительности сетей и развитии решений в области информационной безопасности на основе анализа сетевых пакетов и глубокой инспекции трафика. Отдельное внимание было уделено приобретению NETSCOUT компании Arbor, специализирующейся на системах защиты от DDoS-атак. В портфеле решений NETSCOUT представлены технологии для операторов связи и сервис-провайдеров, а также облачный сервис Arbor Cloud, позволяющий перенаправлять трафик в центры очистки и возвращать клиенту очищенные данные.
Однако центральной темой выступления стала защита от атак на уровне приложений. Как отметил представитель NETSCOUT, традиционные средства защиты, включая межсетевые экраны и Web Application Firewall, могут сталкиваться с ограничениями производительности при обработке больших объемов вредоносного трафика. В качестве альтернативы NETSCOUT предлагает специализированные решения, способные фильтровать трафик без использования state table — таблицы состояний соединений.
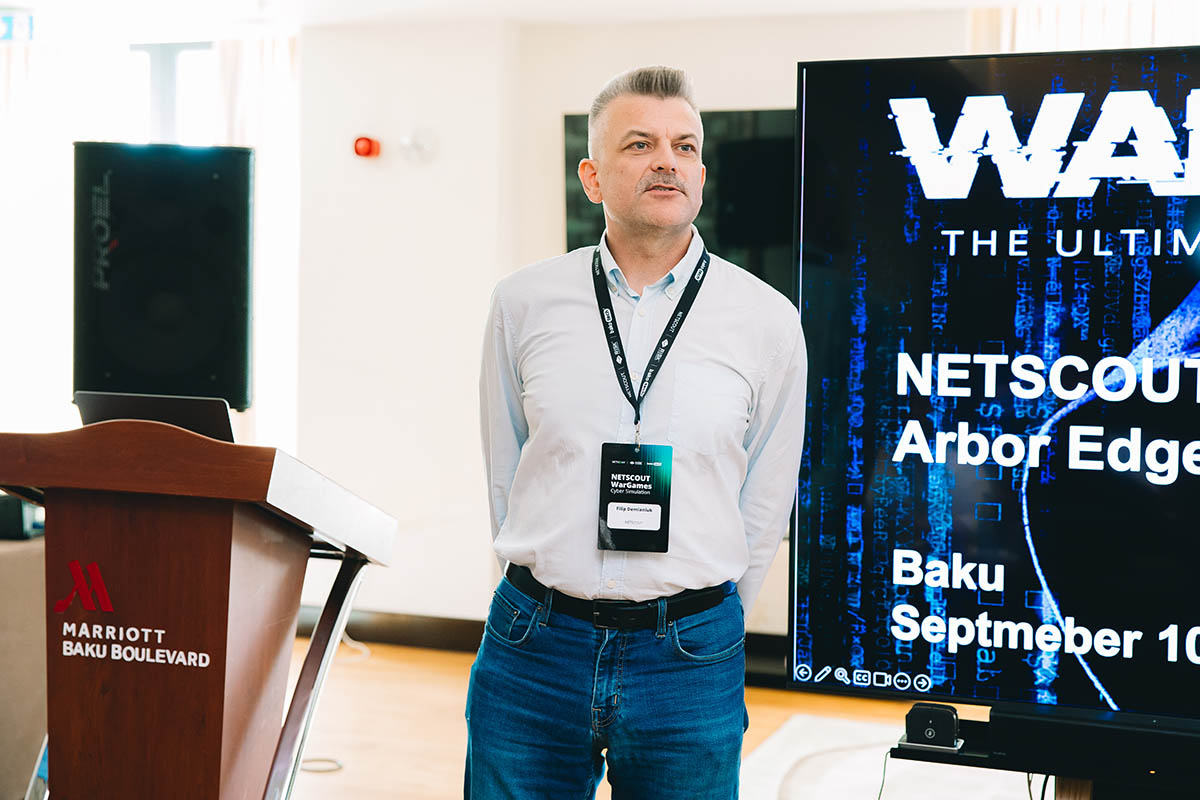
«Мы предлагаем stateless-устройство, в котором отсутствует таблица состояний. Трафик проходит через один интерфейс и выходит через другой, а фильтрация выполняется без использования IP-таблиц», — объяснил представитель NETSCOUT, подчеркнув, что такой подход позволяет разгрузить традиционные средства защиты и повысить общую эффективность инфраструктуры. Решение может использоваться в различных форматах — на собственном оборудовании заказчика, в виртуальной машине или в облаке, с возможностью выбора подходящей коммерческой модели.
NETSCOUT: полная видимость как основа противодействия угрозам
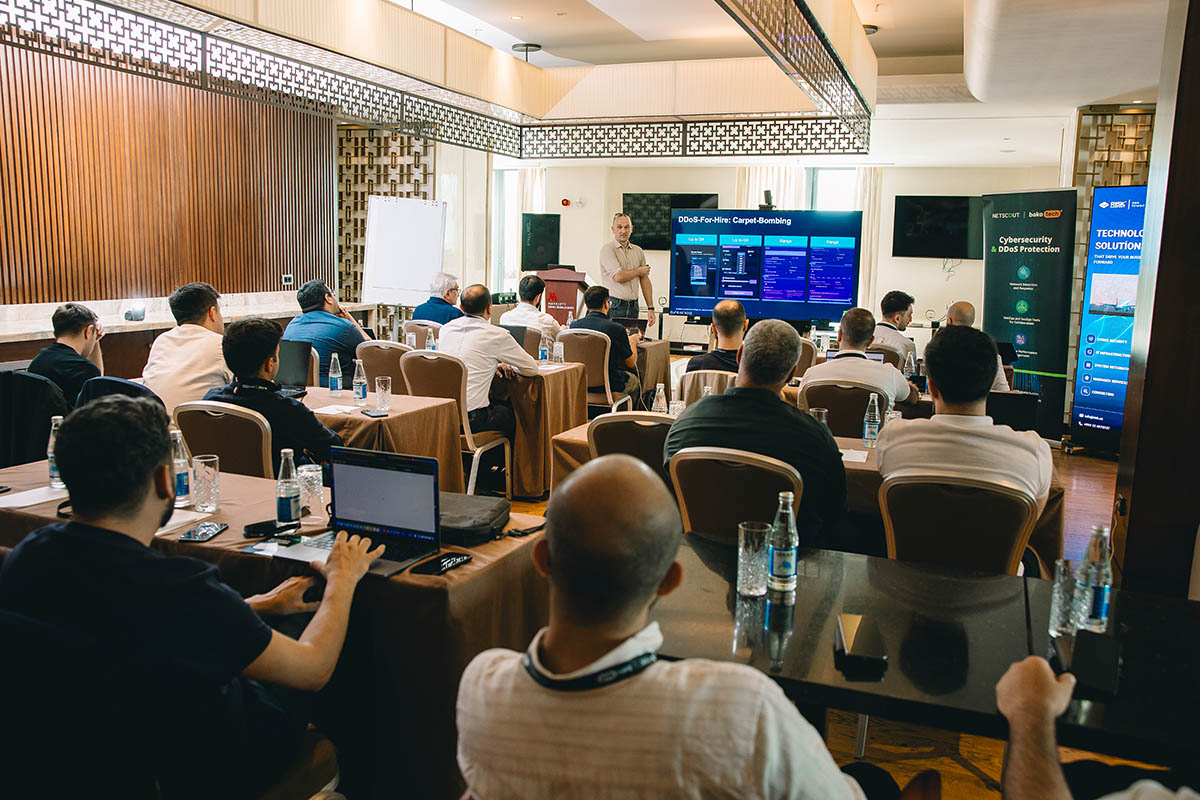
Техническую часть WarGames провел Петр Ткачук (Piotr Tkaczyk), региональный инженер по продажам NETSCOUT. В рамках сессии «WarGames: инструктаж и запуск симуляции» он познакомил участников с правилами игры, принципами командной работы и технической инфраструктурой, подготовленной для киберучений.
Одной из ключевых тем стало значение глобальной видимости сетевых угроз. Представитель NETSCOUT рассказал о платформе Atlas и ее разведывательных данных, которые формируются на основе глобального наблюдения за сетевым трафиком и позволяют выявлять известные источники атак, ботнеты, открытые прокси и кампании злоумышленников.
По словам Петра Ткачука, NETSCOUT располагает обширной информацией о сетевых атаках по всему миру, а платформа Atlas позволяет анализировать угрозы по странам, источникам, отраслям и типам атак. В частности, специалисты могут оценивать, из каких регионов чаще всего атакуются определенные страны, какие отрасли являются наиболее привлекательными целями и какие векторы воздействия используются против них. Такой подход дает возможность применять полученные сведения для совершенствования защиты собственной инфраструктуры — даже если организация использует решения других производителей. Важным источником информации также являются отчеты об угрозах, аналитические материалы NETSCOUT и рекомендации по реагированию на конкретные типы атак.
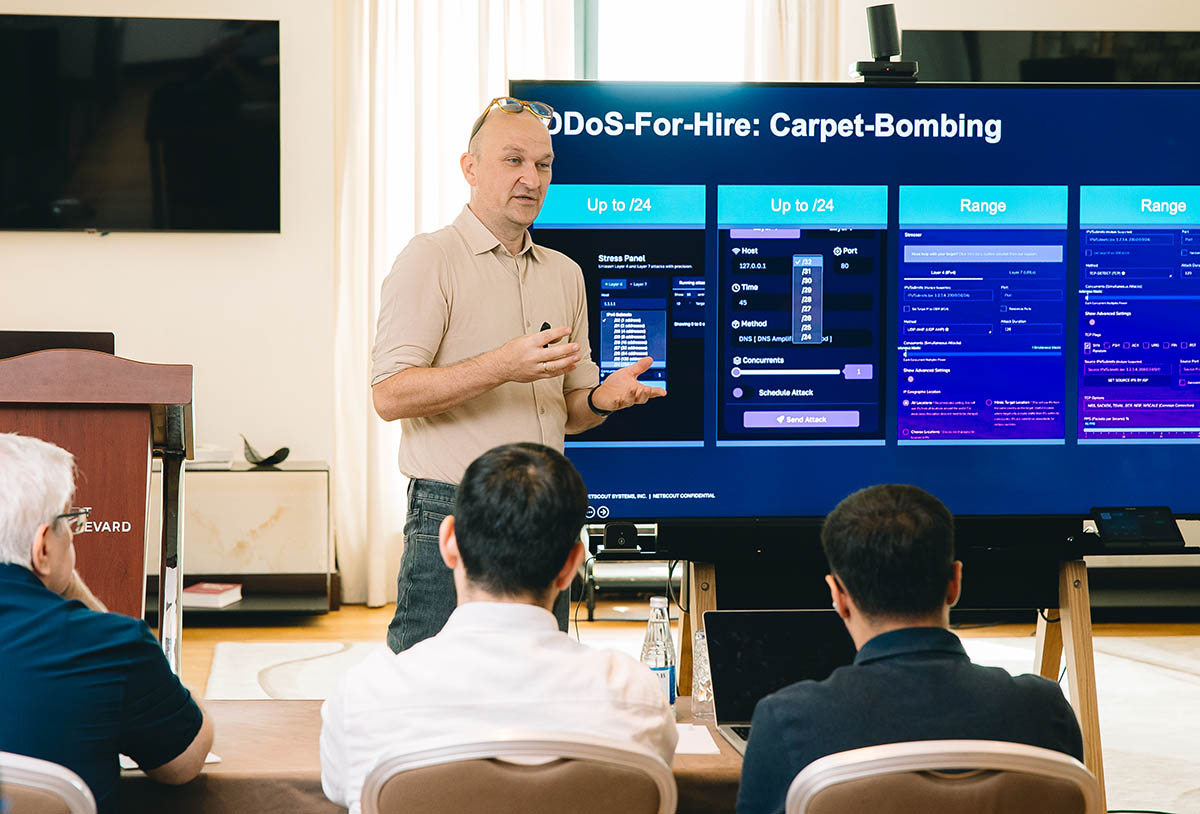
Отдельное внимание в выступлении было уделено развитию DDoS-атак и доступности соответствующих инструментов. Петр Ткачук отметил, что сегодня злоумышленники могут использовать коммерческие сервисы DDoS-for-hire, автоматизацию и искусственный интеллект для проведения более точных и эффективных атак. Среди сценариев, которые рассматривались в ходе подготовки к игре, были geo-spoofing, carpet bombing, proxy tumbler и автоматизированные атаки.
От сетевого уровня до приложений: как строится многоуровневая защита
Важной частью технического обзора стала демонстрация принципов работы решений NETSCOUT Arbor. Петр Ткачук подробно объяснил, почему защита от DDoS-атак должна учитывать не только объем трафика, но и особенности сетевой инфраструктуры, приложений и каналов связи. В частности, было рассмотрено, как специализированное устройство AAD может использовать заранее подготовленные политики и фильтры для быстрой блокировки вредоносного трафика. При этом stateless-архитектура позволяет избежать некоторых ограничений, характерных для stateful-устройств, включая межсетевые экраны.
Отдельный блок был посвящен атакам на прикладном уровне и обработке SSL-трафика. Представитель NETSCOUT пояснил, что при масштабных атаках невозможно расшифровывать весь поток трафика, поэтому используется выборочная проверка пакетов и создание отпечатков атак. После обнаружения характерных признаков система может идентифицировать аналогичный трафик и блокировать его. При этом AAD не заменяет Web Application Firewall и не предназначен для защиты от всех видов атак на уровень 7, таких как SQL-инъекции или command injection. Его задача — противодействие DDoS-атакам и снижение нагрузки на другие элементы защитной инфраструктуры.
Еще одним важным аспектом стала облачная защита. Если объем вредоносного трафика начинает угрожать пропускной способности интернет-канала организации, его можно перенаправить в облачную инфраструктуру очистки, например, Arbor Cloud. После фильтрации очищенный трафик возвращается в корпоративную сеть. По словам Петра Ткачука, такой подход позволяет защищать не только локальные дата-центры, но и публичные облачные среды, включая инфраструктуру, используемую в качестве площадки аварийного восстановления.
Главная часть WarGames: красные атакуют, синие защищаются
После технического инструктажа участники перешли к основной части NETSCOUT WarGames Cyber Simulation — командным киберучениям, в которых одни группы выступали в роли атакующих, а другие защищали свою инфраструктуру. В ходе игры команды работали с выделенными техническими средами, включавшими средства генерации атак, защищаемые сервисы, AAD и инструменты мониторинга трафика. Участники могли выбирать тип атаки, цель, порт назначения и другие параметры, а также изменять источники трафика, чтобы усложнить задачу для команды защиты.
Одной из особенностей WarGames стало чередование ролей. В одном раунде команда могла выступать в роли «красных» — атакующих, а в следующем становилась «синей» — защищающейся. Это позволяло посмотреть на DDoS-инцидент с обеих сторон и лучше понять логику действий злоумышленников и защитников. Для анализа происходящего использовались инструменты мониторинга пакетов, позволяющие изучать источники и назначения трафика, типы атак, объем данных и другие параметры. На основе этой информации участники должны были определить, какие политики и контрмеры необходимо применить для остановки атаки.
Важную роль играла скорость принятия решений. Командам требовалось не просто обнаружить атаку, но и правильно выбрать способ реагирования, оценить эффективность примененной политики и при необходимости скорректировать стратегию защиты. При этом формат игры не ограничивался жестким сценарием. Участники могли экспериментировать с различными подходами, самостоятельно исследовать возможности системы и проверять, какие методы лучше работают против конкретных типов атак.
Практика, которая превращает знания в навыки
NETSCOUT WarGames Cyber Simulation продемонстрировал, насколько важна практическая подготовка специалистов по информационной безопасности. В реальном инциденте недостаточно знать, что такое DDoS-атака и какие технологии существуют для ее отражения. Необходимо уметь быстро анализировать ситуацию, работать с инструментами защиты, взаимодействовать с коллегами и принимать решения под давлением времени.
Именно эти навыки участники смогли проверить в ходе киберучений. Формат с чередованием атакующих и защищающихся команд позволил взглянуть на проблему комплексно, а работа с реальной технической инфраструктурой симуляции помогла лучше понять возможности и ограничения современных средств противодействия DDoS-атакам.
В результате NETSCOUT WarGames Cyber Simulation стал не просто техническим мероприятием, а полноценной практической площадкой для обмена опытом, развития профессиональных компетенций и укрепления взаимодействия между специалистами отрасли. Игра прошла успешно, предоставив участникам возможность получить новые навыки и проверить свои знания в условиях приближенной к реальности кибератаки. По итогам мероприятия победители и все участники получили ценные подарки от R.I.S.K. Company, BAKOTECH и NETSCOUT.
NETSCOUT WarGames Cyber Simulation подтвердил: эффективная киберзащита начинается с готовности действовать, а лучшие навыки формируются тогда, когда теория проверяется на практике.