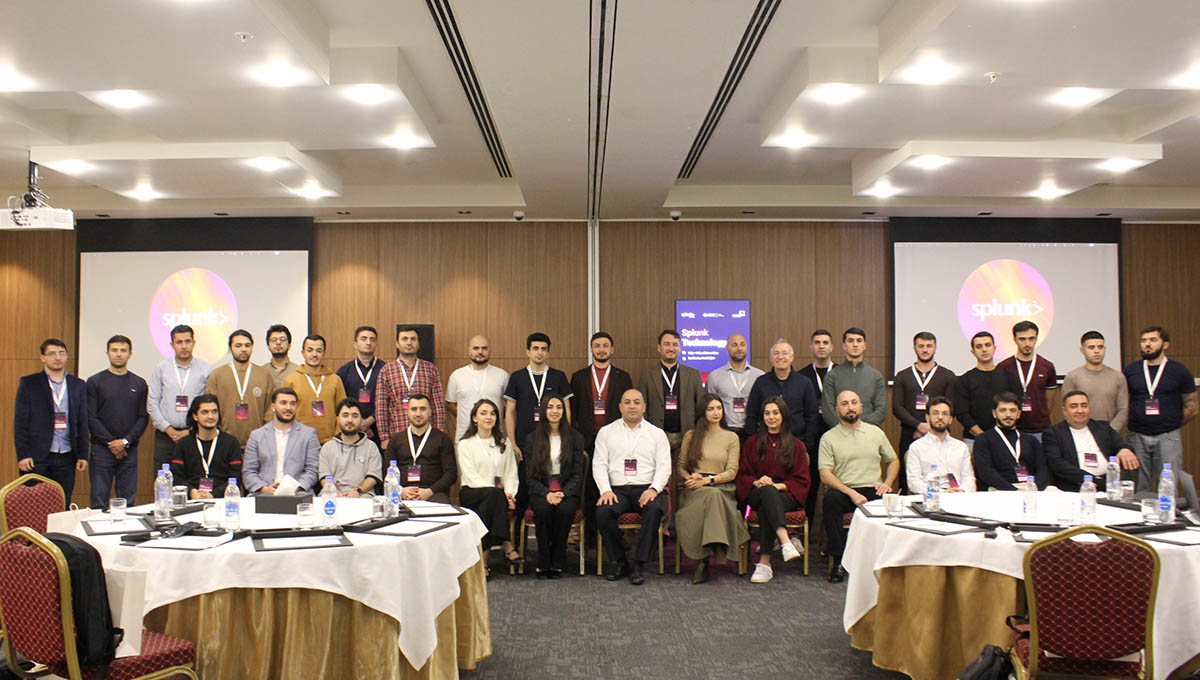
13-14 ноября в отеле Lankaran Springs Hotel состоялся Splunk Technology Day Azerbaijan — двухдневное технологическое мероприятие, организованное компаниями Splunk, CLICO Azerbaijan и R.I.S.K. Company. Встреча объединила представителей IТ- и ИБ-сообщества для обсуждения современных подходов к обеспечению цифровой устойчивости, практических возможностей платформы Splunk и применения искусственного интеллекта в сфере информационной безопасности.
Центральной темой мероприятия стала цифровая устойчивость (Digital Resilience) в эпоху искусственного интеллекта. Стремительное распространение ИИ и переход от привычных интеллектуальных помощников к автономным агентам открывают новые возможности для бизнеса, но одновременно повышают требования к безопасности, прозрачности и управляемости IТ-инфраструктуры. В этих условиях организациям необходимы инструменты, способные объединять данные из различных источников, обеспечивать оперативное обнаружение угроз и ускорять реагирование на инциденты.
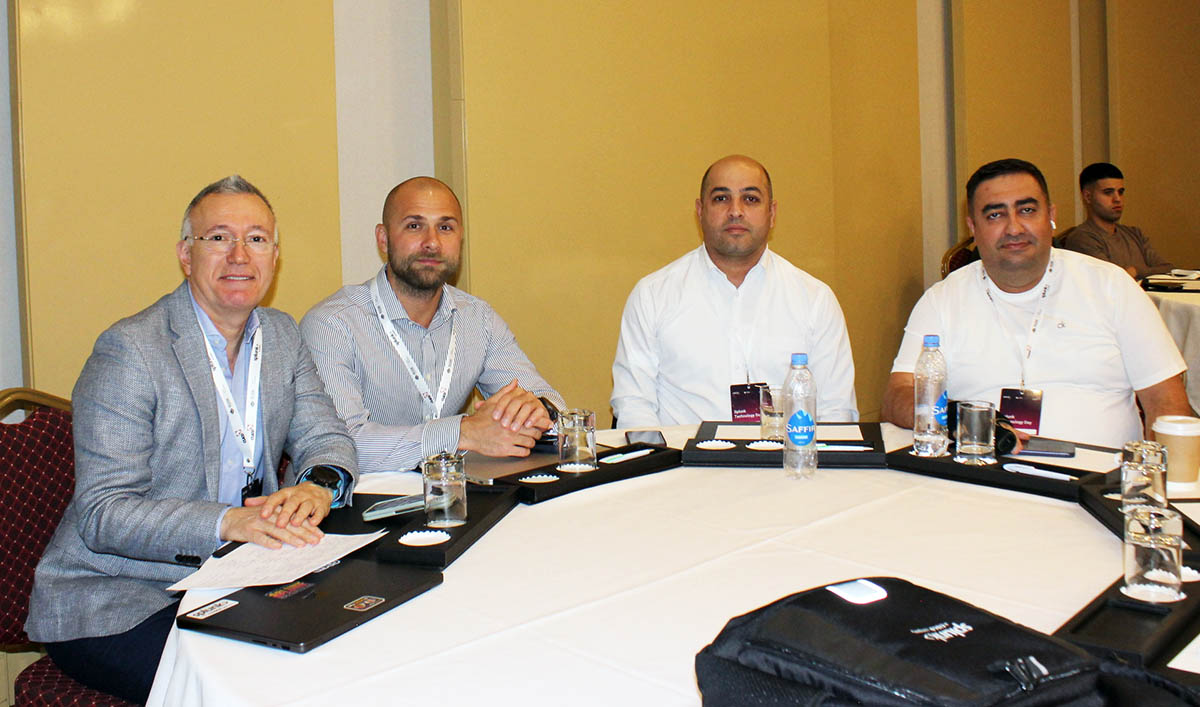
В рамках деловой программы участники познакомились с экосистемой Splunk, ее архитектурой, основными направлениями развития и возможностями решений для информационной безопасности и наблюдаемости IТ-систем (Observability).
О возможностях платформы и ее роли в формировании цифровой устойчивости рассказал региональный менеджер по продажам Splunk в странах СНГ Денис Пантюхин. В своем выступлении он рассмотрел ключевые вызовы, с которыми сталкиваются организации в условиях усложнения цифровой инфраструктуры, роста объемов машинных данных и появления новых типов киберугроз.
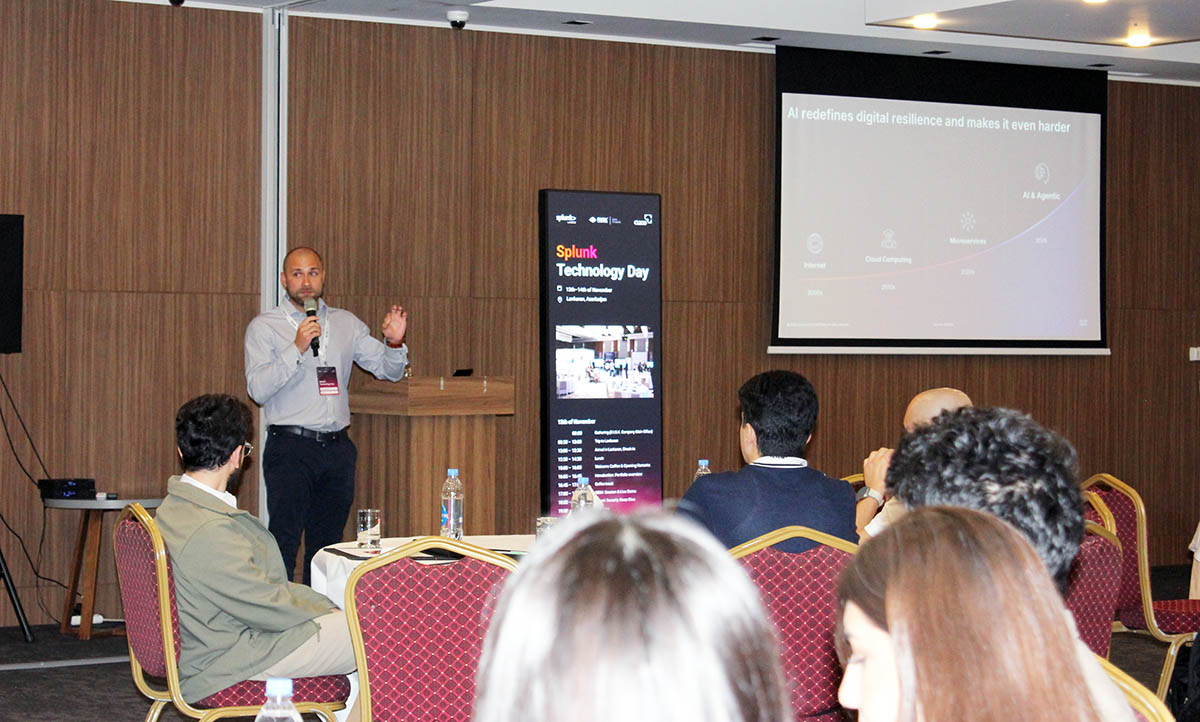
Особое внимание было уделено концепции Resilience Paradox — парадоксу цифровой устойчивости. Внедрение ИИ повышает эффективность бизнес-процессов, однако одновременно создает дополнительные зависимости, увеличивает объемы данных и усложняет контроль над цифровой средой. Для решения этой проблемы Splunk предлагает комплексный подход, основанный на объединении данных, повышении прозрачности инфраструктуры и автоматизации процессов обнаружения и расследования инцидентов.
Важной частью программы стал обзор технологического портфеля Splunk, который представил инженер по решениям в области бизнес-развития компании Джэм Мен (Cem Men). Участники мероприятия познакомились с возможностями платформы по сбору, обработке, нормализации и анализу машинных данных, включая журналы событий, метрики и трассировки. Также были рассмотрены варианты развертывания Splunk в локальной инфраструктуре, частных и публичных облаках, механизмы федеративного поиска (Federated Search) и управления конвейерами обработки данных (Pipeline Management).
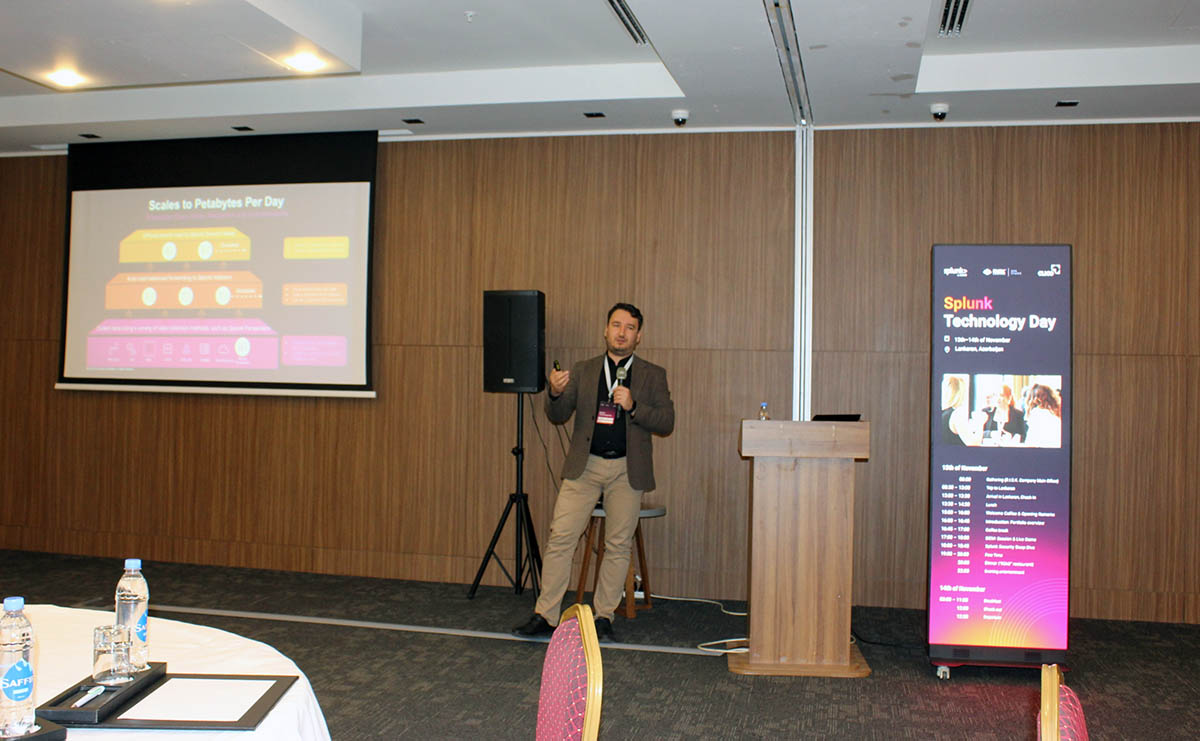
Отдельный блок был посвящен Splunk Enterprise Security — платформе для комплексного управления операциями информационной безопасности (SecOps). В ходе презентации и живой демонстрации SIEM участники увидели, как решение обеспечивает обнаружение угроз, расследование инцидентов и реагирование на них (Threat Detection, Investigation and Response, TDIR).
Практическая часть охватила инженерные процессы разработки правил обнаружения угроз (Detection Engineering), обогащение данных киберразведки с использованием Cisco Talos и автоматизацию реагирования посредством сценариев SOAR. Такой подход позволяет не только выявлять подозрительную активность, но и связывать отдельные события с общим контекстом, определять приоритетность инцидентов и сокращать время принятия решений.
В рамках технической сессии Splunk Security Deep Dive также обсуждались новые возможности применения искусственного интеллекта в работе центров мониторинга безопасности (SOC). В частности, были рассмотрены генерация SPL-запросов с помощью искусственного интеллекта, интеллектуальная сортировка и приоритизация оповещений (Alert Triage), а также концепция агентного SOC (Agentic SOC), в которой автономные инструменты помогают специалистам выполнять рутинные операции, сохраняя человеческий контроль над критически важными решениями.
Подход Splunk предполагает не замену специалистов искусственным интеллектом, а усиление их возможностей за счёт автоматизации повторяющихся задач, сокращения информационного шума и ускорения расследований. В результате команды информационной безопасности могут сосредоточиться на наиболее значимых угрозах и эффективнее использовать имеющиеся ресурсы.
Еще одним направлением обсуждения стала Observability — наблюдаемость IТ-систем, позволяющая отслеживать состояние приложений, инфраструктуры и сетевых компонентов. Использование единого контекста данных помогает быстрее выявлять причины сбоев и сокращать показатели MTTD (среднее время обнаружения инцидента) и MTTR (среднее время восстановления после инцидента). Это имеет непосредственное значение не только для IТ-подразделений, но и для обеспечения непрерывности бизнес-процессов.
Техническую экспертизу и практическую часть программы обеспечили представители Splunk Денис Пантюхин, Джэм Мен (Cem Men) и региональный директор по продажам Кадир Озмен (Kadir Ozmen).
В отличие от формата, ограниченного презентациями продуктовых возможностей, Splunk Technology Day позволил участникам проследить весь технологический процесс — от сбора и обработки данных до обнаружения угроз, расследования инцидентов и автоматизированного реагирования. Демонстрации наглядно показали, как отдельные компоненты платформы взаимодействуют в рамках единой архитектуры безопасности.
Мероприятие продолжилось гала-ужином и развлекательной программой, а 14 ноября деловые обсуждения завершились выездом участников из отеля.
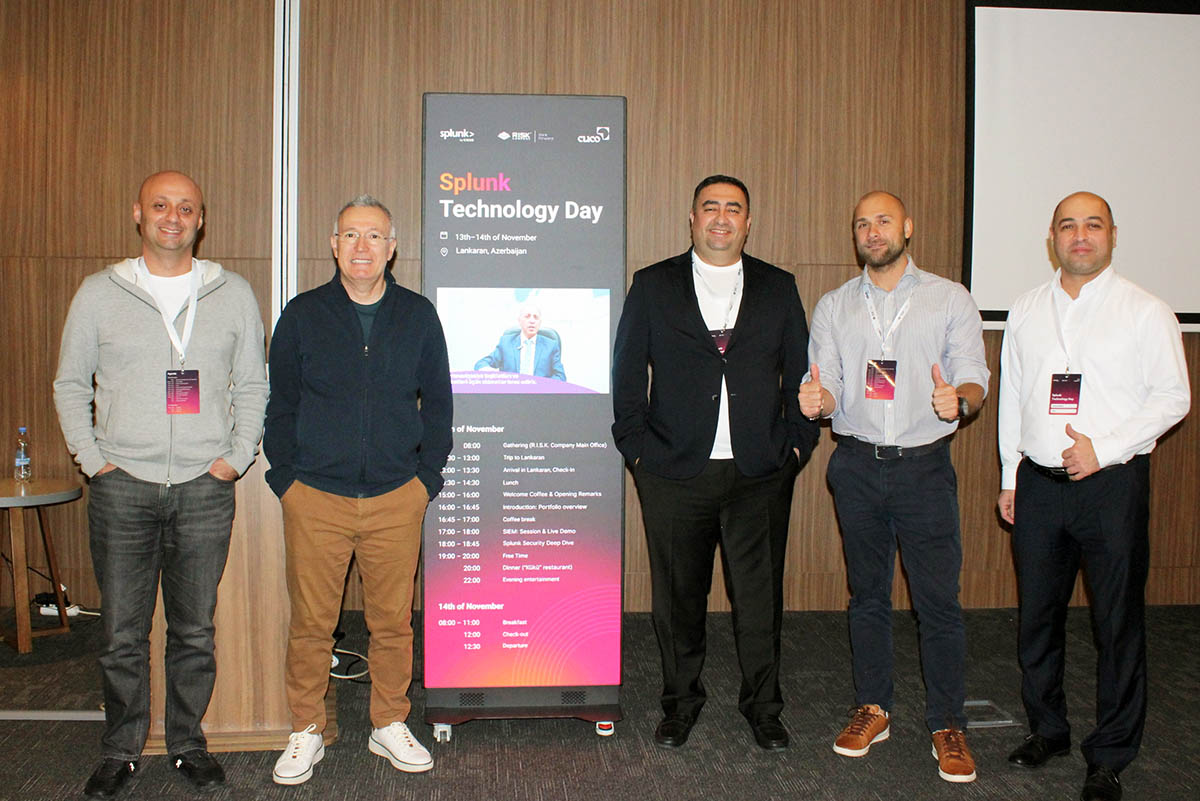
Splunk Technology Day Azerbaijan стал площадкой для обмена технической экспертизой и знакомства с актуальными направлениями развития решений Splunk. Совместная инициатива Splunk, CLICO Azerbaijan и R.I.S.K. Company продемонстрировала, что современная кибербезопасность требует не просто расширения набора защитных инструментов, а формирования единой аналитической среды, в которой данные, специалисты и интеллектуальные технологии работают согласованно. Именно такой подход позволяет организациям быстрее реагировать на угрозы, повышать надежность критически важных систем и уверенно внедрять искусственный интеллект в бизнес-процессы.