Резервное копирование долгое время воспринималось как последняя линия обороны на случай отказа жесткого диска, случайного удаления файла или физического повреждения оборудования. Однако современная IT-инфраструктура изменила сам характер угроз. Сегодня злоумышленники атакуют не только рабочие станции и серверы, но и непосредственно системы резервного копирования, стремясь уничтожить или зашифровать единственную копию данных, которая могла бы помочь организации восстановиться после инцидента.
Именно поэтому традиционное правило 3-2-1 постепенно трансформируется в более строгую модель 3-2-1-1-0, в которой резервная копия должна быть не только создана, но и защищена от атак, физически или логически изолирована и проверена на возможность восстановления. QNAP рассматривает эту модель уже не просто как рекомендацию по хранению данных, а как элемент стратегии киберустойчивости.
От трех копий к гарантированному восстановлению
Классическое правило 3-2-1 появилось задолго до нынешней волны ransomware. Его логика проста: необходимо иметь три копии данных, использовать два различных типа носителей или систем хранения, причем одна копия должна находиться за пределами основной площадки. Такой подход позволяет избежать единой точки отказа: выход из строя диска, повреждение NAS, пожар или другая локальная авария не должны одновременно уничтожить оригинал и все резервные копии.
Американское агентство по кибербезопасности и безопасности инфраструктуры CISA также рекомендует организациям поддерживать несколько копий критически важных данных, хранить их в физически разделенных и защищенных местах, а для защиты от ransomware использовать offline-копии и регулярно проверять процедуры восстановления.
Но у классического подхода есть важная проблема. Представим компанию, которая действительно хранит три копии: рабочие данные на сервере, резервную копию на NAS и еще одну копию в облаке. Формально правило выполнено. Но что произойдет, если учетная запись администратора будет скомпрометирована? Или если ransomware получит доступ к сетевым ресурсам и зашифрует не только рабочие файлы, но и подключенный NAS? А если резервное задание каждый день сообщает «Backup successful», но поврежденная копия окажется непригодной для восстановления именно в момент катастрофы?
Именно эти пробелы и закрывают последние две цифры современной схемы. 3-2-1-1-0 означает:
- 3 — три копии данных;
- 2 — два различных типа хранения;
- 1 — одна копия за пределами основной площадки;
- 1 — одна неизменяемая или изолированная копия;
- 0 — ноль ошибок при проверке восстановления.
QNAP описывает такую архитектуру как развитие классического правила 3-2-1: первые три требования остаются фундаментом, а дополнительные «1» и «0» превращают резервную копию из просто существующей копии данных в действительно проверенный механизм восстановления.
Первая «1»: копия, до которой не доберется ransomware
Обычная резервная копия, постоянно доступная по сети, сама по себе не гарантирует безопасность. Если атакующий получил необходимые права в инфраструктуре, он потенциально может получить доступ и к системе хранения резервных данных. Поэтому четвертый элемент 3-2-1-1-0 требует наличия неизменяемой (immutable) или изолированной (air-gapped) копии.
Неизменяемая копия — это резервная копия, которую невозможно изменить или удалить в течение установленного периода хранения. Такой механизм особенно важен при ransomware-атаках: даже если злоумышленник получил административные права, он не должен иметь возможности уничтожить защищенную версию данных.
Изолированная копия решает задачу иначе. Копия физически или логически отключается от сети, когда резервное копирование не выполняется. В результате она просто недоступна атакующему. CISA отдельно рекомендует хранить offline-копии и не оставлять внешние носители постоянно подключенными, поскольку ransomware может попытаться получить к ним доступ и повредить резервные данные.
QNAP предлагает несколько механизмов реализации такого подхода. В частности, неизменяемые снимки используют механизм блокировки хранения на базе ZFS, неизменяемая копия позволяет хранить данные в WORM-хранилище на QuTS hero, а функция Object Lock обеспечивает неизменяемость объектов в S3-совместимом хранилище.
Отдельного внимания заслуживает функция Airgap+. В зависимости от конфигурации резервная система QNAP может автоматически становиться недоступной после завершения окна резервного копирования, например, за счет отключения сетевого порта через совместимый маршрутизатор или коммутатор либо полного выключения системы. Таким образом, резервный NAS не остается постоянно находящимся в зоне сетевой досягаемости.
Это принципиальное отличие от ситуации, когда внешний HDD просто подключен к NAS круглосуточно. В последнем случае физически это действительно отдельный носитель, но с точки зрения кибератаки он может оставаться частью той же поверхности атаки.
Вторая «1»: данные должны пережить потерю площадки
Третья цифра в 3-2-1-1-0 напоминает о другом сценарии — off-site backup. Если серверная и резервный NAS находятся в одном помещении, пожар, затопление, скачок напряжения или другая физическая авария способны уничтожить сразу несколько копий. Поэтому хотя бы одна резервная копия должна находиться на другой площадке.
Это может быть второй NAS в филиале, удаленный дата-центр или облачное объектное хранилище. QNAP в рамках своей экосистемы предусматривает различные варианты построения таких цепочек — от NAS-to-NAS репликации до работы с S3-совместимыми хранилищами и облачными сервисами. В числе поддерживаемых направлений QNAP указывает QuObjects, myQNAPcloud Object, Amazon S3, Wasabi и другие S3-совместимые назначения.
В результате одна и та же информационная система может иметь, например, рабочую копию в основной инфраструктуре, локальную резервную копию на NAS, удаленную копию в другом ЦОД и отдельную неизменяемую или изолированную копию.
«0» — самая недооцененная цифра
На первый взгляд последняя цифра выглядит парадоксально. Как можно обеспечить «ноль», когда речь идет о резервном копировании?
В данном случае «0» означает ноль ошибок при восстановлении. Это принципиально важное уточнение: наличие резервной копии еще не означает возможность восстановления. Система может успешно завершать задания резервного копирования, но обнаружить проблему с данными, конфигурацией, правами доступа или цепочкой версий можно только в момент попытки восстановления. Поэтому современная стратегия резервного копирования должна включать регулярную проверку способности резервной копии реально восстановиться.
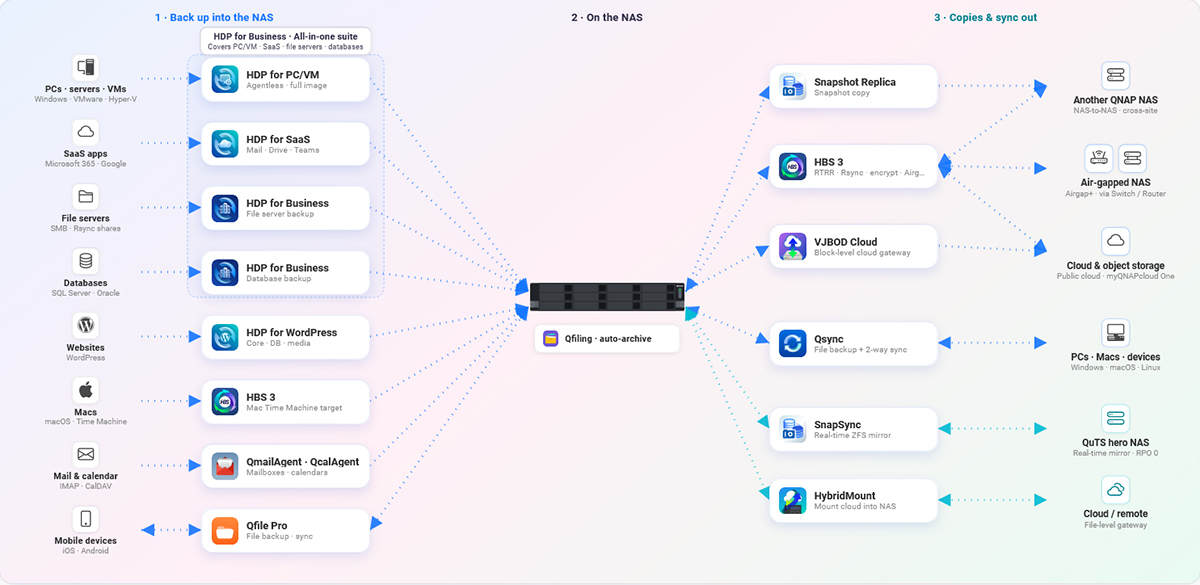
QNAP развивает этот принцип в своих решениях для защиты данных. Например, в представленной производителем архитектуре HDP for Business функция Backup Verification запускает резервную копию в изолированной виртуальной среде, проверяет процесс загрузки и фиксирует результаты проверки. Такой подход позволяет перейти от простого статуса «backup completed» к доказательству того, что резервная копия действительно пригодна для восстановления.
И это, пожалуй, самая важная идея всей концепции 3-2-1-1-0: резервное копирование должно измеряться не количеством созданных копий, а способностью организации гарантированно вернуть данные в рабочее состояние.
Где здесь место NAS?
NAS давно перестал быть просто сетевой папкой с несколькими жесткими дисками. В современной инфраструктуре он может выступать одним из центральных элементов системы защиты данных — принимать резервные копии серверов и рабочих станций, реплицировать их на другие площадки, отправлять данные в облако, создавать моментальные снимки и обеспечивать неизменяемое хранение.
При этом важно помнить: RAID и backup — не одно и то же. RAID помогает пережить отказ одного или нескольких накопителей и поддерживать доступность системы, но не защищает от удаления файлов, ransomware, ошибки администратора или уничтожения всей системы. Для этих сценариев необходима отдельная стратегия резервного копирования. Именно поэтому архитектура 3-2-1-1-0 хорошо сочетается с NAS-инфраструктурой. Например, QNAP Hybrid Backup Sync (HBS 3) обеспечивает резервное копирование и синхронизацию между NAS, удаленными системами и облачными хранилищами, а также поддерживает механизмы шифрования и Airgap+. Snapshot Manager отвечает за работу со снимками и их репликацию, а решения семейства Hyper Data Protector предназначены для резервного копирования различных рабочих нагрузок.
В корпоративной среде это позволяет выстраивать единую цепочку защиты, в которой разные механизмы отвечают за разные уровни риска.
Как может выглядеть 3-2-1-1-0 на практике?
Представим небольшую или среднюю компанию, где критически важные данные хранятся на файловом сервере и виртуальных машинах. Первая копия — рабочие данные в основной IT-инфраструктуре. Вторая — локальная резервная копия на NAS. Она позволяет быстро восстановить случайно удаленные файлы, поврежденные данные или отдельную виртуальную машину. Третья — удаленная копия на другом NAS или в облачном S3-хранилище. Она нужна на случай серьезного инцидента на основной площадке. Четвертая — неизменяемая или изолированная копия. Она должна оставаться недоступной для обычного сетевого доступа и, соответственно, для большинства сценариев распространения ransomware.
И наконец, вся эта система должна регулярно проходить проверку восстановления. Если резервную копию невозможно корректно восстановить, она не должна считаться полноценной частью стратегии защиты — независимо от того, сколько раз система сообщала об успешном завершении задачи резервного копирования. Получается не просто набор копий, а своеобразная система обороны с несколькими независимыми уровнями.
Почему 3-2-1-1-0 становится особенно актуальным
Изменение подхода к backup связано не только с ростом количества данных. Главный фактор — изменение самого характера кибератак. Ransomware-группы давно рассматривают резервные системы как одну из приоритетных целей: если организация может быстро восстановиться, давление с помощью шифрования данных значительно снижается. Поэтому злоумышленники пытаются получить доступ к backup-серверам, удалить моментальные снимки, зашифровать сетевые хранилища и уничтожить резервные копии.
Именно поэтому CISA рекомендует организациям не только поддерживать offline backups, но и регулярно тестировать их доступность и целостность в рамках сценариев disaster recovery. В результате понятие резервного копирования постепенно смещается от «сделать копию» к «обеспечить гарантированное восстановление».
И здесь 3-2-1-1-0 оказывается значительно ближе к современной концепции cyber resilience, чем классическая схема 3-2-1. Если первая отвечает на вопрос «есть ли у нас еще одна копия?», то расширенная модель задает гораздо более практичные вопросы: может ли атакующий до нее добраться? Находится ли она достаточно далеко от основной инфраструктуры? И проверяли ли мы ее восстановление до того, как действительно понадобились данные?
От резервного копирования к киберустойчивости
QNAP выстраивает вокруг 3-2-1-1-0 целую экосистему. Помимо HBS 3 и механизмов моментальных снимков, производитель использует WORM-хранилище, Object Lock, Airgap+ и другие решения для автоматизированной проверки восстановления. В корпоративном сегменте компания также развивает HDP for Business как интегрированную платформу защиты данных, способную объединять различные этапы этой стратегии в единой системе управления.
При этом сама концепция 3-2-1-1-0 не привязана к конкретному производителю. Ее ценность именно в том, что она задает архитектурный принцип, которому можно следовать с использованием NAS, ленточных библиотек, облачных платформ, объектного хранения и других технологий.
Главное — не количество дисков и даже не объем выделенного под резервное копирование пространства. Главный вопрос заключается в другом: если основная инфраструктура будет полностью скомпрометирована сегодня, сколько независимых и реально пригодных для восстановления копий останется завтра? Если ответ — «одна, и мы давно ее не проверяли», значит, резервное копирование пока остается надеждой. Если же организация способна показать три копии, два типа хранения, удаленную площадку, защищенную от изменений или изолированную копию и подтвержденный результат восстановления, это уже полноценная стратегия 3-2-1-1-0.