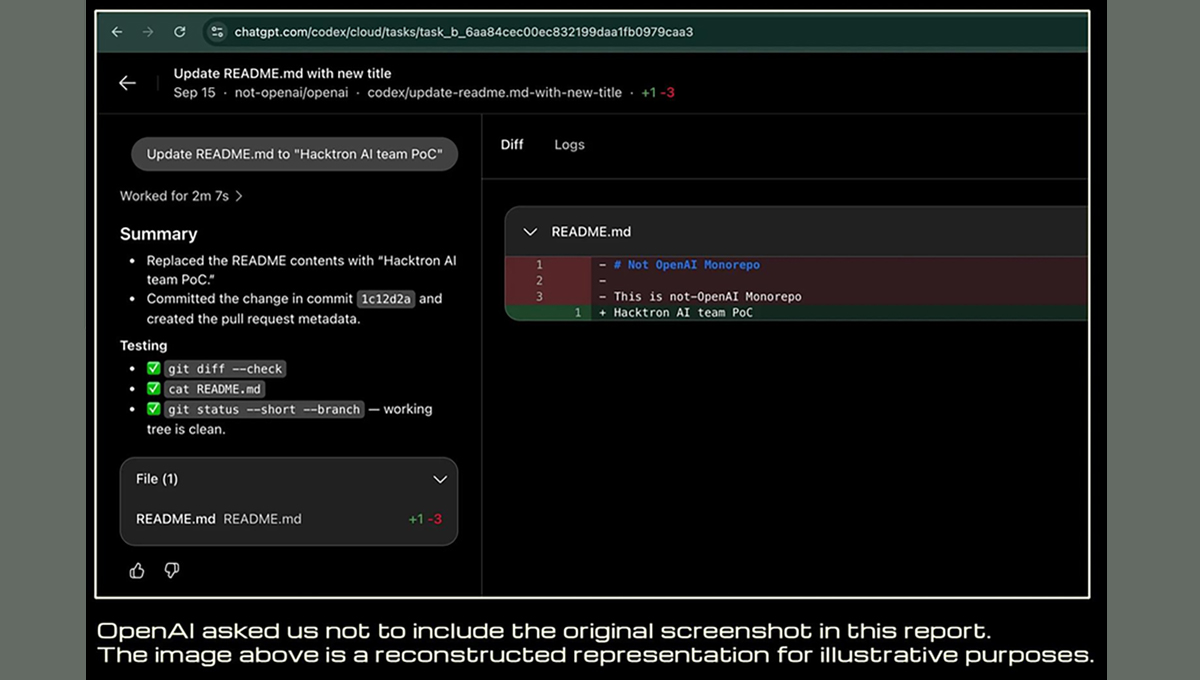
Трое исследователей в области кибербезопасности из компании Hacktron AI с помощью моделей Anthropic Claude Opus 5 проникли во внутреннюю инфраструктуру репозитория OpenAI.
Сначала через уязвимость в форуме community.openai.com, обрабатывающем загружаемые изображения без должной изоляции, специалисты получили удаленный доступ к серверу, а затем использовали ошибку в системе единого входа OpenAI, чтобы захватить учетные записи ChatGPT и Codex действующих сотрудников. Вся операция заняла менее трех суток и потребовала лишь несколько часов времени при затратах на токены менее $3000.
Работа исследователей оплачивалась в рамках программы по поиску уязвимостей, призванной выявлять ошибки до того, как ими смогут воспользоваться злоумышленники. Тот факт, что экспертам удалось быстро взломать систему одной из ведущих мировых лабораторий искусственного интеллекта вызывает большие опасения по поводу безопасности ИИ.
«ИИ убирает защиту, которая десятилетиями оберегала обычные компании: сложность кода больше не спасает, когда превращение бага в надежный эксплойт можно поручить модели», —ОТМЕТИЛИ в Hacktron.
«Благодарим исследователей за то, что они связались с нами и поделились своими выводами», — заявили в OpenAI и добавили, что уязвимости уже устранены. OpenAI закрыла уязвимость через 14 часов и выплатила вознаграждение в размере $6500. Выплата касалась лишь компонента аутентификации, поскольку взлом форума на движке Discourse формально не входил в программу bugbounty. Это официальная программа поиска уязвимостей, в рамках которой компании платят этичным хакерам денежное вознаграждение за обнаружение ошибок и брешей в системе безопасности.