Представьте, что директор отправляет вам срочное письмо: «Срочно! Переводите деньги поставщику там большой счет и горят сроки!». Вы уже готовы отреагировать, но что-то вас останавливает, и вы решаете позвонить директору за уточнением. А он оказывается не в курсе, потому что письмо фальшивое.
В 2025 году мошенники украли более 3 млрд. долларов через такие атаки. ФБР зафиксировало 191 тысячу жалоб на фишинг и спуфинг — в 2 раза больше чем год назад. Потери утроились за один год. Но самое странное в этой ситуации то, что большинство компаний знают, как защитить свой домен от спуфинга, но не делают этого.
Как это работает технически
Электронная почта устроена странно для современной безопасности. Протокол SMTP был создан в 80-х годах прошлого, когда интернет еще был закрытым и доверительным. В нем не предусмотрено никакой защиты от спуфинга. Когда вы нажимаете «Отправить письмо», почтовый клиент соединяется с SMTP-сервером и указывает:
- технический адрес отправителя (Mail From) который видят почтовые серверы;
- видимое имя и адрес, которое увидит получатель (From) в папке входящих писем.
Мошенник может выдумать видимый адрес (выдать себя за CEO), а технический оставить свой (gmail.com). Если у компании нет защиты, то такое письмо пройдет.
Три способа, которыми мошенники выдают себя за вас
Злоумышленники используют разные методы. Понимание каждого помогает себя защитить.
Спуфинг вашего реального домена
Спуфинг вашего реального домена — это самый простой и опасный способ. Атакующий просто пишет ваш реальный домен в поле From. [email protected] якобы отправляет письмо, но на самом деле письмо идет с совсем другого сервера. Пользователь видит знакомый домен и верит.
Французская кинокомпания Pathé потеряла 19 млн. евро посредством спуфинг-атаки. Мошенники выдали себя за руководство компании через поддельные электронные адреса, направив от CEO и CFO из офиса в Нидерландах запросы на серию переводов якобы для конфиденциальных приобретений в Дубае. Использовали срочность и секретность как рычаги воздействия. Никакие пароли и двухфакторные аутентификации не спасли компанию. Также была скомпрометирована сама логика доверия.
Display Name Spoofing — спуфинг отображаемого имени
Спуфинг отображаемого имени подразумевает, что почтовые клиенты скрывают реальный адрес и показывают только имя. И злоумышленники используют эту возможность. Например, письмо выглядит следующим образом: «Tural Rahimli [email protected]». На самом деле оно пришло с [email protected], обойдя системы проверки (SPF, DKIM), так как они смотрят на технический адрес, а не на видимое имя.
Lookalike Domain Spoofing — похожий на ваш домен
Мошенник регистрирует домен, похожий на ваш. Например, вместо infocity.tech регистрирует infοcity.tech. Согласитесь, выглядит идентично, но это совсем другой домен с кириллической буквой «о». Более подробно об этом методе вы можете прочитать в статье «Не та буква и не тот ресурс. Как homoglyph-атаки превращают знакомый домен в ловушку».
ИИ сделал спуфинг неотличимым от реальности
Spoof-атаки начали превращаться во что-то более зловещее. Если раньше злоумышленнику нужно было продумать убедительный текст для такого письма, то теперь это делает искусственный интеллект. Но есть варианты еще страшнее. Например, в начале 2024 года финансовый работник мультинациональной фирмы принял видеозвонок, участники которого выглядели точно, как CFO и другие топ-менеджеры компании. Они просили проверить срочную транзакцию. Голоса, мимика, фон офиса — все было воссоздано идеально. И сотрудник перевел 25 млн. долларов. Потом он узнал, что участие в видеоконференции принимали не реальные люди, а их дипфейки, сгенерированные ИИ.
Но главный вопрос находится глубже. Почему вы вообще доверяете письмам? Ответ можно найти в статье «Zero Trust: не доверяй никому — даже себе». Это философия безопасности, которая переворачивает логику: не «допустить, если вы свой», а «отклонить, пока не докажете, что вы свой» и так каждый раз заново. И надо свыкнуться с тем, что это правило, следовать которому нужно в любых ситуациях.
Синтетически сгенерированный текст во вредоносных письмах удвоился за 2 года. ФБР зафиксировало 893 млн. долларов убытков, связанных с ИИ-фродом. Искусственный интеллект пишет письма практически идеально на любом языке, со ссылками на детали из LinkedIn, на вашу внутреннюю структуру и даже на то, что обсуждалось на последнем совещании в компании. Так, например, при одной из атак злоумышленник создал 17 тысяч многопользовательских OAuth-приложений и отправил 927 тысяч фишинговых писем с помощью ИИ.
Почему компании ничего не делают
Не исключено, что в большинстве компаний знают про SPF, DKIM и DMARC, но не углубляются в тему защиты почты потому, что:
- почта работает (пока что);
- это кажется техническим, а не бизнес-вопросом;
- всегда находятся более срочные задачи;
- проблема кажется далекой до тех пор, пока с ней не столкнулись.
А потом приходит «письмо от CEO» и сотрудники переводят деньги. Компании теряют бюджеты и репутацию, как Pathé, и лишь после успешно проведенной атаки вспоминают про безопасность почты, о чем можно было побеспокоиться заранее.
Как работает защита: SPF, DKIM, DMARC
Существуют три уровня защиты. Вместе они образуют своеобразную стену.
SPF (Sender Policy Framework)
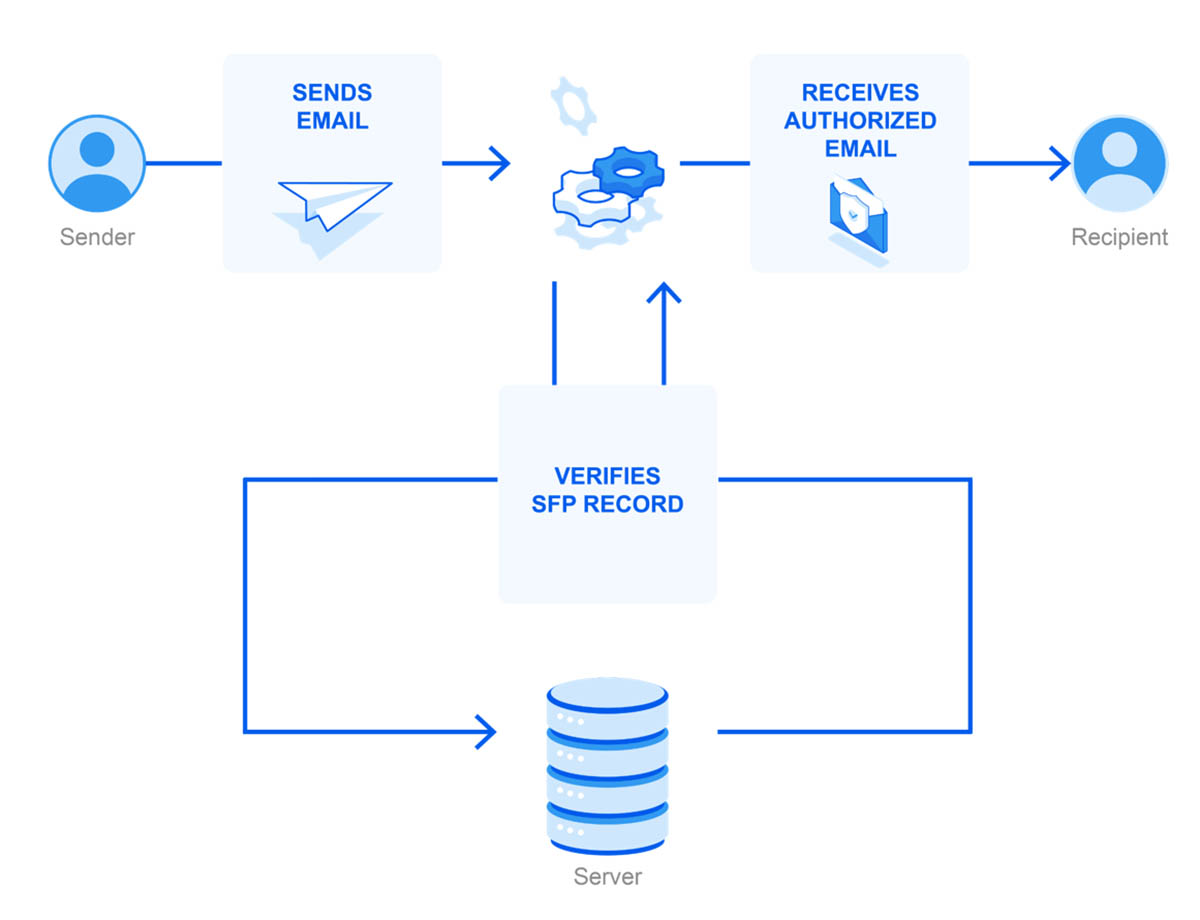
Вы публикуете в DNS одну строку, в которой говорится: «Письма от нашего домена могут отправляться только с этих IP-адресов». Например: v=spf1 include:sendgrid.net include:mailchimp.com ip4:192.0.2.1 ~all. Когда письмо приходит, получающий сервер проверяет, может ли этот IP отправлять письма от вашего домена. Если нет — письмо можно отклонить. SPF — это первый уровень, но его недостаточно, так как атакующий может просто использовать ваш IP.
DKIM (Domain Keys Identified Mail)
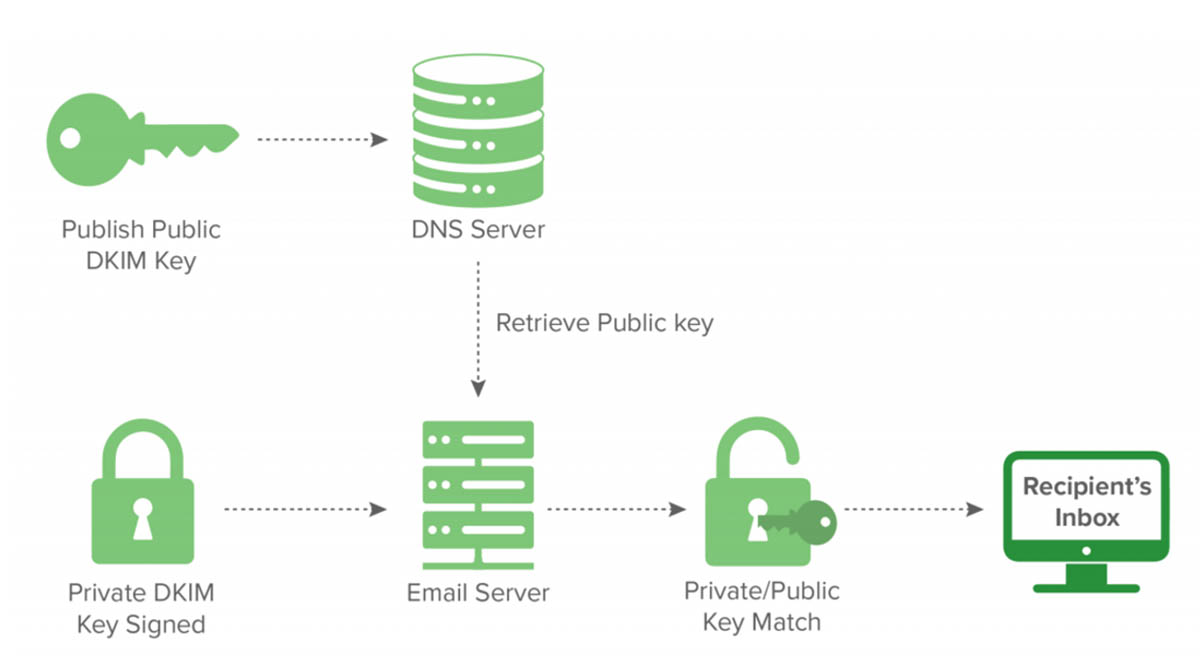
Способ с использованием цифровой подписи. Вы генерируете пару ключей. Публичный кладете в DNS, а приватный остается на сервере, который отправляет письма. Каждое письмо подписывается приватным ключом. Когда письмо приходит, получающий сервер запрашивает публичный ключ и проверяет подпись. Если подпись верна, то письмо точно отправлено с авторизованного сервера. Подделать это невозможно. Злоумышленник не знает приватный ключ. DKIM сложнее настраивать, чем SPF, но он работает надежнее.
DMARC (Domain-based Message Authentication, Reporting and Conformance)
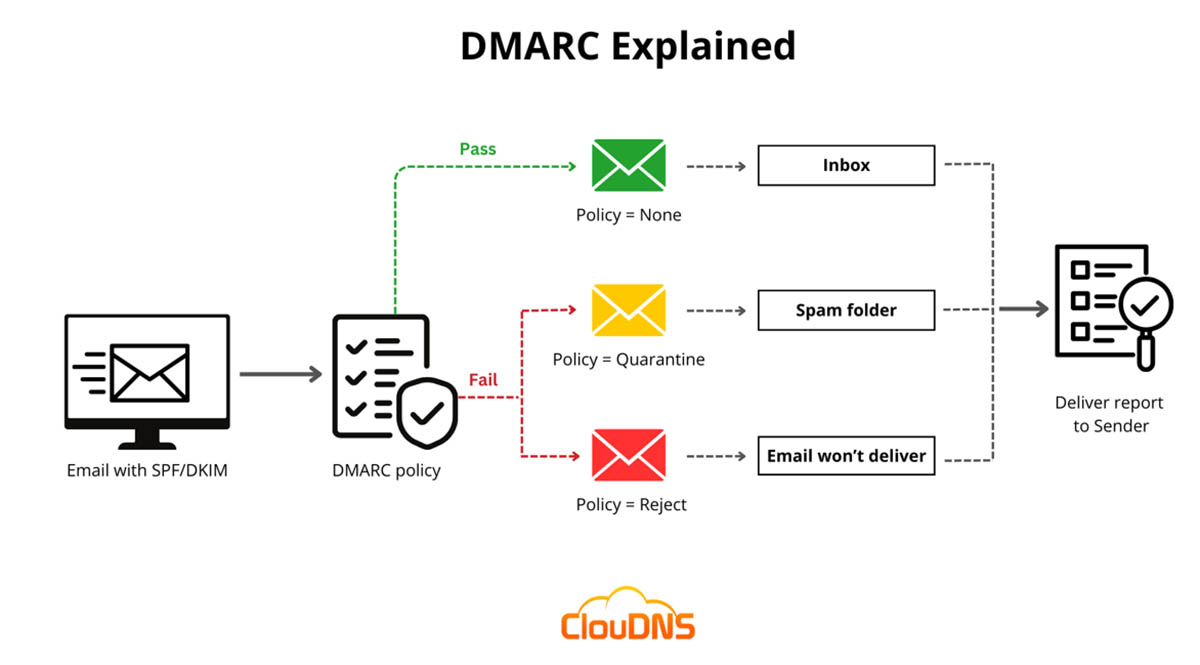
Политика поверх SPF и DKIM говорит, что если письмо не прошло проверку, то сделайте следующее. Например: v=DMARC1; p=quarantine; rua=mailto:[email protected]. p=quarantine отправляет письмо в спам. p=reject вообще его блокирует. p=none принимает, но отправляет вам отчет. rua=mailto:[email protected] значит: мне отчеты о том, какие письма отправляются от нашего домена и как их обработали. DMARC — третий уровень. Вы не просто говорите о правилах, а требуете их выполнить.
Как они работают вместе
- SPF проверяет, откуда идет письмо.
- DKIM проверяет, действительно ли это наше письмо.
- DMARC объединяет обе проверки и говорит: если что-то не совпадает, то отклонить.
Вместе они образуют стену, пробить которую намного сложнее, чем отправить поддельное письмо. Что еще важно, страховка от киберинцидентов уже требует исполнения политики DMARC. Если вы не можете доказать, что у вас настроена политика p=reject, то страховка не покроет убытки от BEC-атак.
Признаки fraud-письма
Давайте рассмотрим правила, на которые следует обратить внимание и которым следует обучить всех своих сотрудников:
- Экстремальная срочность и секретность.
○ «Нужно сделать ЭТО прямо сейчас».
○ «Говори только мне, никому больше».
- Просьба обойти обычные процедуры.
○ «Отправь на этот счет вместо обычного».
○ «Пропусти стандартное согласование».
- Ошибки в адресе.
○ Письмо с @gmail.com, хотя CEO пользует корпоративную почту.
○ Один неправильный символ: cе[email protected] (кириллическое «е» вместо латинского).
- Странный стиль или ошибки.
○ Письмо на идеальном русском, хотя CEO обычно пишет на английском.
○ Опечатки в словах (не как CEO обычно).
- Ограничение контактов.
○ «Не звони, я на собрании».
○ «Дело конфиденциальное».
○ «Не обсуждай это в Slack».
Главное правило: если что-то смущает — позвоните этому человеку и проверьте.
Как настроить защиту за 1-2 часа
Для руководителей:
Делегируйте это IТ-инженеру. Это займет 1-2 часа максимум.
Для ИТ-специалистов:
- Добавьте SPF в DNS вашего домена: v=spf1 include:mail-provider.com ip4:YOUR_IP ~all.
- Настройте DKIM. Ваш почтовый провайдер даст вам публичный ключ, который вы кладете в DNS.
- Добавьте DMARC в режиме none (только отчеты): v=DMARC1; p=none; rua=mailto:[email protected]
- Анализируйте отчеты раз в 1-2 недели. Смотрите, какие письма отправляются от вашего домена.
- Переходите на quarantine (отправлять подозрительные в спам): v=DMARC1; p=quarantine; rua=mailto:[email protected]
- Только потом на reject (полная блокировка): v=DMARC1; p=reject; rua=mailto:[email protected]
Проверить результаты можно на mxtoolbox.com или dmarcian.com. Введите имя домена, после чего проверка запустится автоматически.
Итог
Ваш домен подделывают прямо сейчас! Независимо от размера и типа бизнеса. Атакующие проверяют, защищен ли он. Если нет — они отправляют письма якобы от CEO или других сотрудников компании. Работники отвечают и деньги исчезают. Письмо от вашего CEO сегодня может отправить любой. Построить защиту очень просто и сделать это нужно прямо сегодня, потому что завтра может быть уже поздно.
Статья подготовлена по материалам www.mcafee.com, www.fbi.gov, www.verizon.com, www.microsoft.com, autospf.com и deepstrike.io
Турал Рагимли, специалист по IТ-инфраструктуре и кибербезопасности для малого и среднего бизнеса