DDoS-атаки давно перестали быть исключительно проблемой, связанной с большим объемом вредоносного трафика. Современные кампании могут сочетать различные векторы, затрагивать сетевой и прикладной уровни, использовать автоматизацию, прокси-инфраструктуру и технологии искусственного интеллекта. При этом эффективность защиты определяется не только наличием соответствующих средств безопасности, но и тем, насколько хорошо организация видит происходящее в своей инфраструктуре и насколько быстро ее специалисты способны принимать решения.
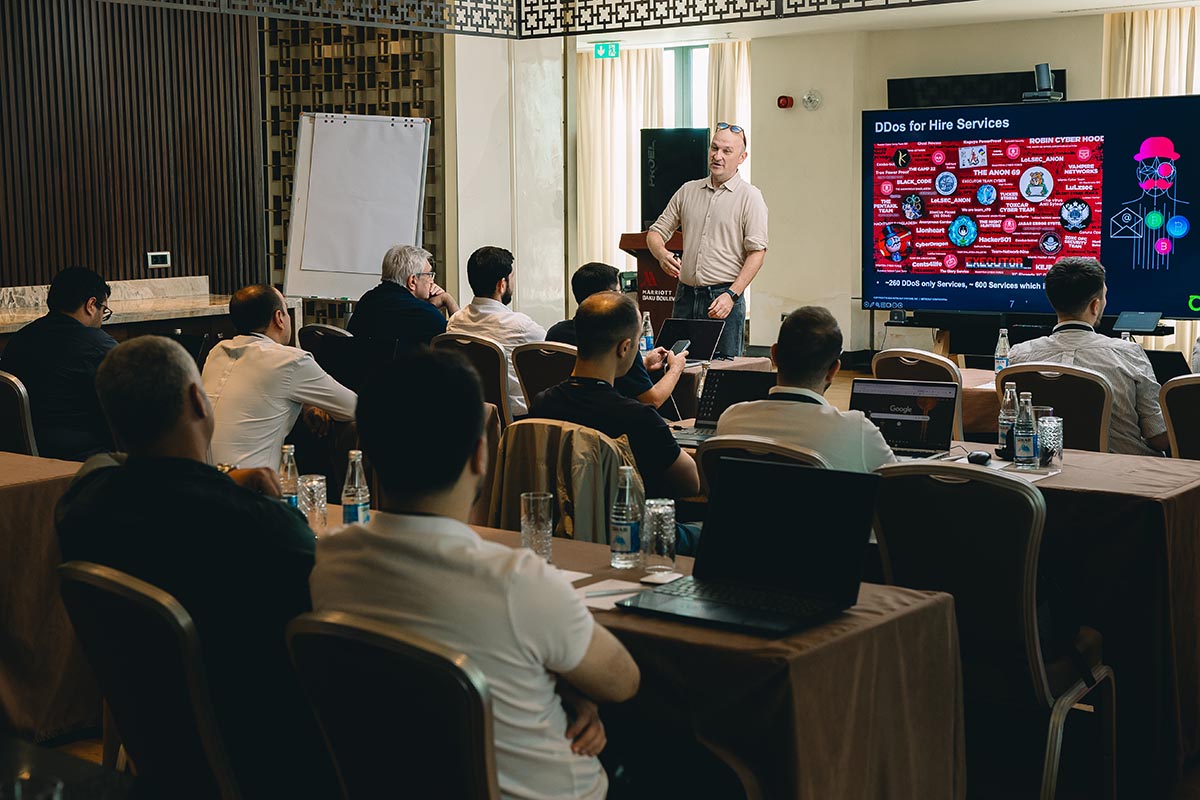
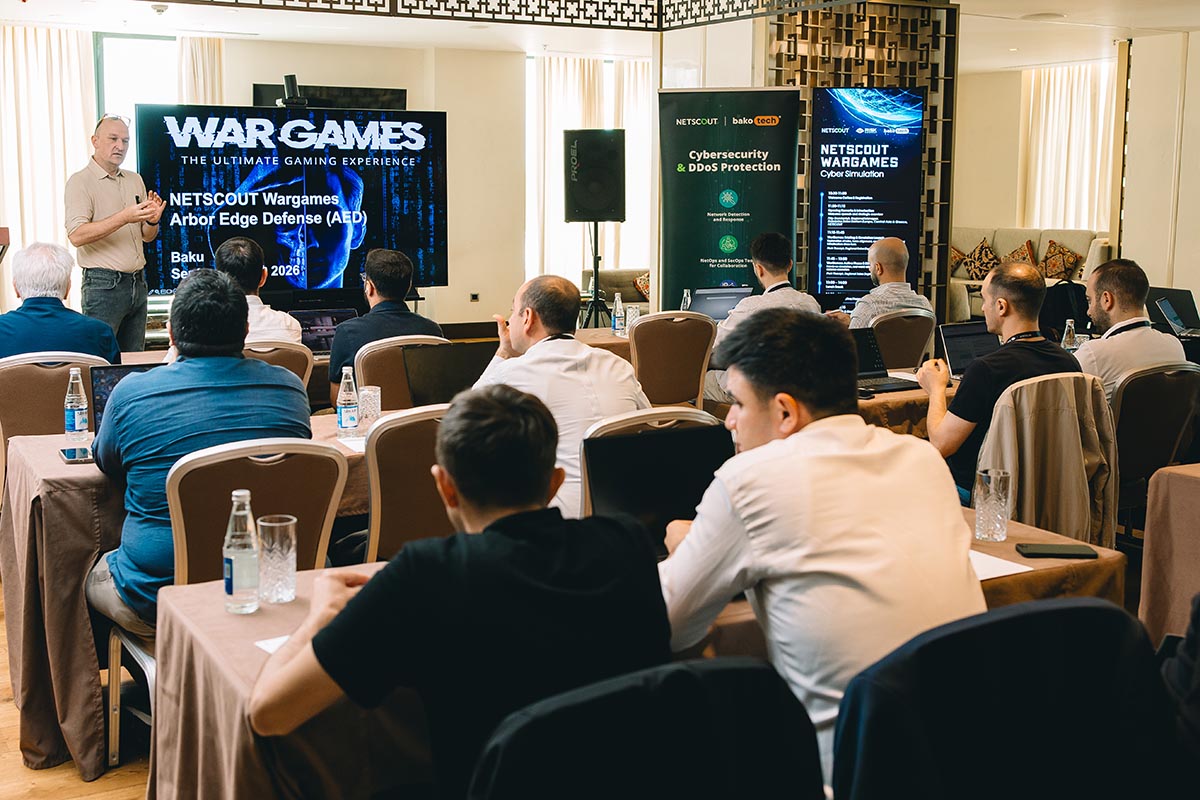
Именно практическая сторона этой проблемы стала одной из центральных тем мероприятия NETSCOUT WarGames Cyber Simulation, прошедшего в Баку при участии NETSCOUT, BAKOTECH и R.I.S.K. Company. В ходе киберучений команды поочередно выступали в роли атакующих и защищающихся, работая с моделируемыми DDoS-сценариями и реальной технической инфраструктурой симуляции. Такой формат позволил участникам не просто обсуждать методы противодействия атакам, а проверять собственные решения непосредственно в процессе развития инцидента.
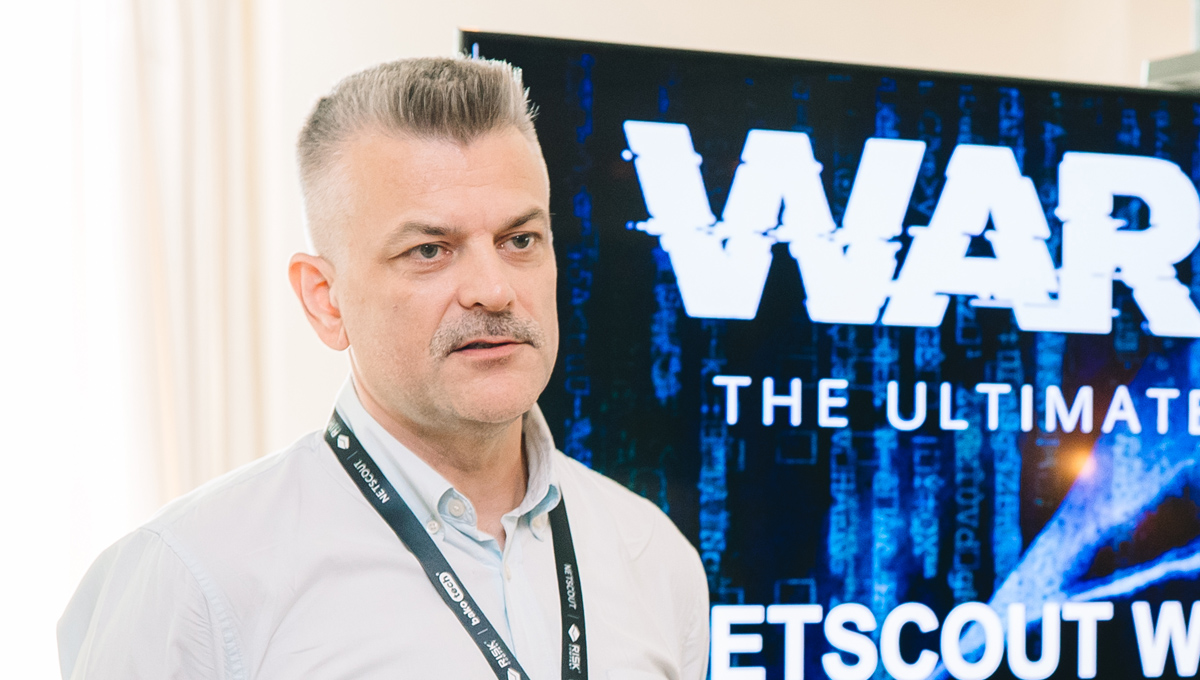
Стратегический обзор мероприятия представил региональный менеджер по корпоративным продажам NETSCOUT в странах Восточной Европы, Центральной Азии и Греции Филип Демянюк (Filip Demianiuk), который в своем выступлении рассказал о развитии компании от технологий мониторинга производительности сетей до комплексного подхода к обеспечению сетевой и кибербезопасности, основанного на анализе сетевых пакетов и глубокой инспекции трафика. Отдельное внимание было уделено технологиям NETSCOUT Arbor, глобальной разведывательной платформе ATLAS и защите от DDoS-атак на различных уровнях инфраструктуры. Мы поговорили с Филипом Демянюком о том, почему сетевые пакеты остаются одним из наиболее ценных источников данных, как искусственный интеллект меняет ландшафт DDoS-угроз и что организациям необходимо делать для подготовки к таким атакам.
Полная видимость инфраструктуры
— NETSCOUT уже несколько десятилетий говорит о важности видимости сети. Однако современная IT-инфраструктура становится все более распределенной: локальные системы, облачные среды, периферийная инфраструктура, удаленные пользователи… Что сегодня на практике означает «полная видимость» и где вы видите наиболее существенные зоны невидимости в корпоративной инфраструктуре?
— Полная видимость начинается с понимания того, как сервис работает для людей, которые им пользуются. Это означает возможность отслеживать поведение сети и приложений в дата-центрах, облачных средах, центрах совместного размещения и на удаленных площадках, получая информацию о времени отклика, ошибках, загрузке и зависимостях между сервисами. NETSCOUT использует этот контекст для устранения неисправностей, планирования емкости инфраструктуры и обеспечения качества пользовательского опыта.
К важным зонам невидимости относятся скрытые зависимости между клиентами и серверами, а также удаленные площадки, где центральная IT-команда не имеет полноценного представления о пользовательском опыте. NETSCOUT решает задачу мониторинга удаленных площадок, сочетая анализ пакетов с синтетическим тестированием. Это позволяет заранее выявлять деградацию качества и исследовать ее причины, в том числе в ситуациях, когда пользователи в данный момент не генерируют активный трафик.
Сетевая видимость имеет и еще одно важное применение — информационную безопасность. Omnis Cyber Intelligence использует данные о пакетах для расследования подозрительной активности во внутренних и внешних коммуникациях. При этом основным приоритетом остается понимание и поддержание производительности и доступности сервисов.
Почему по-прежнему важны пакеты
— Подход NETSCOUT в значительной степени основан на анализе сетевого трафика и данных на уровне пакетов. Почему пакетная видимость остается настолько важной при том, что современные команды кибербезопасности располагают огромными объемами логов, предупреждений и других телеметрических данных?
— Пакеты остаются важными, поскольку представляют собой универсальный источник достоверной информации для любого расследования или решения, которое необходимо принять. Они показывают, как взаимодействуют приложения и сетевые сервисы. Для обеспечения качества сервисов NETSCOUT преобразует сетевой трафик в Smart Data и использует эти данные для анализа зависимостей между сервисами, нагрузки, задержек и ошибок. nGeniusONE позволяет проводить расследование, начиная с панели мониторинга сервиса, переходя к сервисным мониторам и пошаговому анализу сессий, а при необходимости — к более глубокой инспекции пакетов.
Это позволяет ответить на практические вопросы, возникающие при замедлении работы сервиса: какие клиенты и серверы затронуты, связано ли ухудшение времени отклика с приложением или с поведением сети. В технической документации nGeniusONE отдельно отмечается возможность получать информацию о задержках приложений и сети, сетевых ошибках и деталях транзакций. Таким образом, данные, полученные из пакетов, дополняют логи и предупреждения необходимым контекстом и помогают определить первопричину деградации сервиса.
Для команд безопасности история пакетного трафика также позволяет проверять корректность срабатываний систем обнаружения и восстанавливать картину инцидентов. NETSCOUT осуществляет непрерывный сбор пакетов и метаданных независимо от механизмов обнаружения угроз, что обеспечивает возможность расследования событий до, во время и после инцидента.
Как сделать сетевые данные полезными для ИИ
— Искусственный интеллект меняет как кибербезопасность, так и управление сетевой инфраструктурой. При этом CEO NETSCOUT неоднократно подчеркивал, что эффективность ИИ напрямую зависит от качества и релевантности данных, с которыми он работает. Как NETSCOUT использует собственные сетевые данные, чтобы сделать инструменты на базе ИИ более точными и практически полезными для безопасности и эксплуатации инфраструктуры?
— NETSCOUT преобразует сетевой трафик в реальном времени в Smart Data — структурированные метаданные с учетом протоколов, описывающих сессии и взаимодействие сервисов. Omnis Sensors генерируют эти данные посредством глубокой инспекции пакетов и технологии Adaptive Service Intelligence. Omnis Streamer передает подготовленные наборы данных аналитическим платформам и обеспечивает доступ к ним по запросу для LLM и ИИ-агентов через встроенный сервер Model Context Protocol. Это позволяет ИИ-сценариям работать с контекстом, непосредственно связанным с наблюдаемой сетевой активностью.
ИИ и новая реальность DDoS-угроз
— Однако ИИ создает новые возможности не только для защитников, но и для злоумышленников. Что вы наблюдаете сегодня? Как искусственный интеллект уже меняет ландшафт DDoS-угроз — особенно с точки зрения скорости подготовки атак, их масштаба и способности адаптироваться к защитным мерам?
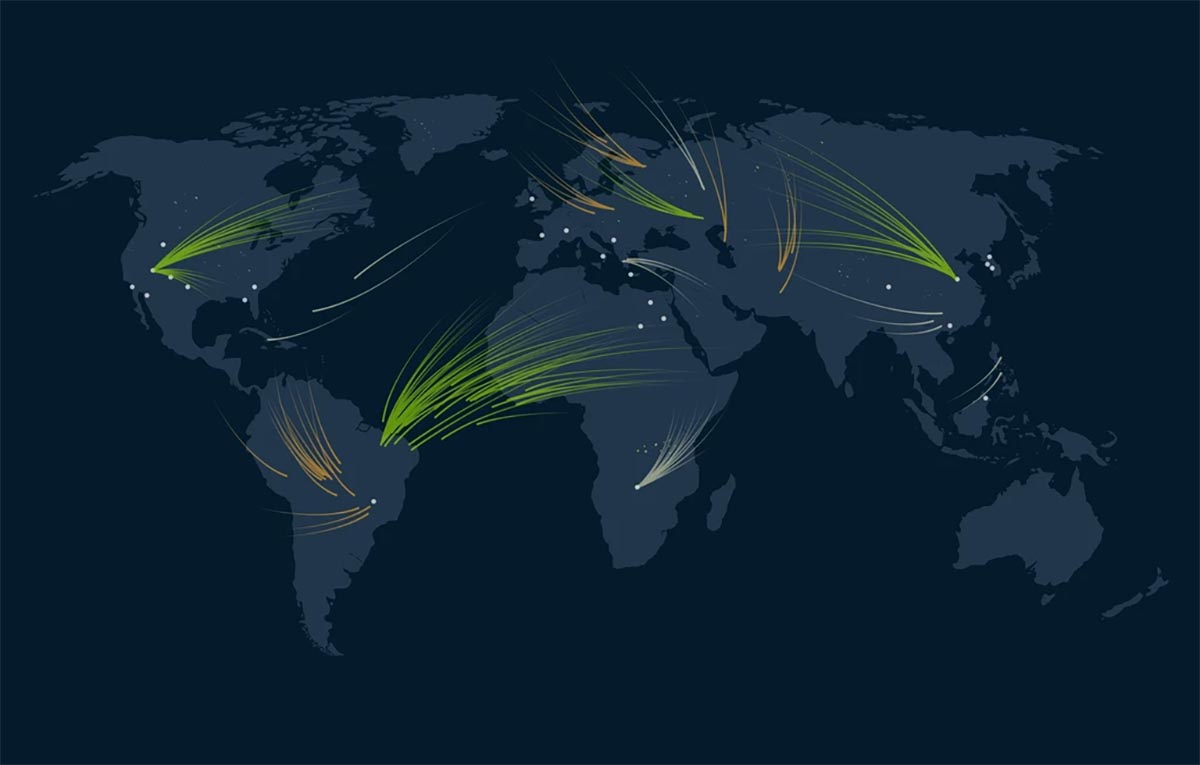
— В анализе ASERT NETSCOUT за декабрь 2025 года говорится о том, что ИИ становится частью нескольких этапов работы сервисов DDoS-for-hire. В исследовании отмечается ускорение разработки скриптов для атак и использование ИИ-инструментов для эксплуатации уязвимостей, позволяющих расширять ботнеты. Также в отчете рассматриваются методы имитации легитимного трафика и адаптации атак к действиям защитных систем. Практическая проблема заключается в том, что все больше людей получают возможность подготавливать атаки, обладая меньшим объемом специализированных знаний, тогда как защитникам приходится иметь дело с более широким разнообразием сценариев.
Самое слабое звено в готовности к DDoS
— Что сегодня вы считаете наиболее уязвимым элементом готовности организации к DDoS-атакам: технологии, видимость происходящего в сети, процессы реагирования или взаимодействие между сетевыми, security- и бизнес-командами?
— Опубликованные NETSCOUT рекомендации ставят на первое место подготовку: технологии, людей, процедуры и коммуникационный план необходимо объединять и регулярно отрабатывать. Видимость здесь критически важна, поскольку организация не может надежно реагировать на атаку, которую она не распознала. После этого правильная классификация инцидента определяет, какой именно механизм противодействия необходимо применить.
Чему учит реальная симуляция атаки
— NETSCOUT WarGames в Баку был построен вокруг практической симуляции DDoS-атаки, а не традиционной конференционной модели. Что, на ваш взгляд, участники смогли получить, столкнувшись с атакой в реальном времени, чего невозможно получить из презентации или аналитического отчета?
— WarGames позволил участникам в нескольких раундах занять как позицию атакующих, так и защищающихся в рамках DDoS-симуляции в реальном времени. Цель заключалась в том, чтобы перевести навыки защиты и контрмеры из теории в практическую плоскость, а также помочь участникам понять, как действуют атакующие и каким образом могут реагировать защитники.
Дополнительная ценность заключалась в возможности применять знания непосредственно в процессе развития событий. Методология NETSCOUT по защите от DDoS включает тестирование инструментов, подготовку процедур, обучение команд и практические тренировки. Симуляция создает среду для такой практики: участники должны были обнаружить атаку, понять ее воздействие и выбрать соответствующую реакцию.
Технические и организационные уроки
— Одна из целей формата WarGames — выявить слабые места не только в технологиях, но и в мониторинге, принятии решений и взаимодействии команд. На ваш взгляд, подобные симуляции чаще выявляют технические уязвимости или организационные проблемы?
— И то и другое должно входить в оценку. Методология NETSCOUT по защите от DDoS объединяет тестирование оборудования и инструментов с процедурами, обучением и практикой. Она также предполагает ответы на целый ряд вопросов: как обнаруживается атака, как организована коммуникация, что происходит с сетью, какая мера противодействия соответствует конкретной ситуации и что необходимо улучшить после инцидента.
В условиях симуляции эти вопросы помогают отделить технический пробел в обнаружении или нейтрализации атаки от проблем, связанных с принятием решений или коммуникацией между командами.
Глобальная разведка угроз и Азербайджан
— NETSCOUT располагает глобальным представлением о сетевой активности и DDoS-угрозах. Как эта глобальная видимость помогает компании выявлять новые модели атак и какие тенденции сегодня наиболее актуальны для организаций в нашем регионе?
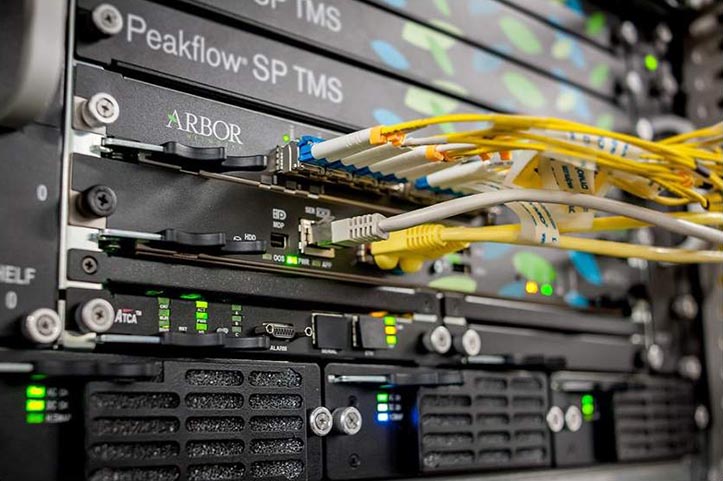
— NETSCOUT ATLAS объединяет наблюдения интернет-масштаба с анализом на базе ИИ и экспертизой команды ASERT. Получаемый в результате ATLAS Intelligence Feed предоставляет продуктам Arbor информацию об активных источниках атак, ботнетах, тактиках злоумышленников и индикаторах компрометации, помогая защитным механизмам адаптироваться к изменениям вектора атак.
Что касается Азербайджана, за последние месяцы мы зафиксировали 11407 атак, при этом максимальное количество векторов в рамках одной атаки достигало 16. Среди перечисленных векторов лидирует ICMP, за ним следуют TCP RST и TCP SYN. В числе наиболее часто атакуемых отраслей выделяются вычислительная инфраструктура, обработка данных и услуги хостинга, далее идут беспроводные телекоммуникации. Эти наблюдения делают проблему многовекторных атак, а также уязвимость хостинговой и телекоммуникационной инфраструктуры вполне конкретными локальными вопросами.
Роль локальных партнеров
— Какую роль локальные партнеры играют в стратегии NETSCOUT в Азербайджане и регионе в целом? Чего вы ожидаете от сильного партнера, помимо простой поставки технологии заказчику?
— В любой стране партнер является связующим звеном между NETSCOUT и заказчиком. Начиная с самых ранних этапов, очень часто именно от партнера мы получаем информацию о среде заказчика, ее особенностях и потребностях. Партнер сопоставляет эти потребности с нашими решениями и взаимодействует с нами от имени клиента. На следующем этапе партнер занимается реализацией PoC и в дальнейшем поддерживает заказчика на протяжении всего жизненного цикла решения.
В идеале квалифицированный партнер входит в нашу программу PES, берет на себя поддержку заказчиков и тем самым разгружает наши команды, одновременно являясь владельцем договора на техническую поддержку.
Следующий этап развития сетевой безопасности
— И наконец, какой следующий серьезный сдвиг вы ожидаете в сфере сетевой безопасности и как NETSCOUT готовится к нему?
— Я считаю, что следующим этапом станет переход к более автоматизированной и адаптивной защите, основанной на актуальных данных о состоянии сети. В нашем конкретном направлении это также означает предоставление данных ИИ-агентам и LLM через подготовленные и структурированные информационные потоки. В совокупности эти направления поддерживают переход к процессам безопасности и эксплуатации инфраструктуры, в которых актуальный сетевой контекст используется для расследования инцидентов и автоматизированного реагирования.

Будем рады оказать вам поддержку во внедрении решений NETSCOUT.
Для получения дополнительной информации, пожалуйста, свяжитесь с [email protected].
(+99412) 497 3737 | https://risk.az