Когда речь заходит о безопасности финансовой инфраструктуры, PCI DSS и Swift Customer Security Programme обычно воспринимаются как два разных мира.
PCI DSS защищает экосистему платёжных карт. Swift CSP — инфраструктуру, через которую финансовые организации взаимодействуют со Swift. У них разные области применения, разные границы аудита, разные модели подтверждения соответствия и, разумеется, разные наборы требований.
Но если отойти от названий стандартов и посмотреть на их цели, различий становится заметно меньше.
PCI DSS объединяет свои 12 требований вокруг шести фундаментальных задач: построения и поддержания защищённых сетей и систем, защита данных учетных записей, управления уязвимостями, строгого контроля доступа, постоянного мониторинга и тестирования, а также поддержания программы информационной безопасности.
Swift Customer Security Controls Framework строится вокруг трёх стратегических целей: Secure Your Environment, Know and Limit Access, Detect and Respond.
Формулировки различаются, но логика хорошо знакома любому специалисту по информационной безопасности: сначала определить и защитить критичную среду, затем ограничить доступ к ней, контролировать её состояние и быть готовым обнаружить атаку и отреагировать на неё.
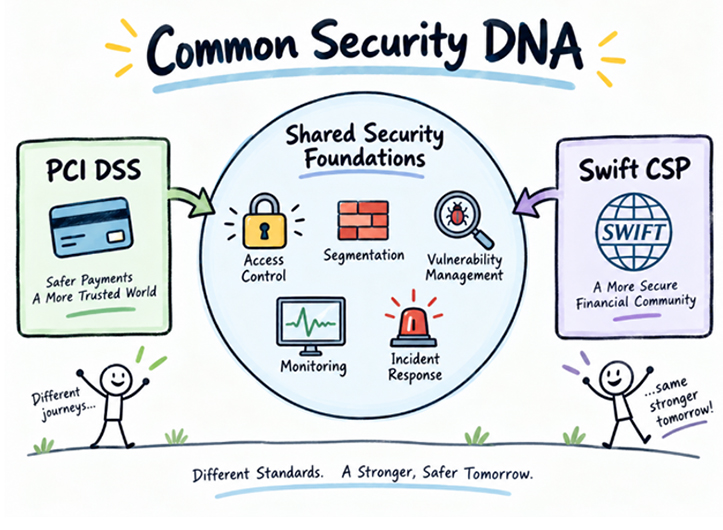
Сегментация, управление доступом, многофакторная аутентификация, защищённые конфигурации, управление уязвимостями, журналирование, мониторинг и реагирование на инциденты — все эти темы проходят через обе экосистемы.
Это не означает, что PCI DSS и Swift CSP взаимозаменяемы. Они защищают разные среды и решают разные задачи. Но их фундаментальная security-логика во многом имеет одну и ту же природу.
Две экосистемы — две разные задачи
PCI DSS предназначен для защиты данных платёжных карт и систем, которые могут повлиять на безопасность «Cardholder Data Environment».
В зависимости от роли организации в платёжной экосистеме в область PCI DSS могут попадать банки, процессинговые центры, торгово-сервисные предприятия (мерчанты), поставщики платёжных услуг, дата-центры и другие поставщики услуг.
Сегодня актуальной версией стандарта является PCI DSS v4.0.1. Его требования охватывают практически весь жизненный цикл безопасности платёжной среды: сетевую защиту, криптографию, управление уязвимостями, разработку приложений, контроль доступа, мониторинг, тестирование и организационные процессы.
Swift Customer Security Programme решает другую задачу.
Его фокус — безопасность инфраструктуры, через которую организация взаимодействует со Swift, а также снижение риска кибератак и несанкционированных финансовых операций.
В основе программы находится Customer Security Controls Framework — CSCF. Для 2026 года действует версия CSCF v2026.
Несмотря на различия в scope, терминологии и архитектуре, оба подхода исходят из одной простой идеи: критичная финансовая инфраструктура должна быть известна организации, изолирована в необходимой степени, доступ к ней должен быть ограничен, её состояние — контролироваться, а подозрительная активность — своевременно обнаруживаться.
Именно здесь и появляется их общая security-ДНК.
Общая security-ДНК
Хороший пример — сегментация.
В PCI DSS корректное определение Cardholder Data Environment напрямую влияет на scope оценки. Если организация использует сетевую сегментацию, чтобы исключить определённые системы из PCI DSS scope, она должна доказать, что эта сегментация действительно эффективна.
В Swift CSP логика похожа: критичная Swift-инфраструктура должна быть отделена от менее доверенных и общих IT-сегментов.
Термины и архитектуры могут отличаться, но цель одна — не позволить компрометации обычной пользовательской сети автоматически стать компрометацией критичной финансовой инфраструктуры.
То же самое происходит с управлением доступом.
Недостаточно просто создать учётные записи и назначить права. Организация должна понимать, кто имеет доступ, зачем он ему нужен, какими привилегиями обладает этот пользователь и как регулярно пересматривается его доступ.
Least privilege, MFA, разделение обязанностей и контроль привилегированных учётных записей — базовые элементы обеих моделей.
Ещё один общий элемент — vulnerability management.
Сам факт наличия firewall, EDR или SIEM не означает, что среда защищена. Необходимо знать, какие активы действительно находятся в критичной инфраструктуре, какие версии программного обеспечения используются, есть ли известные уязвимости и насколько своевременно организация их устраняет.
Особенно хорошо сходство двух подходов видно в мониторинге.
Можно собирать огромное количество логов, но если никто не анализирует события и не реагирует на аномалии, само наличие журналирования практически ничего не меняет.
И PCI DSS, и Swift CSP в конечном счёте требуют не просто технических средств, а работающих процессов.
Но различия остаются принципиальными
Несмотря на сходство подходов, объединять PCI DSS и Swift CSP в одну условную систему было бы неправильно.
PCI DSS детально ориентирован на безопасность платёжных карт и Cardholder Data Environment.
Здесь особое значение имеют защита PAN и sensitive authentication data, криптография, платежные приложения, e-commerce, vulnerability scanning, penetration testing и другие механизмы, характерные именно для карточной индустрии.
Swift CSP, напротив, сосредоточен на Swift-related infrastructure, архитектуре подключения, операторском доступе, защите соответствующих компонентов и рисках несанкционированных финансовых сообщений.
Отличается и сам assessment-процесс.
В PCI DSS в зависимости от типа организации и применимой процедуры оценка может завершаться Report on Compliance и Attestation of Compliance.
В Swift CSP организация проходит ежегодный security аттестацию, а независимая оценка подтверждает реализацию применимых мер информационной безопасности.
Поэтому PCI DSS assessment не заменяет Swift CSP assessment — и наоборот.
Но зрелая система информационной безопасности позволяет избежать ситуации, когда каждый стандарт превращается внутри компании в отдельный «остров».
Один контроль может решать несколько задач
На практике одна и та же security-мера может одновременно поддерживать требования нескольких frameworks.
Централизованный IAM может использоваться и для Cardholder Data Environment, и для Swift-related систем.
SIEM может собирать и коррелировать события из обеих сред.
Единый vulnerability management process может охватывать и платёжные системы и Swift-инфраструктуру.
Incident response process может быть общим, но содержать отдельные сценарии для компрометации данных держателей карт и Swift-инфраструктуры или других критичных систем.
Именно здесь compliance становится частью более зрелой security-модели.
Организации нет смысла создавать отдельный firewall, отдельную команду и отдельный процесс под каждый стандарт. Гораздо эффективнее строить устойчивую систему безопасности и затем правильно сопоставлять существующие контроли с требованиями различных фреймворков.
Но для этого одной документации недостаточно.
Нужно понимать реальную архитектуру, потоки данных, доверительные границы, сетевые соединения, технические настройки и то, как процессы действительно работают в повседневной эксплуатации.
Поэтому качественная оценка— это не поиск документов и не проверка списка политик.
Это сопоставление заявленных процессов с реальным состоянием инфраструктуры.
От PCI DSS к Swift CSP: два первых шага для Азербайджана
Для Q.V. развитие этих двух направлений стало последовательным этапом одной истории.
В 2023 году Q.V. стала первой компанией из Азербайджана, получившей статус PCI SSC Qualified Security Assessor Company.
Это позволило проводить независимые PCI DSS assessments силами локальной команды Qualified Security Assessors и работать с банками, платёжными организациями, дата-центрами и другими участниками финансовой и технологической инфраструктуры.
В 2026 году компания сделала следующий шаг уже в экосистеме Swift Customer Security Programme.
Q.V. стала первой компанией из Азербайджана в направлении Swift CSP assessment, а специалисты компании получили статус Swift Certified Assessor.
Сегодня в команде Q.V. работают три сертифицированных Swift assessor’а.
Таким образом, Q.V. стала первой азербайджанской компанией, представленной одновременно в двух международных assessment-направлениях — PCI DSS QSA и Swift CSP.
Но для нас ценность этого развития заключается не только в самих статусах.
Работа одновременно с PCI DSS и Swift CSP позволяет смотреть на безопасность финансовой инфраструктуры шире и видеть не отдельные compliance-задачи, а общую систему управления доступом, сегментацией, уязвимостями, мониторингом и реагированием.
Compliance — это не финальная точка
Можно соответствовать PCI DSS и при этом иметь проблемы в другой критичной среде.
Можно успешно пройти Swift CSP assessment, но иметь слабый vulnerability management process за пределами Swift-инфраструктуры.
Можно иметь современные security tools и при этом неэффективно использовать их в ежедневных процессах.
Поэтому вопрос зрелой организации сегодня звучит уже не только так:
«Какой стандарт нам нужно пройти?»
Гораздо важнее другой вопрос:
«Насколько целостно мы управляем рисками во всех наших критичных средах?»
PCI DSS и Swift CSP появились из разных задач и защищают разные части финансовой экосистемы. Но оба подхода приводят к одному выводу: безопасность не создаётся сертификатом, отчётом или ежегодной проверкой.
Она создаётся тогда, когда организация знает свои активы и границы критичной среды, контролирует доступ, своевременно устраняет уязвимости, отслеживает события и способна быстро реагировать на инциденты.
Стандарты дают структуру.
Assessment даёт независимый взгляд.
А реальная устойчивость появляется тогда, когда security controls работают каждый день — не только в период очередной проверки.
И, пожалуй, именно это и есть общая ДНК PCI DSS и Swift CSP.