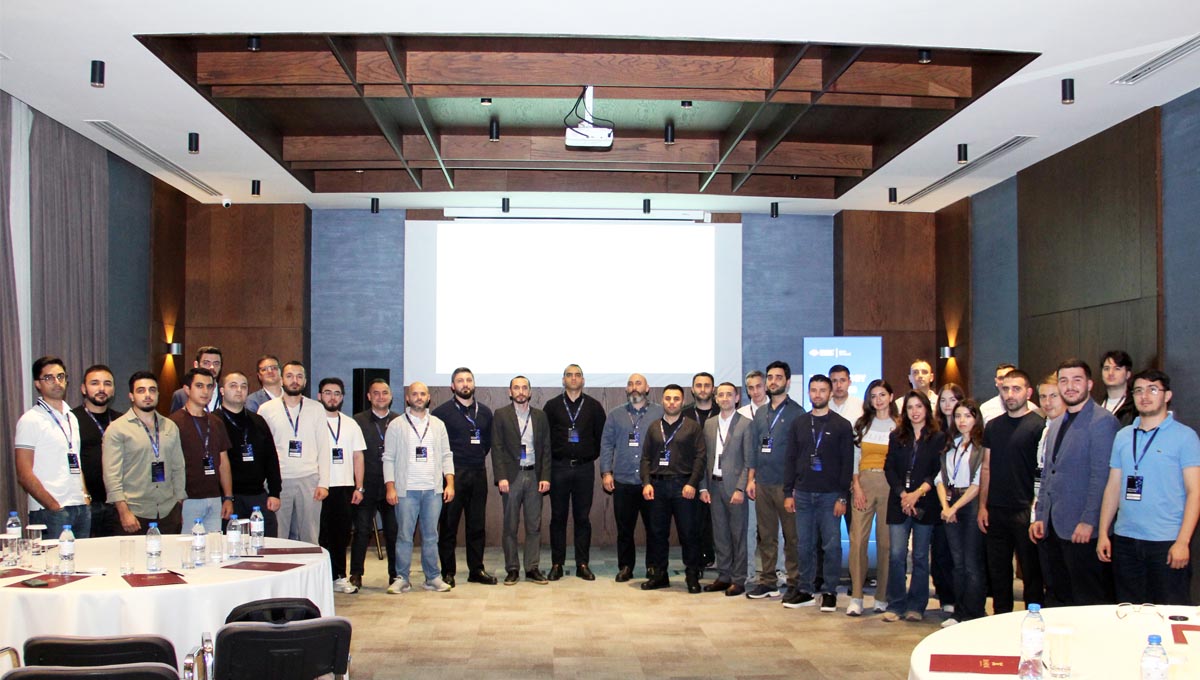
30-31 октября IBM и R.I.S.K. Company провели в Азербайджане IBM Financial Integrity Day. Мероприятие состоялось в Basqal Resort & Spa и было посвящено защите государственных и финансовых цифровых систем от киберугроз и мошенничества. Участники обсудили применение искусственного интеллекта и машинного обучения для анализа платежей, защиту цифровой идентичности и пользовательских устройств, а также управление секретами и критически важными учетными данными. В центре программы были три решения IBM: Safer Payments для выявления мошеннических операций, Trusteer для защиты пользователей и устройств и HashiCorp Vault для централизованного управления секретами.
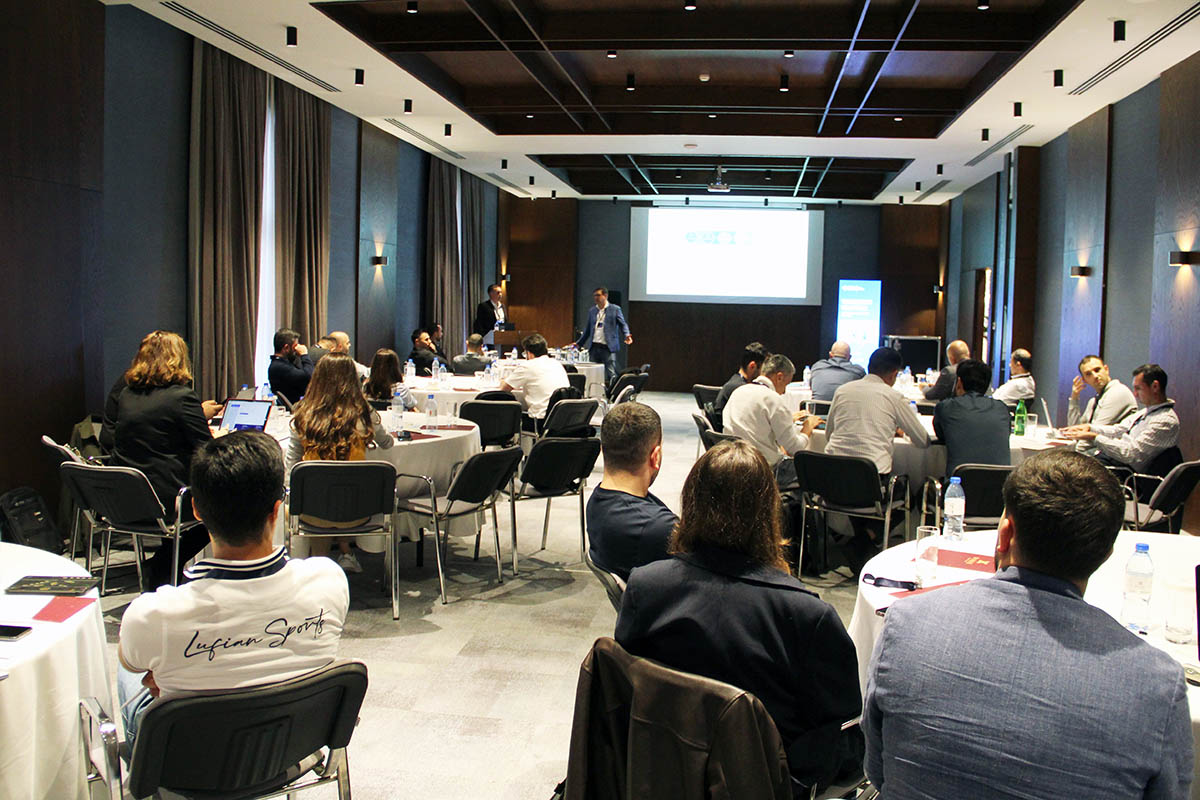
Мероприятие открыл менеджер по продукту R.I.S.K. Company Исмаил Сулейманов. Он поприветствовал участников и обозначил основные темы встречи. Затем старший менеджер по продажам IBM Automation в регионе Центральной Азии и Кавказа Алексей Прасолов представил технологические приоритеты IBM в области гибридных облачных платформ, автоматизации и безопасности.
HashiCorp Vault: управление секретами и доступом
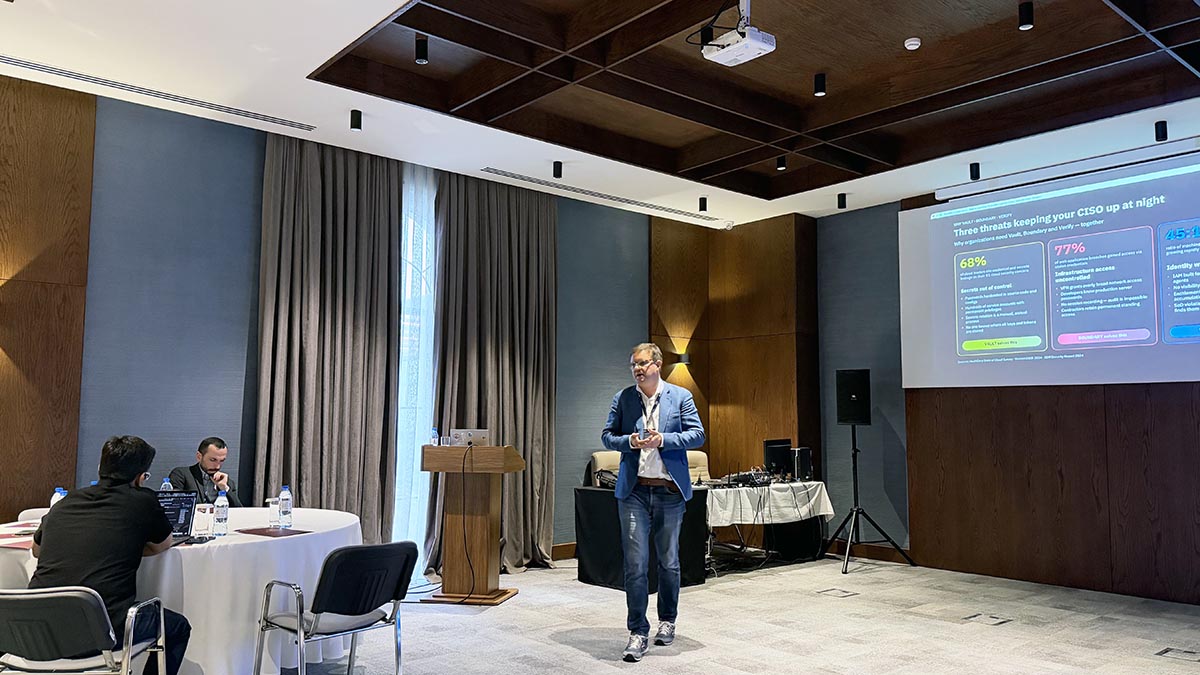
В рамках своего выступления А.Прасолов рассказал о развитии портфеля IBM после приобретения HashiCorp. В частности, HashiCorp Vault предназначен для централизованного управления паролями, ключами API, сертификатами и другими секретами, используемыми приложениями и инфраструктурными системами. Одна из ключевых возможностей Vault — переход от статических учетных данных к динамическим. Система может выдавать временные учетные данные с ограниченным сроком действия и автоматически обновлять их. Это сокращает период, в течение которого скомпрометированный секрет может использоваться для доступа к инфраструктуре, и уменьшает объем ручной работы по смене паролей и ключей.
Также был представлен Vault Radar для обнаружения секретов, случайно попавших в программный код. Terraform, в свою очередь, автоматизирует развертывание и управление инфраструктурой. Кроме того, были кратко рассмотрены решения IBM для управления привилегированным доступом, идентификации, защиты данных и мониторинга инфраструктуры.
IBM Safer Payments: анализ транзакций в реальном времени
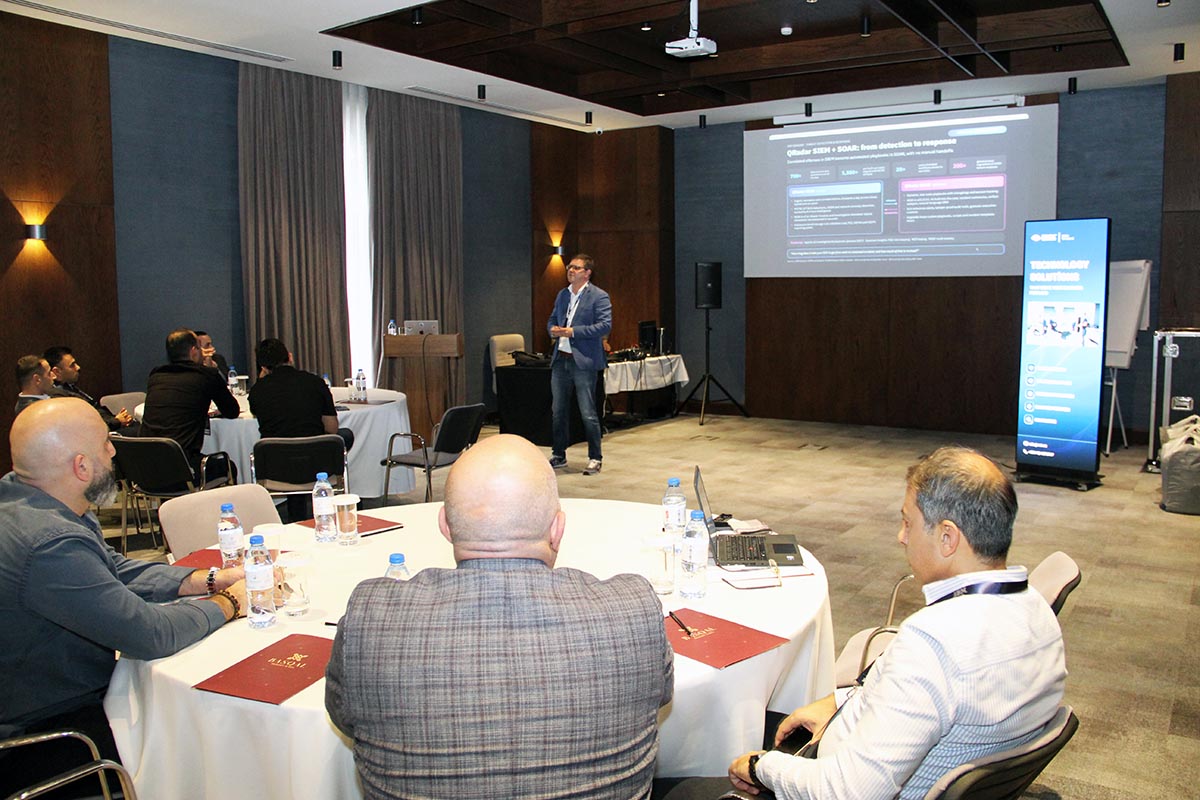
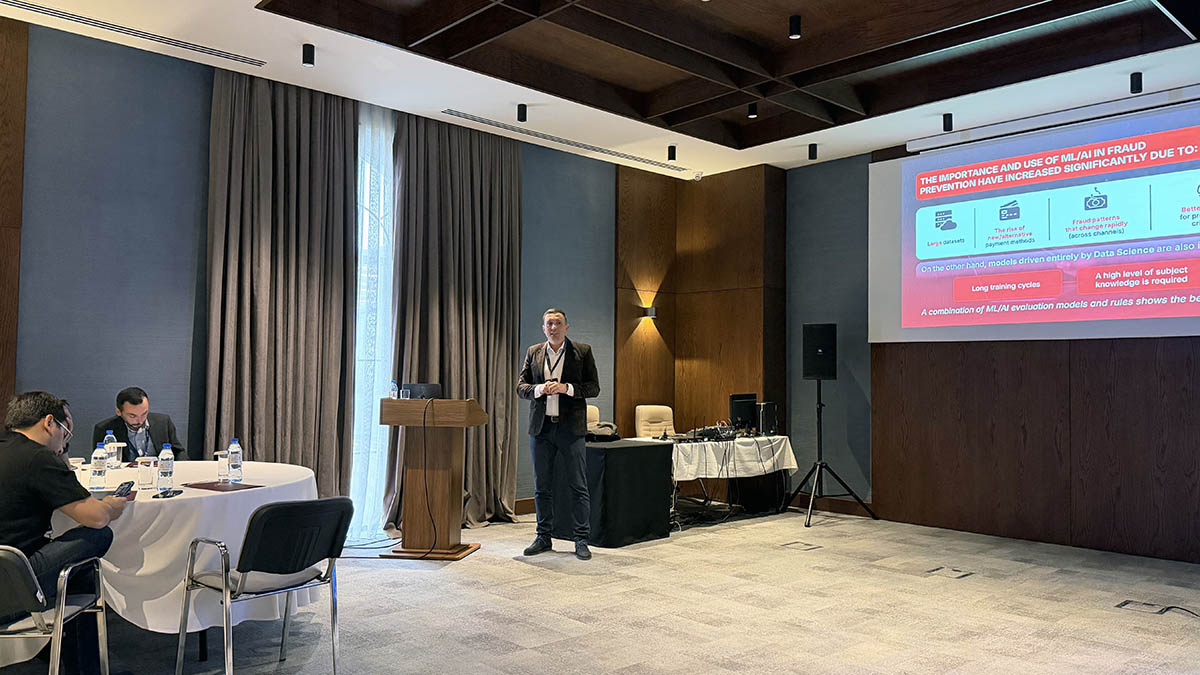
Практическим аспектам противодействия финансовому мошенничеству было посвящено выступление технического архитектора компании Solidity Сергея Сопронюка. Он подчеркнул, что внедрение антифрод-системы не ограничивается установкой программного обеспечения: решение должно быть интегрировано в инфраструктуру банка, учитывать его бизнес-процессы и обеспечивать необходимую скорость обработки операций.
При анализе транзакции учитываются не только сумма и реквизиты отправителя и получателя, но и время операции, история активности клиента, характеристики устройства, IP-адрес, геолокация и поведенческие признаки. В проектах IBM Safer Payments количество используемых атрибутов, по его словам, выросло с 200-300 до 500-600.
Мошеннические группы адаптируются к изменениям банковских приложений и платежных механизмов, поэтому одних заранее заданных правил недостаточно. Машинное обучение помогает выявлять отклонения от обычного поведения клиентов. Однако ИИ сам по себе не гарантирует эффективности. Среди проблем С.Сопронюк назвал качество исходных данных, сложность интерпретации результатов и снижение точности моделей по мере изменения мошеннических сценариев. В одном из проектов в Казахстане большое количество одновременно работающих моделей замедляло обработку транзакций. Анализ показал, что часть из них можно заменить простыми правилами без потери функциональности.
Единая платформа и сочетание моделей
IBM Safer Payments предназначена для обнаружения и предотвращения мошенничества в различных платежных каналах. Платформа анализирует не только финансовые транзакции, но и нефинансовые события — например, действия пользователя при регистрации, авторизации и подключении к банковским сервисам. Данные процессинга дополняются историей операций, характеристиками устройств, IP-адресами и географическими параметрами. Интеграция с инструментами мониторинга сессий позволяет оценить риск до принятия решения по операции.
Платформа включает инструменты отчетности и управления инцидентами, позволяет настраивать правила, подключать источники данных, работать с санкционными списками и использовать модели машинного обучения. Поддерживается интеграция с Python и TensorFlow, а графический интерфейс дает аналитикам возможность самостоятельно развивать антифрод-систему.
В ходе презентации также были рассмотрены решения Decision Tree, Boosted Trees, Random Forest, нейронные сети и логистическая регрессия. Деревья решений быстрее и проще для интерпретации, тогда как Random Forest и нейронные сети выявляют более сложные закономерности, но требуют дополнительных ресурсов.
Было отмечено, что универсальной модели для всех платежей и мошеннических схем не существует: алгоритмы подбираются с учетом специфики операций и данных и регулярно переобучаются. Наиболее эффективен комбинированный подход, объединяющий машинное обучение, аналитические правила и опыт специалистов. В качестве примера масштабирования докладчик привел один из региональных проектов, где система использует более 60 моделей машинного обучения и обрабатывает около 1500 транзакций в секунду при среднем времени обработки менее 150 миллисекунд. Название заказчика не раскрывалось.
IBM Trusteer: защита цифровой идентичности
Еще одна техническая презентация была посвящена IBM Trusteer — решению для оценки безопасности пользовательских устройств и выявления признаков компрометации. В отличие от Safer Payments, анализирующей транзакции, Trusteer оценивает устройство, с которого клиент обращается к финансовому сервису. Решение анализирует программное окружение и сетевое подключение, выявляет вредоносное ПО и использование эмуляторов, проверяет репутацию IP-адреса и учитывает географические параметры. Сбор данных обеспечивается через SDK, интегрируемый в мобильное приложение банка.
Важный компонент Trusteer — поведенческая биометрия. Система анализирует особенности взаимодействия пользователя с приложением, в том числе характер и скорость набора текста. Отклонения от привычного поведенческого профиля могут указывать на то, что устройством пользуется не владелец учетной записи.
Trusteer также помогает выявлять мошенничество с использованием социальной инженерии. В ходе презентации была рассмотрена возможность обнаружения активного телефонного звонка во время финансовой операции. Это актуально для ситуаций, когда злоумышленник убеждает клиента самостоятельно перевести деньги. Даже если платеж подтвержден владельцем счета, сочетание контекстных и поведенческих признаков может указывать на подозрительный сценарий.
Среди других индикаторов — посещение фишинговых сайтов, создание нескольких учетных записей с одного устройства, использование множества банковских приложений и несоответствие сетевых параметров геолокации. Решение о блокировке принимается не по одному признаку, а на основе совокупной оценки риска.
Интеграция и требования к данным
На встрече обсуждались варианты развертывания IBM Trusteer и соблюдение требований к обработке персональных и транзакционных данных. Организация может определять, какие сведения разрешено передавать в облачную среду для анализа, а какие должны оставаться внутри ее инфраструктуры. Это позволяет учитывать требования регуляторов и внутренние политики безопасности, одновременно используя глобальную информацию об угрозах.
По словам эксперта, IBM получает сведения о подозрительных устройствах, сетевых индикаторах и новых типах угроз более чем из 190 стран. Эти данные помогают выявлять признаки, уже встречавшиеся в международных мошеннических схемах. Trusteer может работать не только совместно с Safer Payments, но и интегрироваться с другими антифрод-платформами.
IBM Financial Integrity Day завершился неформальным общением участников с представителями IBM, R.I.S.K. Company и Solidity.