Еще недавно для проведения серьезной кибератаки требовались технические знания, собственная инфраструктура, время и достаточно высокий уровень подготовки. Сегодня значительную часть этой работы можно заказать. В даркнете и закрытых криминальных сообществах продаются готовые вредоносные программы, доступ к взломанным сетям, фишинговые наборы, ботнеты, прокси, украденные учетные данные и даже услуги по отмыванию полученных денег. Так сформировалась полноценная модель Cybercrime-as-a-Service (CaaS) — «киберпреступность как услуга».
По своей логике она удивительно напоминает легальный IT-рынок: есть разработчики, поставщики инфраструктуры, посредники, техническая поддержка, партнерские программы, маркетплейсы и конечные клиенты. Только вместо SaaS-приложений и облачных сервисов здесь предлагаются инструменты для совершения преступлений.
Киберпреступность по модели SaaS
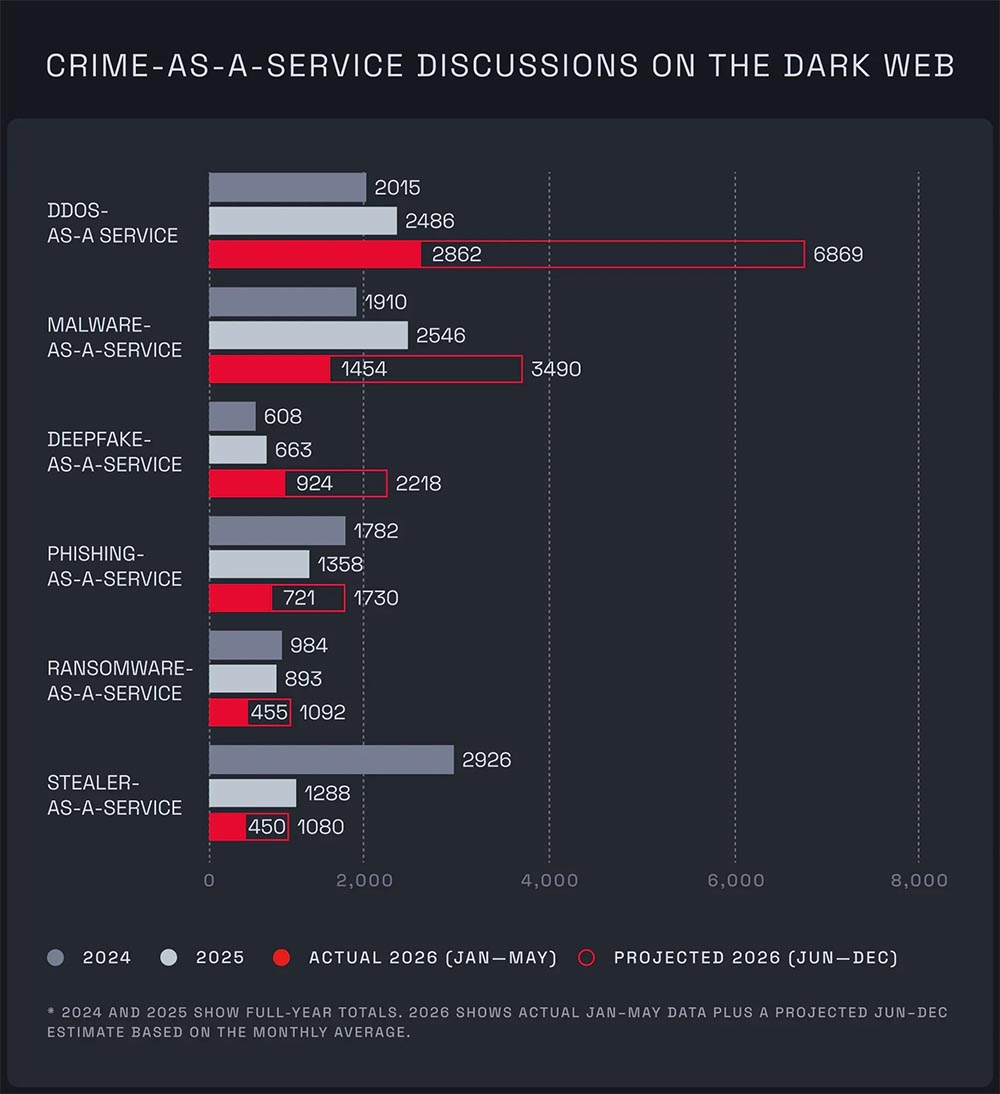
Microsoft характеризует CaaS как бизнес-модель, позволяющую проводить кибератаки людям с минимальными техническими знаниями. Специализированные поставщики продают готовые инструменты и услуги, а расчеты зачастую происходят в криптовалюте через зашифрованные коммуникационные каналы и подпольные площадки. В качестве примеров Microsoft приводит phishing-as-a-service, ransomware-as-a-service, malware-as-a-service, DDoS и ботнеты.
Главное же изменение заключается в разделении труда. Один преступник разрабатывает вредоносное ПО. Другой обеспечивает инфраструктуру управления. Третий продает доступ к уже скомпрометированным организациям. Четвертый занимается кражей данных. Еще один участник может отвечать за переговоры с жертвой и получение выкупа. В результате конечному оператору атаки необязательно владеть всей технологической цепочкой. Он может приобрести отдельные компоненты и собрать из них готовую атаку.
Europol в своем отчете IOCTA 2026 рассматривает именно эту трансформацию киберпреступности — от отдельных группировок к экосистеме специализированных поставщиков и посредников. Среди факторов, расширяющих возможности преступников, агентство отдельно выделяет шифрование, прокси-инфраструктуру и искусственный интеллект.
Самый очевидный пример — Ransomware-as-a-Service
Наиболее известная разновидность CaaS — Ransomware-as-a-Service (RaaS). В классической модели разработчики ransomware сами атаковали жертв. В модели RaaS они создают вредоносную платформу и передают ее аффилированным участникам. Те занимаются поиском жертв, первоначальным проникновением и проведением атаки, после чего доход распределяется между сторонами.
Получается своеобразная партнерская программа преступного бизнеса. Разработчик получает масштабирование без необходимости лично атаковать каждую организацию. Аффилированные участники получают готовый ransomware и инфраструктуру без необходимости самостоятельно разрабатывать вредоносное ПО. Именно поэтому RaaS существенно снижает технический порог входа.
Показательный пример — операция Endgame. Европейские правоохранительные органы целенаправленно атаковали не только конечных операторов ransomware, но и поставщиков инфраструктуры первоначального доступа. В рамках операции были нейтрализованы, в частности, Bumblebee, Lactrodectus, QakBot, HijackLoader, DanaBot, Trickbot и WarmCookie — вредоносные программы, которые использовались как сервис для проникновения в сети и последующего развертывания ransomware. Правоохранители также выдали международные ордера на арест 20 человек, которых считают связанными с предоставлением или эксплуатацией таких сервисов. Это принципиальный момент: атакующая цепочка начинается задолго до появления окна с требованием выкупа.
На преступном рынке продают даже «вход» в компанию
Еще один важный сегмент CaaS — Initial Access Brokers (IAB), или брокеры первоначального доступа. Их задача заключается не в проведении полноценной атаки, а в получении доступа к организации. Например, через украденную учетную запись VPN, скомпрометированный сервер, украденные credentials или зараженный компьютер сотрудника. Полученный доступ затем продается другому преступнику, который может использовать его для шифрования инфраструктуры, кражи данных, промышленного шпионажа или вымогательства. Таким образом, на подпольном рынке появляется своеобразная цепочка: уязвимость или фишинг -> компрометация -> продажа доступа -> проникновение -> кража данных -> вымогательство.
Europol в 2025 году прямо отмечал, что украденные учетные данные, доступ к удаленным сервисам и скомпрометированным корпоративным сетям продаются и перепродаются через криминальные форумы, зашифрованные каналы и подписочные площадки.
Lumma: malware тоже стал подпиской
Очень наглядный пример — Lumma Stealer, инфостилер, предназначенный для кражи паролей, cookies, данных браузеров, криптовалютных кошельков и другой информации. В мае 2025 года Europol и Microsoft провели операцию против инфраструктуры Lumma. По данным Microsoft, только с 16 марта по 16 мая 2025 года было обнаружено более 394 тысяч зараженных Windows-компьютеров по всему миру. В рамках операции были изъяты или переданы Microsoft более 1300 доменов, из которых около 300 были задействованы правоохранительными органами при поддержке Europol.
Здесь особенно хорошо видно отличие современной модели от классического представления о хакере. Создателю Lumma не нужно лично искать сотни тысяч компьютеров. Его задача — создать и поддерживать криминальный сервис. Другие участники используют его для собственных кампаний. Получается масштабируемый malware-бизнес.
Phishing-as-a-Service: готовая атака за несколько кликов
Еще ниже находится технический порог для Phishing-as-a-Service (PhaaS). Вместо самостоятельного создания поддельного сайта преступник получает готовый комплект: шаблон страницы авторизации, инфраструктуру, механизм сбора введенных данных и инструменты доставки сообщений.
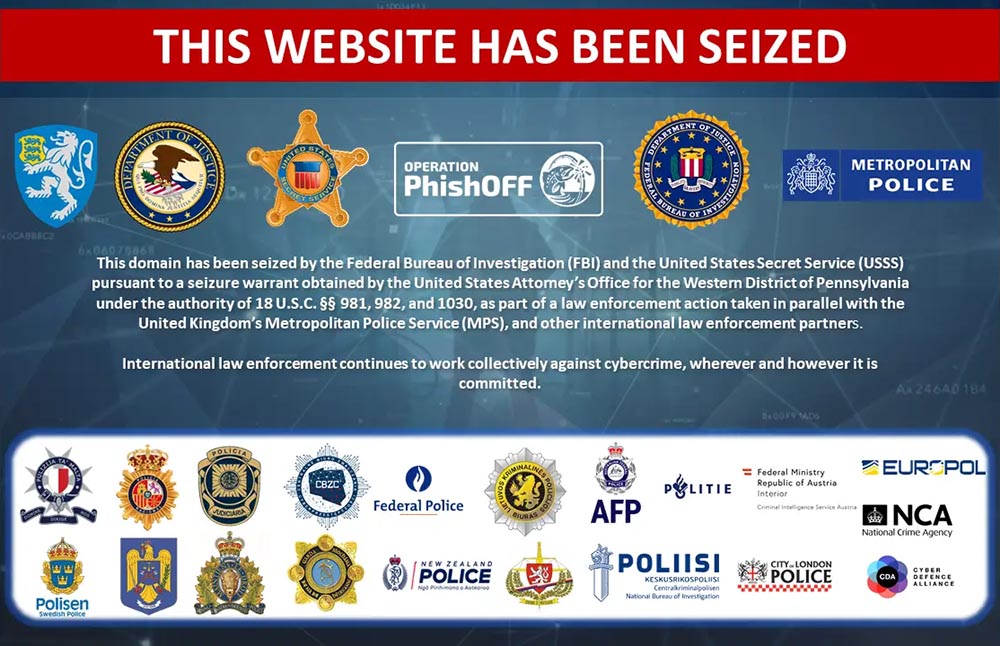
В 2024 году Europol описал международную сеть, которая 5 лет предлагала phishing-as-a-service для разблокировки украденных или потерянных мобильных телефонов. Пользователи платформы могли заказывать различные элементы атаки — фишинговые страницы, SMS, электронные письма и телефонные звонки. В результате операции было установлено около 483 тысяч пострадавших по всему миру. Это важный пример экономики CaaS: один участник создает платформу, а десятки или сотни других используют ее для собственных преступлений.
Даже SIM-карты стали сервисом для мошенников
В октябре 2025 года Europol сообщил о ликвидации сети, которую правоохранители назвали Cybercrime-as-a-Service. В рамках операции SIMCARTEL были задержаны подозреваемые, изъяты пять серверов, около 1200 SIM-box устройств и 40 тысяч активных SIM-карт. Следствие связало инфраструктуру более чем с 1700 случаями кибермошенничества в Австрии и еще 1500 — в Латвии. Ущерб в Австрии оценивался примерно в 4,5 млн. евро, в Латвии — в 420 тысяч евро.
Инфраструктура использовалась для создания большого количества фиктивных аккаунтов, фишинга, smishing и различных схем мошенничества. В числе схем были так называемые daughter-son scams, когда преступник выдавал себя за ребенка жертвы и под предлогом чрезвычайной ситуации требовал срочно перевести деньги, а также инвестиционное мошенничество и поддельные магазины. То есть криминальный сервис продавал не просто вредоносный код — он предоставлял инфраструктуру для масштабирования социальной инженерии.
Киберпреступная индустрия имеет даже собственные «биржи»
Особую роль играют подпольные форумы и маркетплейсы.
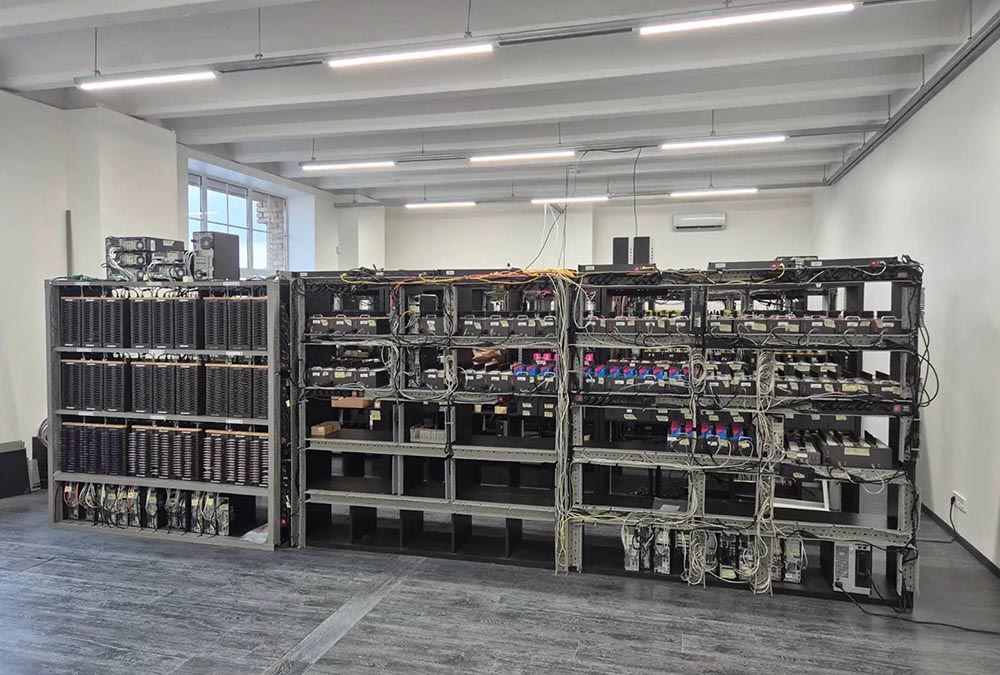
В июле 2025 года Europol сообщил о задержании предполагаемого администратора xss.is — одного из наиболее известных русскоязычных киберпреступных форумов. По данным правоохранителей, площадка насчитывала более 50 тысяч зарегистрированных пользователей и использовалась для торговли украденными данными, инструментами взлома и различными нелегальными услугами. Следствие считает, что администратор зарабатывал более 7 млн. евро на рекламе и посреднических услугах. Фактически речь шла о роли, которую в легальном бизнесе выполняет оператор маркетплейса: он не обязательно совершает преступление самостоятельно, но создает инфраструктуру, где встречаются продавцы и покупатели. Это еще одна причина, по которой понятие CaaS нельзя сводить исключительно к продаже malware. Речь идет о целой экономике!
CaaS уже включает «финансовый отдел»
Следующий уровень — инфраструктура монетизации. Преступнику необходимо не только получить доступ к жертве. Нужно украсть данные, потребовать деньги, принять платеж, скрыть происхождение средств и при необходимости конвертировать криптовалюту.
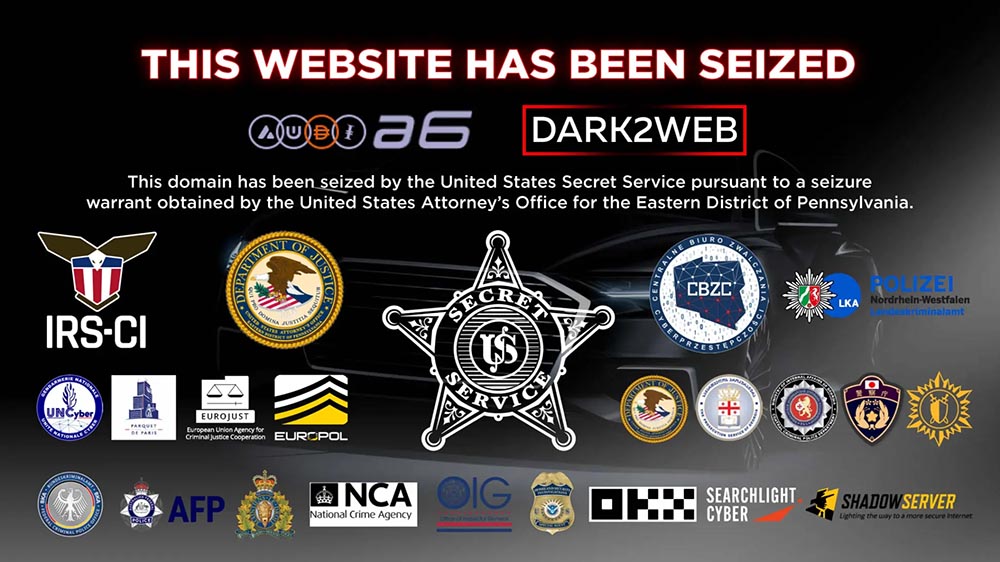
В 2026 году Europol отдельно сообщал о ликвидации криминальной инфраструктуры, связанной с отмыванием криптовалюты для ransomware-групп. Анализ правоохранителей связал так называемый «AudiA6» crypto-laundering pipeline с более чем 15 международными расследованиями и объемом средств порядка 336 млн. евро. Получается практически полноценная вертикаль: Malware -> Access -> Attack -> Data -> Extortion -> Cryptocurrency -> Laundering. Каждое звено может обслуживаться отдельным поставщиком.
Что изменил искусственный интеллект
ИИ не создал CaaS, но способен сделать его значительно более эффективным. Europol отмечает, что генеративный ИИ используется преступниками для создания более убедительного социального инжиниринга. Сообщения можно адаптировать под язык, культуру и персональные данные конкретной жертвы.
Агентство ЕС по кибербезопасности ENISA также отмечает рост Phishing-as-a-Service и использование ИИ для оптимизации phishing и автоматизации социальной инженерии. В опубликованном агентством анализе угроз за 2025 год phishing составлял около 60% выявленных начальных векторов проникновения. Именно поэтому следующая стадия CaaS может выглядеть не как продажа одного инструмента, а как автоматизированная платформа, способная одновременно создавать приманку, персонализировать сообщение, выбрать канал доставки и обрабатывать украденные данные.
Самое опасное — заказчику не обязательно быть хакером
В этом и заключается фундаментальная опасность Cybercrime-as-a-Service. Раньше преступник должен был обладать определенным набором компетенций: понимать сетевую инфраструктуру; писать или модифицировать malware; организовывать C2; искать уязвимости; обходить защитные механизмы; самостоятельно монетизировать атаку. Теперь эти компетенции можно приобрести по отдельности.
Microsoft прямо описывает современное «киберкриминальное подполье» как своего рода «теневую версию» технологической индустрии — с разделением труда, специализацией, масштабированием и сервисной моделью. И это объясняет, почему ликвидация одной группировки далеко не всегда решает проблему. Если исчезает поставщик, его место может занять другой. Специализированные преступники регулярно работают одновременно с несколькими поставщиками и клиентами, поэтому ликвидация одного RaaS-провайдера способна лишь временно нарушить работу рынка.
Азербайджан: почему это уже не абстрактная угроза
Для Азербайджана тема CaaS особенно актуальна хотя бы потому, что локальные инциденты демонстрируют те же механизмы, которые международные организации описывают как элементы современной сервисной киберпреступности. В апреле 2026 года Computer Emergency Response Center (CERT) Государственной службы специальной государственной связи и информационной безопасности Азербайджана сообщил о массовой phishing-кампании против государственных учреждений. Злоумышленники использовали письма, имитировавшие официальные уведомления, и делали ставку прежде всего на социальную инженерию — давление, страх и ощущение срочности.
Еще показательнее статистика за первое полугодие 2025 года. По данным Государственной службы, жертвами хакерских атак стали 6164 пользователя государственных электронных услуг. Среди наиболее затронутых сервисов были Государственный экзаменационный центр, Агентство инноваций и цифрового развития и Государственная налоговая служба. Это не означает, что каждый подобный инцидент непосредственно связан с CaaS. Но механизм соответствует той экосистеме, которую сегодня описывают Europol, Microsoft и ENISA: учетные данные и доступ становятся товаром, социальная инженерия автоматизируется, а технически сложные элементы атаки могут приобретаться у специализированных поставщиков.
Есть и более прямой пример. В феврале 2026 года CERT сообщил о кампании, распространявшей Global Group ransomware через phishing-письма. Первоначальным вектором выступали замаскированные Windows Shortcut-файлы .lnk, а вредоносная программа дополнительно предпринимала меры для обхода традиционных механизмов обнаружения и удаления резервных копий.
Таким образом, для азербайджанских компаний CaaS — это не только вопрос «даркнета» и деятельности международных группировок. Речь идет о конкретном риске: сотрудник организации может стать входной точкой в корпоративную сеть для преступника, который сам не создавал ни malware, ни инфраструктуру атаки.
Правоохранители тоже меняют стратегию
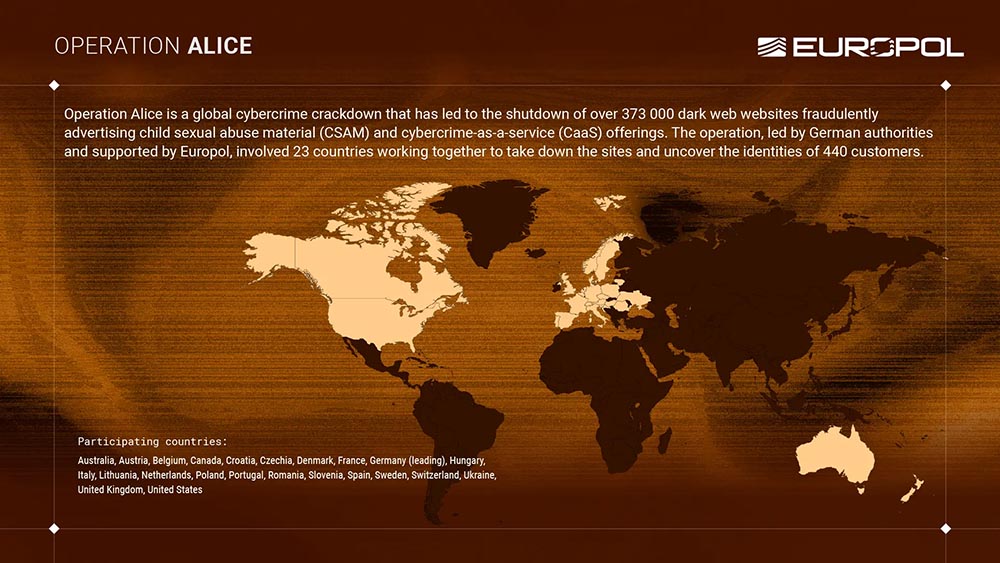
Интересно, что международные операции последних лет все чаще направлены не только на непосредственных исполнителей. В 2024 году операция Endgame была нацелена на инфраструктуру первоначального доступа. В 2025 году действия позволили правоохранителям перейти от поставщиков к их клиентам, используя базы данных, изъятые во время предыдущей операции. Europol прямо указывает на движение к demand side — спросу на криминальные услуги. А в марте 2026 года операция Alice показала еще более масштабную модель. В рамках международной операции была ликвидирована инфраструктура, которая, по данным Europol, размещала более 373 000 мошеннических сайтов, рекламировавших в том числе CaaS-услуги. Следствие установило личности 440 клиентов, использовавших услуги оператора. Это принципиально важный сдвиг. Бороться приходится уже не с одним «хакером», а с рынком.
Что это означает для бизнеса
Cybercrime-as-a-Service меняет саму модель оценки риска. Компания больше не может исходить из того, что потенциальный злоумышленник должен обладать достаточными ресурсами для сложной атаки. Теперь необходимо предполагать, что необходимые инструменты уже существуют и могут быть приобретены. Поэтому защита должна быть ориентирована не на одну конкретную угрозу, а на всю цепочку: идентификация -> доступ -> выполнение -> перемещение по сети -> кража данных -> шифрование -> вымогательство.
Особое значение получают многофакторная аутентификация, защита учетных записей и привилегированных пользователей, EDR/XDR, сегментация сети, резервное копирование, защита электронной почты, мониторинг утечек учетных данных для доступа и постоянное управление уязвимостями. Не менее важен человеческий фактор. Если злоумышленник может купить готовый phishing kit, то сотрудник фактически становится последним барьером между криминальным сервисом и корпоративной инфраструктурой.
От «хакера» к преступной экосистеме
Cybercrime-as-a-Service окончательно меняет традиционный образ киберпреступника. Это уже не обязательно талантливый программист, который самостоятельно пишет вирус и месяцами ищет способ проникнуть в сеть. В современной модели один человек может создавать вредоносное ПО, другой продавать доступ, третий предоставлять инфраструктуру, четвертый проводить атаку, пятый заниматься переговорами, а шестой — отмывать деньги. Каждый из них выполняет небольшую часть работы. Именно специализация делает экосистему устойчивой.
Пока существует спрос на украденные данные, корпоративный доступ, ransomware, фишинговые платформы и инфраструктуру для анонимизации, рынок будет воспроизводить поставщиков этих услуг. Поэтому современная борьба с киберпреступностью постепенно превращается в борьбу не только с отдельными группировками, но и с экономикой, которая позволяет им появляться снова. В этом смысле Cybercrime-as-a-Service — уже не просто новый термин из отчетов специалистов по информационной безопасности. Это описание полноценной теневой цифровой индустрии, в которой практически каждый этап атаки может быть превращен в коммерческую услугу.