Maliyyə infrastrukturunun təhlükəsizliyindən danışanda PCI DSS və Swift Customer Security Programme adətən iki ayrı dünya kimi qəbul olunur.
PCI DSS ödəniş kartları ekosistemində məlumatların təhlükəsizliyinə fokuslanır. Swift CSP isə maliyyə təşkilatlarının Swift ilə işlədiyi infrastrukturun qorunmasına yönəlib. Onların tətbiq sahəsi, qiymətləndirmə sərhədləri, uyğunluğun təsdiqi mexanizmləri və təşkilatlara qoyduğu tələblər fərqlidir.
Ancaq standartların adlarını bir kənara qoyub onların hansı riskləri azaltmağa çalışdığına baxsaq, ortaq cəhətlərin daha çox olduğunu görərik.
PCI DSS-in 12 tələbi altı əsas məqsəd ətrafında qurulub: təhlükəsiz şəbəkə və sistemlərin yaradılması və qorunması, account data-nın mühafizəsi, vulnerability management proqramının idarə olunması, güclü access control tədbirlərinin tətbiqi, şəbəkə və sistemlərin davamlı monitorinqi və test edilməsi, həmçinin informasiya təhlükəsizliyi siyasət və proqramlarının davamlı saxlanılması.
Swift Customer Security Controls Framework isə üç əsas strateji məqsədə söykənir:
Secure Your Environment
Know and Limit Access
Detect and Respond
Terminlər fərqli olsa da, məntiq eynidir: kritik mühit əvvəlcə düzgün müəyyən edilməli və qorunmalı, giriş imkanları məhdudlaşdırılmalı, sistemlərin vəziyyəti daimi nəzarətdə saxlanılmalı, şübhəli fəaliyyət isə vaxtında aşkarlanaraq ona reaksiya verilməlidir.
Şəbəkə seqmentasiyası, girişlərin idarə olunması, çoxfaktorlu autentifikasiya, təhlükəsiz konfiqurasiyalar, vulnerability management, logların toplanması, monitorinq və insidentlərə reaksiya — bütün bu mövzular hər iki ekosistemdə əsas təhlükəsizlik elementləridir.
Bu, PCI DSS və Swift CSP-nin bir-birini əvəz etməsi demək deyil. Onlar müxtəlif mühitləri qoruyur və fərqli risklərə fokuslanır. Amma hər ikisinin təhlükəsizlik fəlsəfəsinin əsasında çox oxşar prinsiplər dayanır.
İki ekosistem — iki fərqli məqsəd
PCI DSS ödəniş kartı məlumatlarının və Cardholder Data Environment-in təhlükəsizliyinə təsir göstərə biləcək sistemlərin qorunması üçün hazırlanıb.
Təşkilatın ödəniş ekosistemindəki rolundan asılı olaraq PCI DSS scope-a banklar, prosessinq mərkəzləri, merchantlar, ödəniş xidməti təchizatçıları, data mərkəzləri və digər xidmət təminatçıları daxil ola bilər.
Hazırda standartın aktual versiyası PCI DSS v4.0.1-dir. Tələblər ödəniş mühitinin təhlükəsizlik həyat dövrünün demək olar ki, bütün aspektlərini əhatə edir: şəbəkə təhlükəsizliyi, kriptoqrafiya, zəifliklərin idarə olunması, proqram təminatının təhlükəsiz hazırlanması, girişlərin idarə olunması, monitorinq, testlər və təşkilati proseslər.
Swift Customer Security Programme isə başqa məqsədə xidmət edir.
Burada əsas diqqət təşkilatın Swift ilə əlaqəli infrastrukturunun qorunmasına, bu mühitə hücum ehtimalının azaldılmasına və saxta və ya icazəsiz maliyyə əməliyyatlarının qarşısının alınmasına yönəlir.
Proqramın əsasını Customer Security Controls Framework — CSCF təşkil edir. 2026-cı il üçün CSCF v2026 tətbiq olunur.
Scope, terminologiya və arxitektura fərqlərinə baxmayaraq, hər iki yanaşma eyni fundamental prinsipdən çıxış edir: kritik maliyyə infrastrukturu təşkilat tərəfindən dəqiq müəyyən edilməli, lazımi səviyyədə izolə olunmalı, həmin mühitə giriş məhdudlaşdırılmalı, onun fəaliyyəti monitorinq edilməli və anormal davranış vaxtında aşkarlanmalıdır.
Məhz bu nöqtədə PCI DSS və Swift CSP-nin ortaq təhlükəsizlik DNT-si görünməyə başlayır.
Ortaq təhlükəsizlik DNT-si
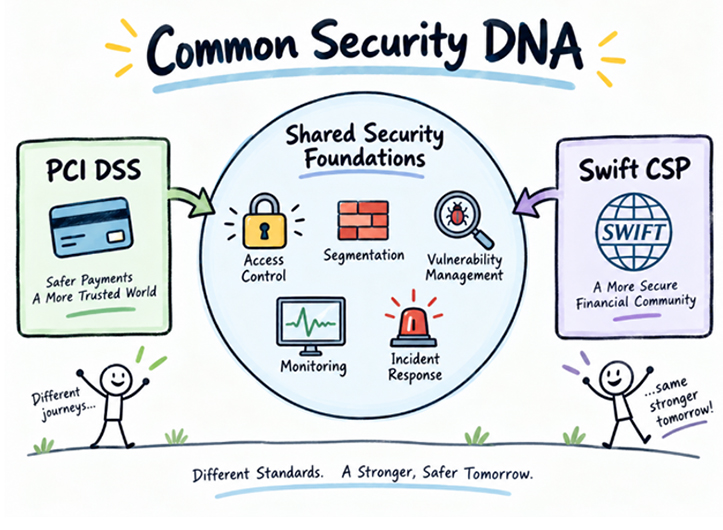
Buna ən yaxşı nümunələrdən biri seqmentasiyadır.
PCI DSS-də Cardholder Data Environment-in düzgün müəyyən olunması qiymətləndirmənin əhatə dairəsinə birbaşa təsir edir. Əgər təşkilat müəyyən sistemləri PCI DSS scope-dan kənarda saxlamaq üçün şəbəkə seqmentasiyasından istifadə edirsə, həmin seqmentasiyanın real olaraq effektiv işlədiyini sübut etməlidir.
Swift CSP-də də məntiq bənzərdir. Kritik Swift infrastrukturu daha az etibarlı və ümumi IT seqmentlərindən ayrılmalıdır.
Terminlər və texniki arxitektura fərqli ola bilər, lakin məqsəd eynidir: istifadəçi şəbəkəsinin komprometasiya olunması avtomatik olaraq kritik maliyyə infrastrukturunun da komprometasiya olunmasına gətirib çıxarmamalıdır.
Eyni yanaşmanı girişə nəzarət sahəsində də görmək mümkündür.
Sadəcə istifadəçi hesabları yaratmaq və onlara səlahiyyət vermək kifayət deyil. Təşkilat bilməlidir ki, sistemə kimin girişi var, bu giriş hansı biznes ehtiyacına əsaslanır, istifadəçinin hansı səlahiyyətləri mövcuddur və həmin səlahiyyətlər nə qədər tez-tez nəzərdən keçirilir.
Least privilege prinsipi, MFA, vəzifələrin ayrılması və yüksək səlahiyyətli hesabların nəzarətdə saxlanılması hər iki yanaşmanın əsas elementlərindəndir.
Digər ortaq sahə zəifliklərin idarəolunmasıdır (vulnerability management).
Firewall, EDR və ya SIEM-in mövcudluğu özü-özlüyündə təhlükəsiz mühit demək deyil. Təşkilat kritik infrastrukturda hansı aktivlərin olduğunu, hansı proqram versiyalarından istifadə edildiyini, hansı məlum zəifliklərin mövcud olduğunu və onların nə qədər operativ aradan qaldırıldığını bilməlidir.
Bu iki yanaşmanın oxşarlığı monitorinq sahəsində xüsusilə aydın görünür.
Minlərlə və ya milyonlarla log qeydi toplamaq olar. Lakin həmin hadisələr analiz edilmirsə və şübhəli fəaliyyətə reaksiya verilmirsə, logların sadəcə mövcud olması təhlükəsizlik baxımından ciddi dəyər yaratmır.
Həm PCI DSS, həm də Swift CSP nəticə etibarilə sadəcə texnologiya tələb etmir. Onlar real işləyən proseslər tələb edir.
Ancaq fərqlər prinsipial olaraq qalır
Oxşar təhlükəsizlik prinsiplərinə baxmayaraq, PCI DSS və Swift CSP-ni vahid bir sistem kimi qəbul etmək düzgün olmazdı.
PCI DSS ödəniş kartı məlumatlarının və Cardholder Data Environment-in təhlükəsizliyinə daha dərin və spesifik şəkildə fokuslanır.
Burada PAN və sensitive authentication data-nın qorunması, kriptoqrafiya, payment applications, e-commerce mühitləri, vulnerability scanning, penetration testing və kart sənayesinə xas digər təhlükəsizlik mexanizmləri xüsusi əhəmiyyət daşıyır.
Swift CSP isə əsas diqqəti Swift-related infrastructure-a, bağlantı arxitekturasına, operator girişlərinə, Swift komponentlərinin qorunmasına və icazəsiz maliyyə mesajları ilə bağlı risklərə yönəldir.
Assessment prosesi də fərqlidir.
PCI DSS-də təşkilatın növündən və tətbiq olunan qiymətləndirmə modelindən asılı olaraq proses Report on Compliance və Attestation of Compliance ilə yekunlaşa bilər.
Swift CSP-də isə təşkilat illik security attestation prosesindən keçir, müstəqil assessment isə tətbiq olunan security controls-un real vəziyyətini qiymətləndirməyə xidmət edir.
Bu səbəbdən PCI DSS assessment Swift CSP assessment-i əvəz etmir. Eyni qayda əks istiqamətdə də keçərlidir.
Lakin yetkin informasiya təhlükəsizliyi sistemi təşkilat daxilində hər standart üçün ayrıca “ada” yaratmaq ehtiyacını aradan qaldırır.
Bir security control bir neçə məqsədə xidmət edə bilər
Praktikada eyni təhlükəsizlik tədbiri eyni anda bir neçə framework-un tələblərinin yerinə yetirilməsinə kömək edə bilər.
Mərkəzləşdirilmiş IAM həm Cardholder Data Environment, həm də Swift-related systems üçün istifadə oluna bilər.
SIEM hər iki mühitdən təhlükəsizlik hadisələrini toplaya və korrelyasiya edə bilər.
Vahid vulnerability management prosesi həm payment systems, həm də Swift infrastructure üçün tətbiq edilə bilər.
Incident response prosesi ümumi ola bilər, lakin cardholder data-nın, Swift infrastrukturu və ya digər kritik sistemlərin komprometasiyası üçün ayrıca ssenariləri əhatə edə bilər.
Məhz burada compliance daha yetkin security modelinin bir hissəsinə çevrilir.
Təşkilat üçün hər standartdan ötrü ayrıca firewall, ayrıca komanda və ya ayrıca proses qurmaq məqsədəuyğun deyil. Daha effektiv yanaşma davamlı və işlək təhlükəsizlik sistemi yaratmaq, daha sonra mövcud security controls-u müxtəlif framework-ların tələbləri ilə düzgün şəkildə əlaqələndirməkdir.
Bunun üçün isə yalnız sənədlər kifayət etmir.
Real arxitekturanı, məlumat axınlarını, trust boundaries-ni, şəbəkə əlaqələrini, texniki konfiqurasiyaları və proseslərin gündəlik fəaliyyətdə necə işlədiyini anlamaq lazımdır.
Ona görə də keyfiyyətli assessment sadəcə sənəd axtarışı və siyasətlərin siyahı üzrə yoxlanılması deyil.
Assessment təşkilatın bəyan etdiyi proseslərlə real infrastrukturun vəziyyətini qarşılaşdırmaqdır.
PCI DSS-dən Swift CSP-yə: Azərbaycan üçün iki ilk addım
Q.V. üçün bu iki istiqamətin inkişafı eyni yolun məntiqi davamı olub.
2023-cü ildə Q.V. Azərbaycandan PCI SSC Qualified Security Assessor Company statusu əldə edən ilk şirkət oldu.
Bu status yerli Qualified Security Assessor komandası ilə müstəqil PCI DSS assessment-lərin aparılmasına, banklar, ödəniş təşkilatları, data mərkəzləri və maliyyə və texnoloji infrastrukturun digər iştirakçıları ilə işləməyə imkan yaratdı.
2026-cı ildə şirkət növbəti addımı artıq Swift Customer Security Programme ekosistemində atdı.
Q.V. Azərbaycandan Swift CSP assessment istiqamətində fəaliyyət göstərən ilk şirkət oldu, şirkətin mütəxəssisləri isə Swift Certified Assessor statusunu əldə etdilər.
Hazırda Q.V. komandasında üç sertifikatlı Swift assessor fəaliyyət göstərir.
Beləliklə, Q.V. eyni anda iki beynəlxalq assessment istiqamətində — PCI DSS QSA və Swift CSP üzrə təmsil olunan ilk Azərbaycan şirkəti oldu.
Ancaq bizim üçün bu inkişafın dəyəri yalnız statuslarla məhdudlaşmır.
PCI DSS və Swift CSP ilə paralel işləmək maliyyə infrastrukturunun təhlükəsizliyinə daha geniş baxmağa imkan verir. Burada söhbət artıq ayrı-ayrı compliance tələblərindən deyil, access management, seqmentasiya, vulnerability management, monitorinq və incident response kimi vahid təhlükəsizlik proseslərindən gedir.
Compliance son nöqtə deyil
Təşkilat PCI DSS tələblərinə uyğun ola bilər, amma başqa kritik mühitdə ciddi zəifliklərə sahib ola bilər.
Swift CSP assessment uğurla tamamlanmış ola bilər, lakin Swift infrastrukturundan kənarda vulnerability management prosesi zəif qala bilər.
Müasir security tools tətbiq etmək olar, amma həmin alətlər gündəlik proseslərdə effektiv istifadə olunmaya bilər.
Ona görə də yetkin təşkilatın verməli olduğu sual artıq yalnız belə deyil:
“Biz hansı standarta uyğun olmalıyıq?”
Daha vacib sual budur:
“Bütün kritik mühitlərimiz üzrə riskləri nə dərəcədə vahid və sistemli şəkildə idarə edirik?”
PCI DSS və Swift CSP fərqli məqsədlər üçün yaradılıb və maliyyə ekosisteminin müxtəlif hissələrini qoruyur.
Lakin hər iki yanaşma bizi eyni nəticəyə gətirir: təhlükəsizlik sertifikat, hesabat və ya ildə bir dəfə keçirilən yoxlama ilə yaranmır.
Təhlükəsizlik təşkilat öz aktivlərini və kritik mühitlərinin sərhədlərini dəqiq bildikdə, girişləri nəzarətdə saxladıqda, zəiflikləri vaxtında aradan qaldırdıqda, hadisələri izlədikdə və insidentlərə çevik reaksiya verə bildikdə yaranır.
Standartlar strukturu müəyyən edir.
Assessment müstəqil baxış təqdim edir.
Real dayanıqlılıq isə security controls yalnız assessment zamanı deyil, hər gün işlədikdə formalaşır.
Və bəlkə də PCI DSS ilə Swift CSP-nin ortaq təhlükəsizlik DNT-si məhz budur.