Представьте обычный рабочий день индивидуального предпринимателя или бизнеса. Почта, CRM, бухгалтерия, VPN, портал налоговой службы, банк-клиент, облачный диск, пара внутренних систем, корпоративный мессенджер… Множество аккаунтов и множество паролей. И у каждого сотрудника тут всего два пути и, к сожалению, они оба неудобные.
Первый и самый популярный путь — это один пароль на все. Удобно, пока не случается утечка. Достаточно, чтобы взломали самый слабый сервис из списка, например, старый форум или сайт доставки, где сотрудник когда-то зарегистрировался с рабочей почтой. Пароль уходит в базы, боты автоматически проверяют его на Microsoft 365, VPN и банковских порталах, после чего один слитый пароль открывает сразу все двери. Такая атака называется credential stuffing, и для нее не нужен даже хакер высокого уровня — достаточно купленной базы и определенного скрипта. А в эпоху искусственного интеллекта это стало проще простого.
Второй путь более сложный и более надежный — для каждой системы использовать свой сложный пароль. Формально это правильно, но на практике каждый вход превращается в мини-квест. Нужно вспомнить, какой пароль к какой системе относится, в каком из них восклицательный знак, а в каком цифра в конце, и кокой из них вы сменили месяц назад по требованию политики безопасности. Даже использование менеджера паролей тоже возникают определенные сложности. В итоге это оборачивается стикерами на мониторе, файлами «пароли.xlsx» на рабочем столе, паролями, которые отличаются одной цифрой, и бесконечные заявки в поддержку с просьбами «Сбросьте, пожалуйста, пароль. Я забыл его».
И получается замкнутых круг, когда если удобно — значит небезопасно, а безопасно — значит неудобно. Разорвать его можно, только убрав из схемы саму причину, то есть пароль. Именно это и предлагает беспарольная аутентификация (passwordless) когда вход подтверждается устройством, ключом или биометрией, и запоминать больше ничего не надо. А если нечего запоминать, то и украсть, подобрать или слить тоже нечего.
Что такое Passwordless?
Еще недавно это звучало как невозможное, но в 2022 году Apple, Google и Microsoft вместе объявили, что будут поддерживать единый стандарт входа без пароля, предложенный альянсом FIDO. Один из американских вендоров, специализирующийся на обучении кибергигиене, прямо писал, что паролями мы будем пользоваться «еще минимум десятилетие». Но прошло 3 года, и Microsoft сделала вход без пароля вариантом по умолчанию для всех новых аккаунтов.
Такой темп не объяснить маркетингом. Это прямой ответ на статистику атак. В отчете Unit 42 за 2026 год, построенном на 750 расследованных инцидентах, почти две трети первичных проникновений в сеть начинались со злоупотребления учетными данными и идентичностью. В целом элемент «идентичностни» сыграл ключевую роль примерно в 90% случаев. Годом ранее та же команда отмечала, что 86% атак привели к реальному ущербу для бизнеса: простою, остановке операций, прямым потерям деньег. Ни один тренинг по кибергигиене не заставит людей помнить двадцать уникальных паролей, а это значит, что менять нужно саму систему входа.
Как это работает без пароля
Любой вход в систему опирается на факторы аутентификации. Классификация давно устоялась:
- Знание (Something you know): то, что человек помнит, то есть пароль или PIN;
- Владение (Something you have): то, что у него есть, например, телефон, ключ или сертификат;
- Принадлежность (Something you are): биометрия, то есть отпечаток пальца или лицо;
- Местоположение (Somewhere you are): вход разрешен только из офиса или из определенной страны;
- Поведение (Something you do): манера набора текста, типичные действия, графический ключ.
Классический вход с паролем держится на первом факторе. Passwordless убирает его и опирается на остальные, чаще всего на владение и биометрию. Здесь важно не путать понятия. Обычная многофакторная аутентификация почти всегда начинается с пароля и добавляет к нему второй шаг. Passwordless убирает пароль совсем. А если без пароля проверяют сразу два фактора, например, ключ на устройстве плюс отпечаток пальца, то получается Passwordless MFA — самый сильный вариант из доступных сегодня.
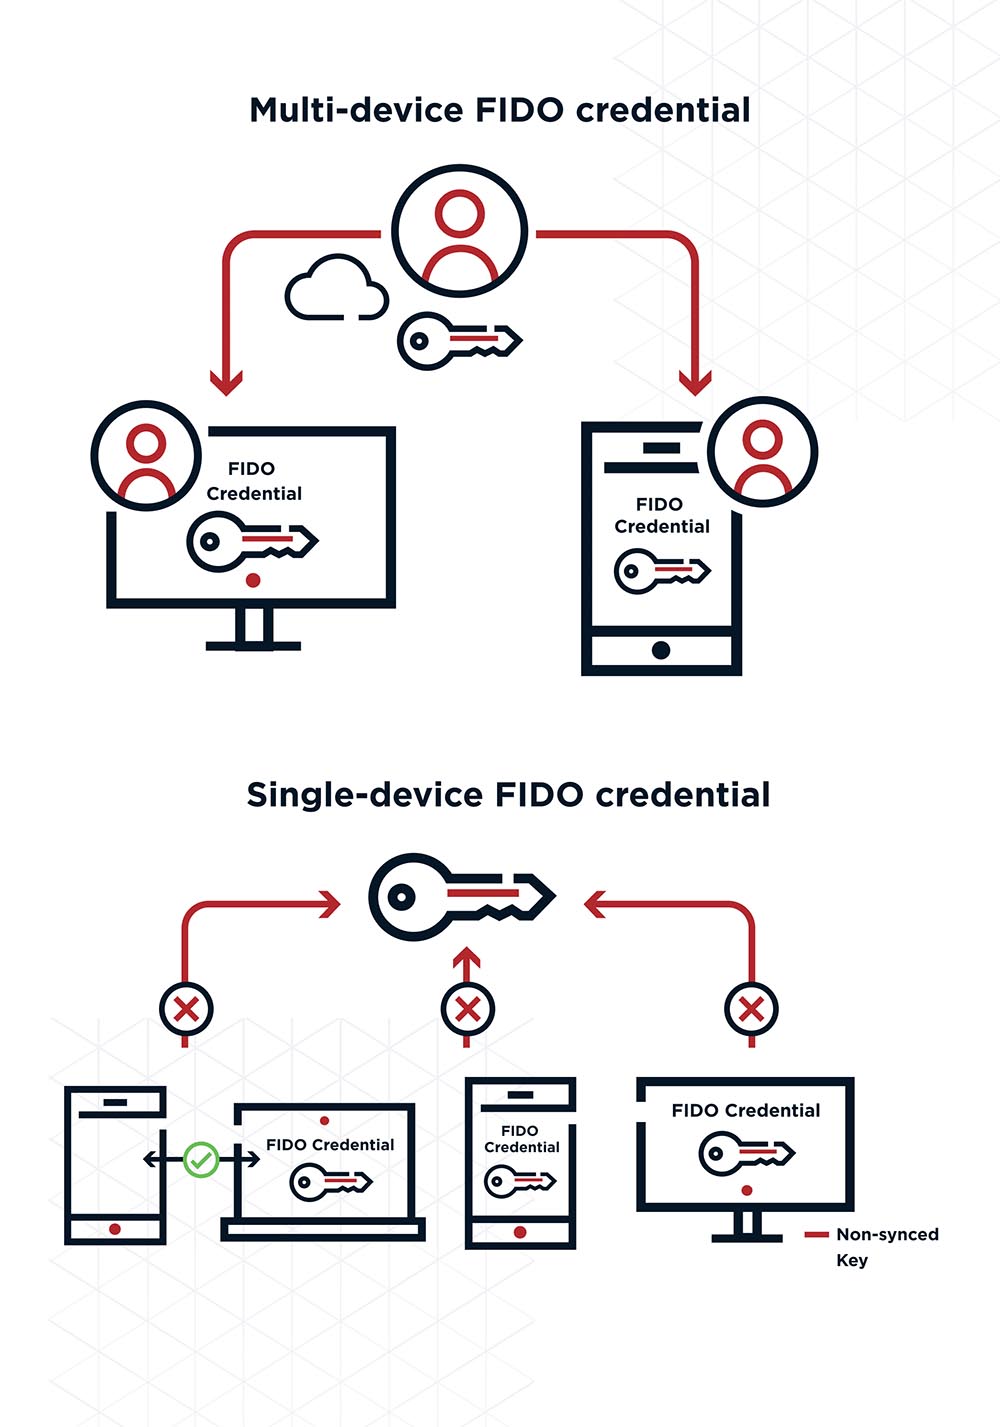
Технически основу большинства современных решений задают стандарт FIDO2 и протокол WebAuthn. При регистрации устройство создает пару криптографических ключей. Приватный ключ остается в защищенном чипе или хранилище и никуда не передается, а публичный уходит на сервер. По той же схеме давно работают цифровые сертификаты, но FIDO2 делает технологию массовой и привязывает ключ к конкретному домену. Обычный пароль можно выманить с помощью фишинговых атак, но такой ключ получить практически нельзя. Секрет не покидает устройство, а на поддельном сайте подпись просто не сработает. На практике все сводится к нескольким форматам, и у каждого своя роль:
- Magic-ссылки на почту хороши для первого касания: низкий порог входа. Но вся защита держится на почтовом ящике, а в него, по иронии, чаще всего входят по паролю.
- Одноразовые коды появились еще в 80-х годах прошлого века. Они остаются удобным резервным вариантом, но код, отправленный по SMS, можно перехватить или увести через подмену SIM-карты.
- QR-коды и push-уведомления подтверждают вход с уже авторизованного устройства. Это удобно, но у push-схем есть известная уязвимость: злоумышленник заваливает пользователя запросами, пока тот не нажмет «Подтвердить» просто от усталости. Поэтому зрелые реализации требуют ввести число с экрана или подтвердить вход биометрией.
- Единый вход через OAuth/OpenID («Войти через Google») переносит риск на один главный аккаунт. Если он защищен ключом — это плюс. Если паролем, то одна утечка открывает десятки сервисов.
- Биометрия сама по себе не аутентифицирует, она лишь разблокирует ключ на устройстве. Биометрические данные при этом должны оставаться локально и не уходить на сервер.
- Passkeys на базе FIDO2 уже не запасной вариант, а основа. Их можно хранить в системе (iCloud Keychain, Google Password Manager, Windows Hello) или в менеджере паролей. Со смартфона можно войти и на соседнем ноутбуке: телефон подтверждает вход по Bluetooth, а ключ не покидает устройство.
Microsoft показывает, куда движется рынок
С мая 2025 года новые аккаунты Microsoft создаются без пароля по умолчанию. Пользователю сразу предлагают passkey, биометрию или вход через Authenticator. Существующим пользователям компания предлагает удалить пароль из настроек вручную. Google сделал passkeys входом по умолчанию еще в 2023 году.
Цифры вполне говорящие. По данным самой Microsoft, вход с passkey успешен примерно в 98% попыток против 32% у паролей, и проходит он в восемь раз быстрее, чем связка «пароль плюс MFA». Причина не в магии — вводить и вспоминать просто нечего. Не отстает и корпоративный сегмент. В Microsoft Entra ID с марта 2027 года контрольные вопросы перестанут работать как способ самостоятельного сброса пароля (SSPR). Официальная формулировка звучит следующим образом: такие вопросы легко угадать или выманить социальной инженерией. Для IT-отдела это конкретная задача с дедлайнами. Если часть сотрудников до сих пор восстанавливает доступ через «девичью фамилию матери», их нужно заранее перевести на другие методы, иначе весной 2027 гоода служба поддержки утонет в заявках.
YubiKey: когда нужна гарантия, а не удобство
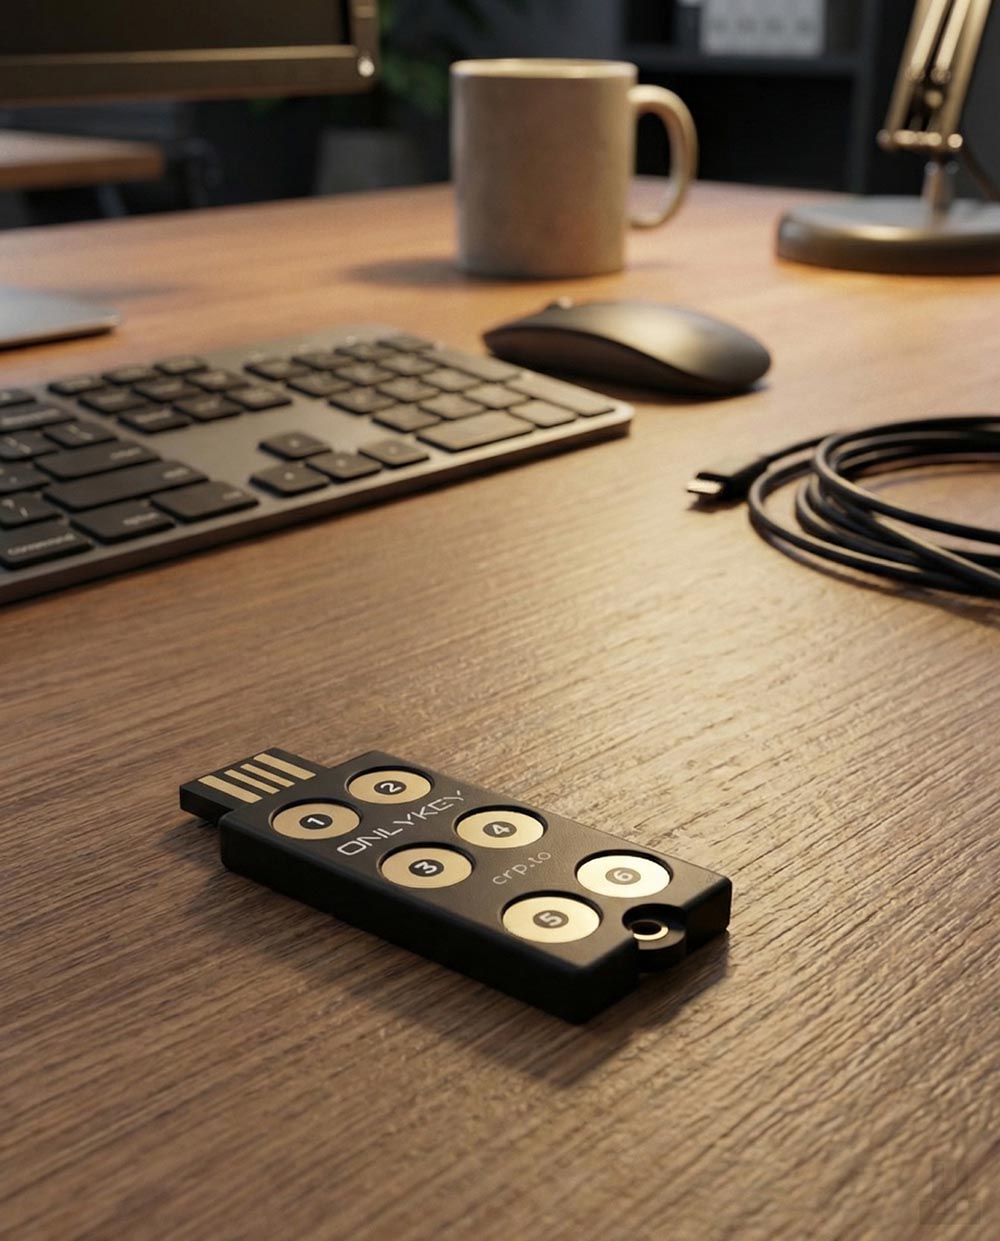
Если passkey на телефоне закрывает потребности большинства, то для критичной инфраструктуры бизнес чаще выбирает физический ключ вроде YubiKey. Как он устроен и почему физический ключ надежнее любого пароля, мы подробно разобрали в статье «Ваш пароль уже украли. YubiKey: следующий уровень защиты».
Ключ уже лежит у вас в кармане
Для passwordless не обязательно покупать отдельное устройство. Современные смартфоны iPhone или Samsung уже умеют работать как ключ безопасности. На iPhone passkeys хранятся в связке ключей iCloud и защищены аппаратным модулем Secure Enclave, а вход подтверждается через Face ID или Touch ID. На Android ту же роль выполняют Google Password Manager и Samsung Pass, а подтверждение идет отпечатком пальца, лицом или PIN-кодом. Работает это и на чужом или рабочем компьютере. Сайт показывает QR-код, вы сканируете его смартфоном и подтверждаете вход. Смартфон проверяет по Bluetooth, что находится рядом с компьютером, поэтому злоумышленник не сможет подтвердить вход удаленно, даже если перешлет вам поддельный QR-код. Приватный ключ при этом не покидает смартфон. Для бизнеса это главный аргумент в пользу массового внедрения. Смартфоны у сотрудников уже есть, поэтому базовый уровень passwordless можно включить без закупки оборудования. Аппаратные ключи остаются для тех, у кого критичный доступ.
SİMA и ASAN İmza: азербайджанский ответ на тот же вопрос
Passwordless касается не только глобальных корпораций. В Азербайджане есть своя версия этой истории, и по темпам внедрения одна из самых заметных в регионе.
Начиналось все с ASAN İmza — мобильной цифровой подписи на базе SIM-карты. OECD в свое время отметила ее как пример инновации в госсекторе, а по данным 2024 года ею пользовались около 65% населения страны. Следующим шагом стало приложение SİMA İmza, запущенное в 2022 году. Оно сочетает криптографию с открытым ключом и биометрию лица: пользователь один раз сканирует удостоверение личности, делает селфи для сверки и задает PIN-код. Дальше подписание и вход подтверждаются в приложении без пароля. По данным на начало 2026 года, приложение SİMA İmza скачали 5,5 млн. раз, а это больше половины населения страны. Приложение обрабатывает свыше 60 млн. операций в год и интегрировано примерно со 100 партнерами, включая 17 из 22 лицензированных банков. Трудовые договоры сегодня почти целиком (98%) подписываются именно через него.
Меняется и сама инфраструктура входа. Государственный шлюз аутентификации digital.login продолжает работу под новым именем mygov ID. Это говорит не о разовом проекте, а о платформе, которую продолжают развивать. Для страны это не косметическое улучшение, а уже повседневная практика. Сегодня многие крупные банки Азербайджана используют верификацию клиентов через SİMA, а на государственный портал можно войти через SİMA или mygov ID, не вводя пароль. Для обычного пользователя вход без пароля давно перестал быть экспериментом: так он открывает счет, подписывает договор и подает документы в госорганы.
Где passwordless дает слабину?
Вход без пароля не значит вход без рисков. Честный разговор с руководством должен включать и эту часть.
- Слабые «беспарольные» методы. SMS-коды и magic-ссылки формально избавляют от пароля, но переносят риск на оператора связи и почтовый ящик. Схема SIM swap давно отработана: злоумышленник собирает личные данные жертвы, убеждает оператора перевыпустить карту, и все коды приходят уже ему. Для чувствительных систем такие методы стоит считать временной мерой.
- Биометрию нельзя изменить. Утекший пароль меняют за минуту, утекший отпечаток пальца останется с человеком навсегда. Поэтому архитектурно важно, чтобы биометрия проверялась только на устройстве и никогда не хранилась на сервере в сыром виде. Что бывает, когда биометрия и личные данные все-таки попадают не в те руки, от обхода KYC-проверок до дипфейков, мы разбирали в статье «KYC, deepfake и новая эра кражи личности: Когда ваши данные становятся вами».
- Регистрация и восстановление. Самый защищенный вход бесполезен, если ключ можно перепривязать по звонку в поддержку или по коду на почту. Атакуют обычно не сам ключ, а процедуру его выдачи и восстановления.
- Привязка к экосистеме. Синхронизируемые passkeys «живут» внутри облака Apple, Google или Microsoft. Сотрудник с Windows-ноутбуком и iPhone получает два разных набора ключей. Эту проблему частично снимают менеджеры паролей с поддержкой passkeys, а альянс FIDO работает над стандартом переноса ключей между провайдерами. Но при выборе решения это нужно учитывать.
- Люди. Часть пользователей, особенно менее технически уверенных, будет сопротивляться новому способу входа. Без понятной инструкции и живой поддержки в первые недели внедрение превращается в поток обращений и возврат к паролю «на всякий случай».
Что с этим делать бизнесу
Три истории Microsoft, YubiKey и SİMA закрывают три разных сценария: массовый потребительский вход, защиту критичных корпоративных систем и государственную цифровую идентичность. Вывод один. Пароль как единственный барьер входа не работает ни в одном из этих контекстов. Регуляторы это уже закладывают в требования. Актуальная редакция NIST SP 800-63B прямо выделяет фишинг-устойчивую аутентификацию как целевой уровень защиты. А отказ от хранения паролей сокращает объем чувствительных данных, которые компания обязана защищать, в том числе в логике GDPR. Есть и прямая экономия: сброс забытых паролей остается одной из самых частых заявок в службу поддержки, и с passwordless их число заметно падает.
Переход не бесплатный, так как придется дорабатывать Legacy-системы, переучивать пользователей, а резервные способы входа продумывать заранее. Пароль на первых порах никуда не денется: он останется аварийным входом там, где ключ не сработал. Но оставаться с технологией, с которой начинаются почти две трети проникновений, сегодня очень опасно.
С чего начать на практике
- Провести инвентаризацию: какие системы уже поддерживают FIDO2/passkeys, а какие держатся только на пароле.
- Перевести на аппаратные ключи администраторов и всех, у кого есть доступ к продакшену и финансам. Охват здесь небольшой, а цена ошибки очень высокая.
- Для остальных сотрудников включить passkeys или вход через Authenticator с подтверждением числом. Там, где passkeys пока нет, использовать корпоративный менеджер паролей и MFA.
- Убрать контрольные вопросы и SMS как основной способ восстановления доступа.
- Ужесточить процедуру выдачи и перепривязки ключей: без проверки личности по нескольким каналам никакого «сброса по звонку».
- Для клиентских сервисов в Азербайджане рассмотреть интеграцию с SİMA İmza и mygov ID вместо собственной парольной базы.
Турал Рагимли, специалист по IТ-инфраструктуре и кибербезопасности для малого и среднего бизнеса