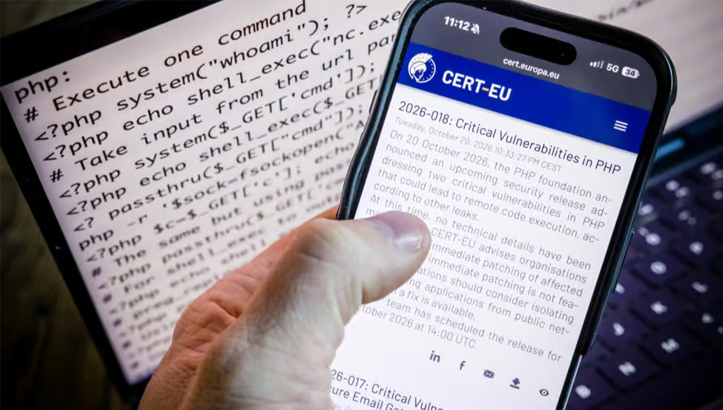
Разработчики PHP уже выпустили экстренные обновления, устраняющие две критические уязвимости, которые позволяют при определенных условиях выполнять код на сервере без авторизации. Власти и организации в разных странах временно отключают интернет-ресурсы, чтобы предотвратить возможные кибератаки.
21 октября разработчики языка программирования PHP выпустили исправления для двух критических уязвимостей, получивших идентификаторы CVE-2026-109618 и CVE-2026-109619. Обе проблемы оценены в 9,2 балла из 10 по шкале CVSS. Их эксплуатация может позволить злоумышленникам удалённо выполнять произвольный код на уязвимых серверах, потенциально получая доступ к файлам, базам данных и другим ресурсам системы.
Уязвимости затрагивают различные версии PHP, начиная с ранних выпусков языка. PHP широко используется для серверной части веб-приложений, в том числе на платформах WordPress, Drupal и Joomla. По оценке исследователей, потенциально проблема может затрагивать около 70% интернет-ресурсов, однако независимого подтверждения этой оценки нет.
В качестве превентивной меры сайты временно отключили государственные учреждения, компании и СМИ в нескольких странах. В Нидерландах ограничения затронули интернет-ресурсы Национального центра кибербезопасности, порта Роттердама, крупнейших политических партий и ряда больниц. Во Франции сайты префектур перевели в режим временного отключения, в Финляндии приостановили работу государственных веб-сервисов, а в Чехии отключили правительственный сайт для установки обновлений безопасности. Фонд Wikimedia также сообщил о временном отключении части своих систем.
Предупреждения о необходимости срочно обновить PHP выпустили профильные ведомства по кибербезопасности США, Великобритании, Евросоюза и других стран. По информации «Новой газеты Европа», технический директор Cloudflare сообщил о первых попытках атак с использованием выявленных уязвимостей. При этом американское агентство CISA на момент публикации своего предупреждения не располагало данными, подтверждающими эксплуатацию этих ошибок в реальных атаках.
Администраторам рекомендуется незамедлительно установить исправления, проверить все серверы и приложения, использующие PHP, включая компоненты сторонних продуктов, а также проанализировать журналы событий на предмет подозрительной активности. Если оперативное обновление невозможно, рекомендуется временно изолировать публично доступные системы от интернета до устранения угрозы. Соответствующие рекомендации опубликовал CERT-EU — центр реагирования на компьютерные инциденты институтов и органов Евросоюза.
Инцидент вновь продемонстрировал, насколько масштабные последствия могут иметь ошибки в широко распространенных программных компонентах: даже если организация не разрабатывает собственное ПО на PHP, уязвимость может присутствовать в используемой CMS, веб-приложении или стороннем сервисе.