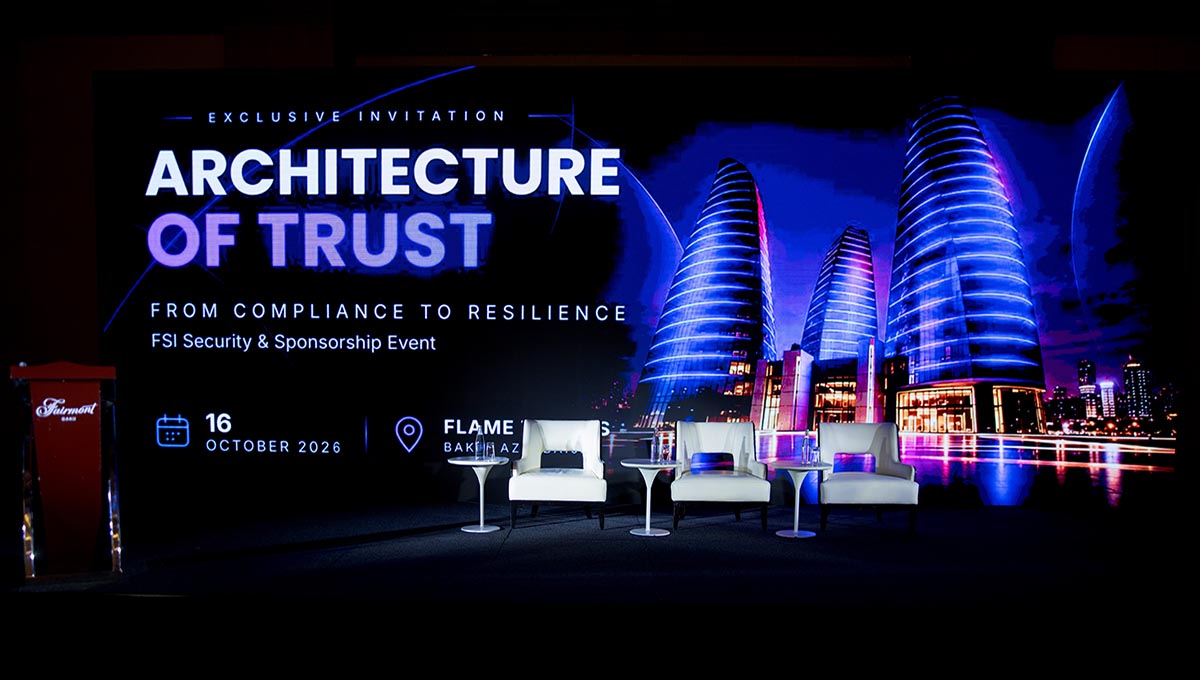
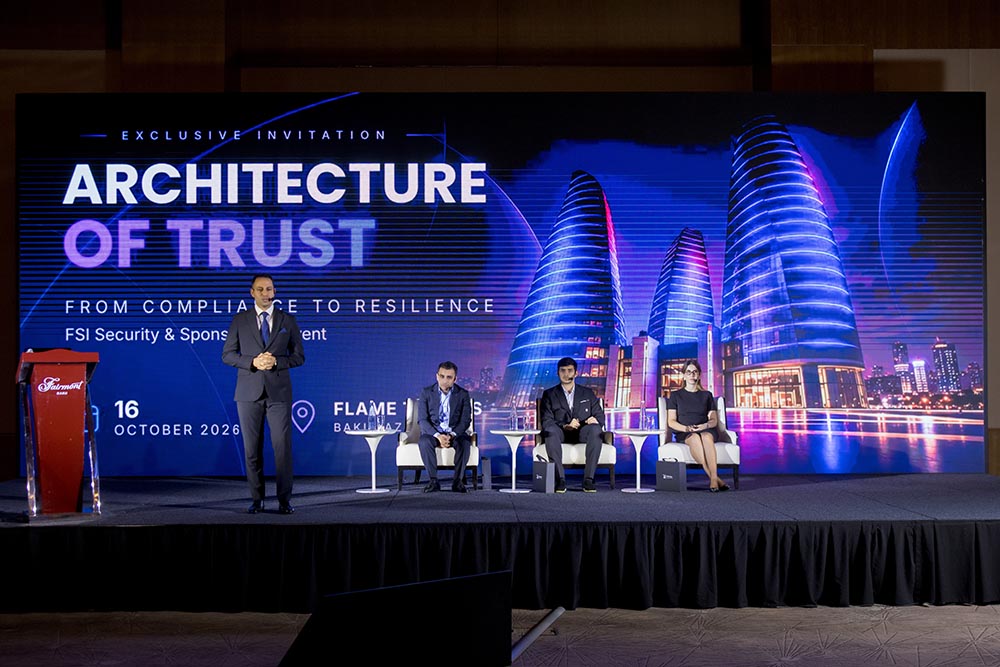
16 октября в отеле Fairmont Baku состоялся форум по кибербезопасности финансового сектора Architecture of Trust, организованный компанией CyberEden при поддержке дистрибьюторов ABRIS и Softprom, а также компании Crowdstrike. Под девизом From Compliance to Resilience мероприятие объединило представителей банков, страховых компаний, небанковских кредитных организаций, инвестиционных и процессинговых компаний, операторов электронных денег и платёжных организаций.
Ключевой вопрос форума заключался в том, насколько финансовые организации готовы противостоять реальным кибератакам. Как подчеркнули организаторы, сегодня недостаточно просто соответствовать нормативным требованиям и успешно проходить проверки. Необходимо убедиться, что внедрённые механизмы защиты действительно работают в условиях реальной угрозы, а выявление инцидентов и реагирование на них не занимают критически много времени.
В программе форума выступили эксперты CyberEden, директор по информационной безопасности (CISO) Premium Bank Метин Келантерли, а также представители международных технологических компаний Check Point, CrowdStrike и Forcepoint. Участники обсудили, как искусственный интеллект меняет методы кибератак и подходы к защите, почему традиционных инструментов безопасности становится недостаточно и каким образом финансовые организации могут повысить свою киберустойчивость.
Архитектура доверия: от аудита к непрерывной защите
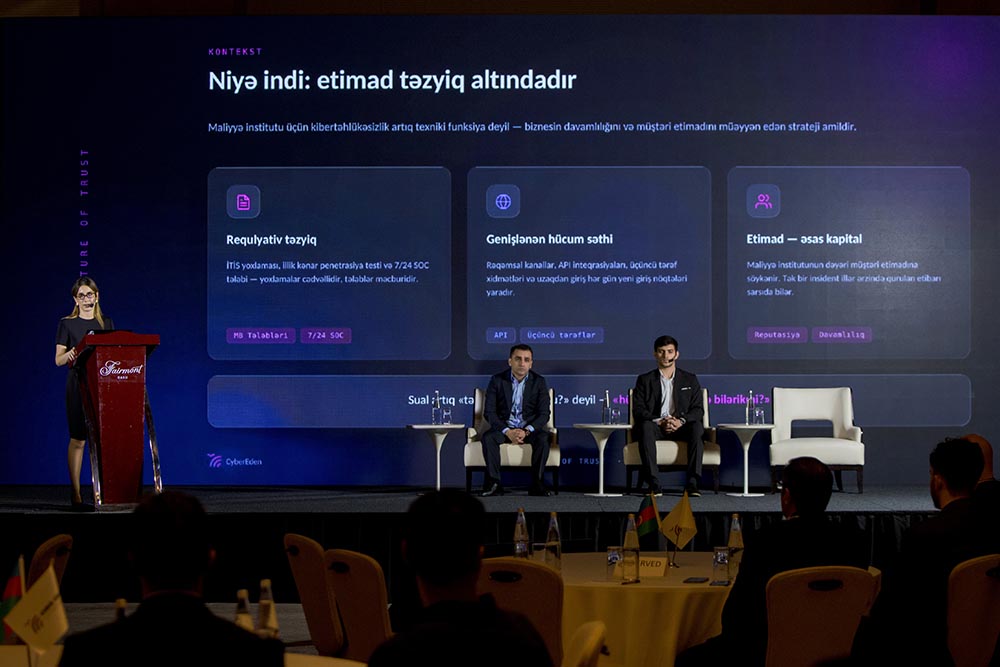
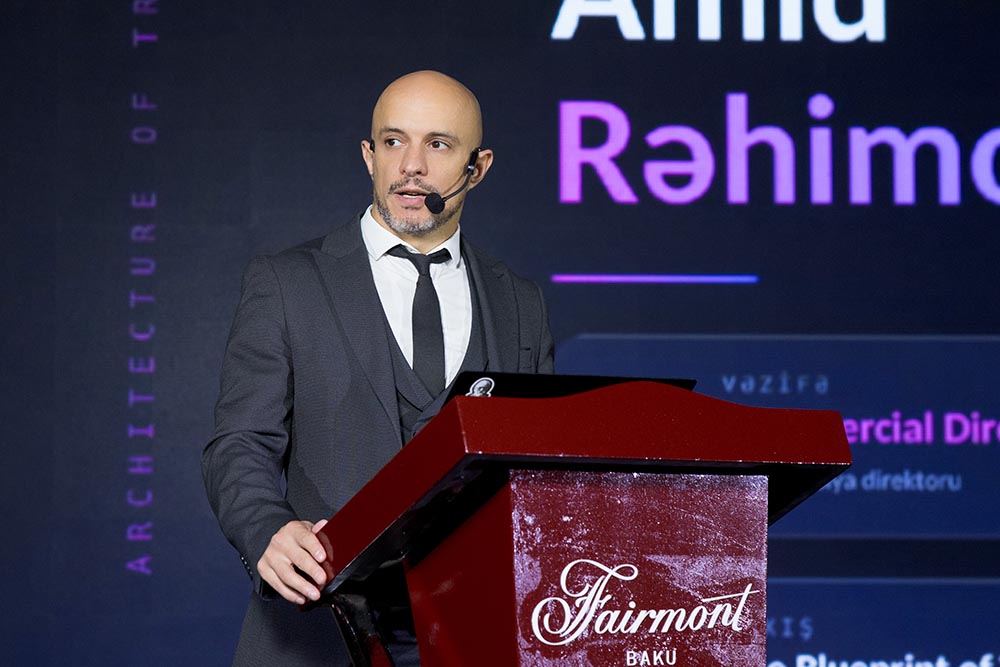
Открывая форум, коммерческий директор CyberEden Амид Рагимов представил модель «архитектуры доверия», состоящую из четырёх взаимосвязанных уровней. Её основу составляют управление кибербезопасностью и соблюдение нормативных требований, включая аудит информационной безопасности и процессы управления, рисками и соответствием требованиям (GRC). Следующий уровень — внедрённые механизмы контроля. Третий — проверенная на практике защита, включая тестирование на проникновение (penetration testing) и безопасность приложений. Завершает модель круглосуточный мониторинг и реагирование на инциденты с помощью центра оперативного мониторинга безопасности (SOC).
По словам Амида Рагимова, финансовые организации одновременно сталкиваются с несколькими факторами давления. Регуляторные требования предполагают регулярные проверки и контроль соблюдения установленных норм. При этом поверхность атаки расширяется по мере развития цифровых каналов, интеграций через API, использования сторонних сервисов и удалённого доступа. Отдельным фактором остаётся доверие клиентов, которое может быть серьёзно подорвано даже одним инцидентом.
Спикер подчеркнул, что каждый уровень защиты должен опираться на предыдущий. Аудит и документация создают основу для управления безопасностью, однако сами по себе не гарантируют защищённости. Эффективность мер необходимо подтверждать тестированием, а обнаружение угроз и реагирование на них должны осуществляться непрерывно.
Аудит как инструмент управления, а не формальность
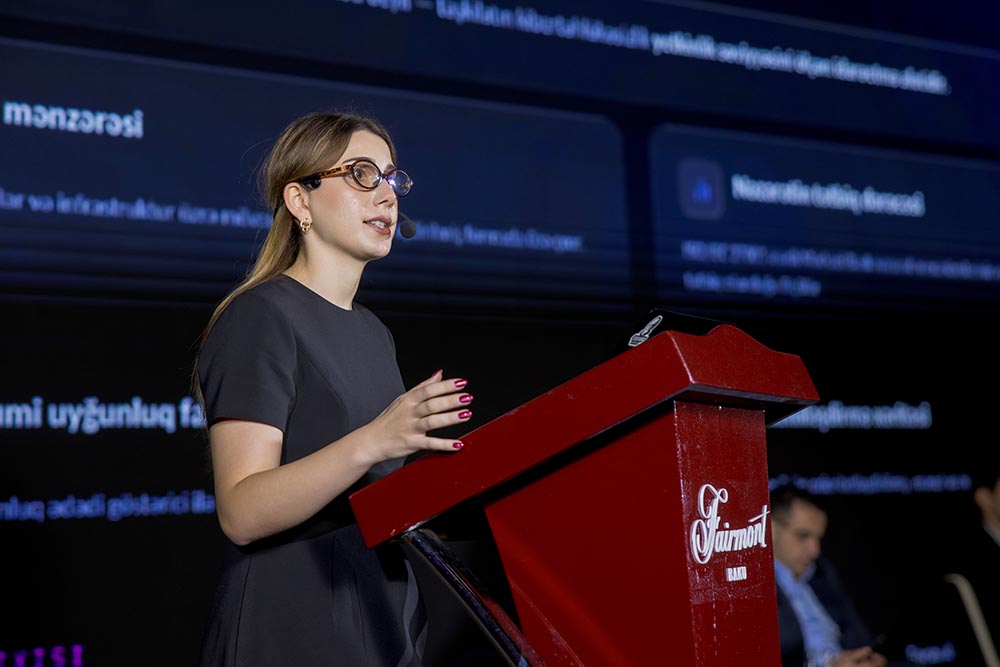
Главный консультант CyberEden Хумай Поладзаде рассказала о том, как превратить аудит информационной безопасности в практический инструмент повышения зрелости организации. По её словам, отчёт об аудите не должен оставаться документом, который после проверки просто помещают в архив. Его задача — дать объективную картину рисков, показать степень выполнения требований ISO/IEC 27001 и Центрального банка Азербайджана, а также определить направления дальнейшего совершенствования защиты.
Полноценный отчёт должен содержать оценку общего уровня соответствия требованиям и план улучшений с указанием ответственных лиц и сроков выполнения. Не менее важно регулярно обновлять политики и процедуры с учётом изменений нормативной базы, закреплять роли и ответственность, а также использовать ключевые показатели эффективности (KPI). Такой подход позволяет превратить формальную документацию в работающую систему управления кибербезопасностью.
Pentest и SOC: сокращение времени между обнаружением и реагированием
Главный архитектор по безопасности CyberEden Вусал Гасымов сосредоточился на практической проверке защищённости и организации оперативного реагирования на инциденты.
Он отметил, что тестирование на проникновение должно завершаться не просто перечнем обнаруженных уязвимостей, а конкретным планом действий по их устранению. Результаты необходимо оценивать с точки зрения влияния на бизнес, критические риски следует сообщать незамедлительно, не дожидаясь подготовки итогового отчёта, а после устранения уязвимостей проводить повторную проверку.
CyberEden предлагает несколько форматов тестирования на проникновение: по годовой подписке (Pentest as a Service), перед каждым выпуском продукта или обновлением, в рамках разового проекта, а также в сочетании с программой Bug Bounty.
Отдельное внимание Вусал Гасымов уделил скорости реагирования. В качестве примера он привёл ситуацию, когда команда Red Team завершает атаку в рамках проверки, но специалисты заказчика обнаруживают и регистрируют инцидент лишь спустя несколько часов. За это время сигнал проходит через очередь оповещений, ручную первичную обработку и многоступенчатую эскалацию. Реальный злоумышленник, однако, не будет ждать завершения этих процедур.
Для решения этой проблемы CyberEden разработала SOC нового поколения на основе собственного детерминированного механизма и оркестрации процессов. При поступлении оповещения система оценивает его и самостоятельно проверяет, существует ли соответствующая уязвимость в целевой среде, после чего запускает необходимые ответные действия. По заявлению компании, это позволяет многократно сократить время обнаружения, реагирования, расследования и устранения последствий инцидентов. Заказчики также могут отслеживать статус тестирования на проникновение и инцидентов в личной панели управления в режиме реального времени.
В рамках выступления эксперт сравнил содержание собственного SOC с привлечением внешнего поставщика услуг. Согласно приведённым им расчётам на основе данных MITRE, для обеспечения одного непрерывно работающего круглосуточного аналитического рабочего места требуется пять штатных сотрудников. Только расходы на оплату труда внутренней команды составляют около 7500 манатов в месяц для уровня L1, 13 000 манатов для L1+L2 и более 17 500 манатов при наличии инженерного персонала. Эти суммы не включают налоги, инфраструктуру и лицензии.
Аутсорсинговая модель, по словам представителя CyberEden, позволяет получить команду, инструменты и отлаженные процессы в рамках одного договора, обеспечив полноценный мониторинг с первого дня работы.
Опыт Premium Bank: практическое применение аудита
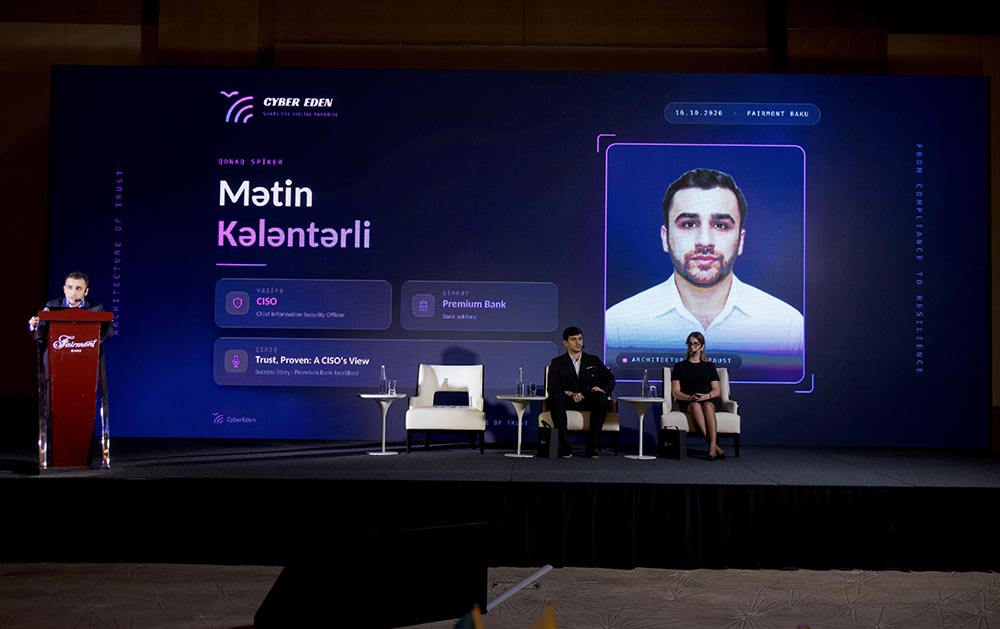
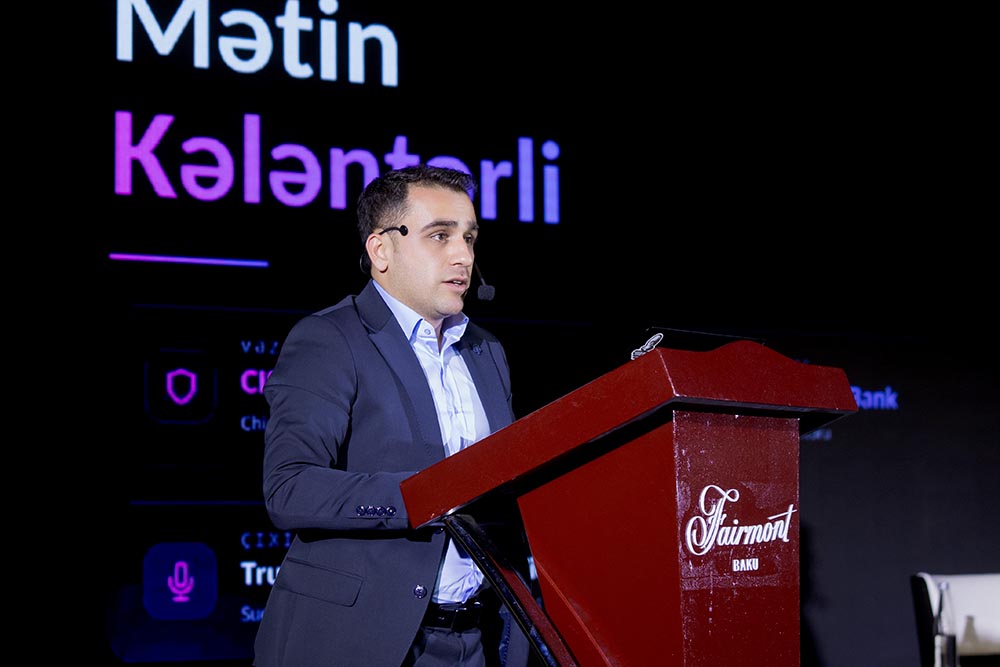
Директор по информационной безопасности Premium Bank Метин Калантарли поделился опытом банка в области кибербезопасности. Premium Bank является одним из клиентов CyberEden по направлению аудита информационной безопасности.
В числе других проектов компания назвала сотрудничество с Azərbaycan Sənaye Bankı, Bank Avrasiya, Azərpoçt и International BOKT. По информации CyberEden, отчёты по этим проектам были приняты Центральным банком Азербайджана.
Check Point: защита в эпоху искусственного интеллекта
Менеджер по разработке решений безопасности Check Point Фатих Эргюль рассмотрел влияние искусственного интеллекта на скорость и характер кибератак. Он назвал ИИ самым стремительным технологическим изменением современности и обратил внимание на сокращение времени между обнаружением уязвимости и её активной эксплуатацией.
Ссылаясь на исследование Cyberint, спикер отметил, что в 2025 году этот период сократился с девяти недель до менее чем 60 минут. Возможности, которые ранее были доступны преимущественно высококвалифицированным группам злоумышленников, теперь могут использоваться значительно более широким кругом атакующих. Одновременно организации, торопящиеся внедрять ИИ без должных мер защиты, рискуют расширить собственную поверхность атаки.
В этих условиях Check Point предлагает пересмотреть подходы к безопасности: повторно оценить существующие механизмы защиты, обеспечить безопасное внедрение ИИ и использовать сам искусственный интеллект для усиления защитных возможностей.
Подход компании охватывает четыре направления: безопасность гибридных сетевых сред (Hybrid Mesh), защиту рабочих сред сотрудников, управление киберрисками и уязвимостями (Exposure Management), а также обеспечение безопасности самих систем искусственного интеллекта.
Основной принцип — предотвращение атак до того, как они нанесут ущерб. По словам Фатиха Эргюля, поскольку атаки происходят с машинной скоростью, времени на реакцию у защитников становится всё меньше.
CrowdStrike: единая платформа вместо множества разрозненных решений
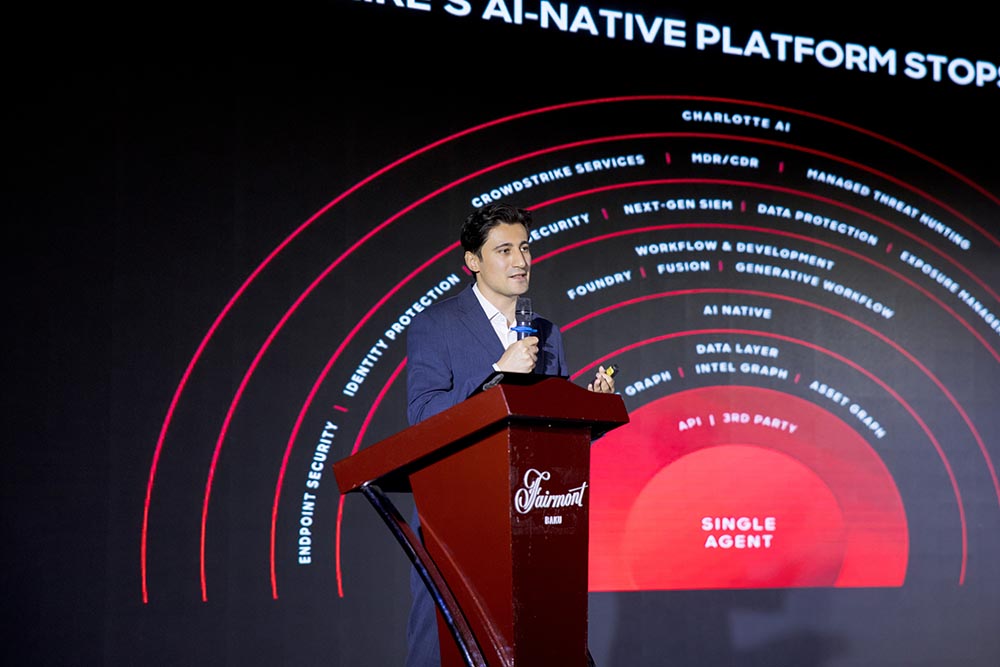
Региональный системный инженер CrowdStrike по СНГ Орхан Габибзаде отметил, что заказчики стремятся получать больше возможностей при меньших затратах, тогда как угрозы становятся сложнее, расходы растут, а инфраструктура безопасности нередко состоит из множества отдельных продуктов и агентов.
Спикер обратил внимание на ограничения традиционных подходов: устаревшие решения, основанные на сигнатурах, платформы, собранные из разрозненных продуктов, а также зависимость от одного поставщика операционной системы или облачной инфраструктуры.
В качестве альтернативы CrowdStrike предлагает единую AI-native платформу, построенную вокруг данных и использующую один агент и одну консоль управления. В подтверждение эффективности своего подхода компания привела результаты оценок MITRE ATT&CK и лидерские позиции в квадранте Gartner по защите конечных точек.
Forcepoint: искусственный интеллект работает с данными, которые становятся целью
Представитель Forcepoint Кемал Артыкарслан посвятил выступление рискам утечки данных при использовании ИИ-инструментов и автономных ИИ-агентов в корпоративной среде.
По его словам, искусственный интеллект достиг отметки в миллиард пользователей примерно за три с половиной года, тогда как смартфонам для этого потребовалось 16 лет, а интернету — от 23 до 36 лет. Столь быстрое распространение технологии создаёт новые риски для информационной безопасности организаций.
В качестве примера спикер рассмотрел рабочий день финансового аналитика, который с помощью Copilot готовит квартальный отчёт. ИИ-агент добавляет в документ сведения о сделках слияния и поглощения (M&A), к которым аналитик не имеет доступа. Затем сотрудник редактирует черновик в личной учётной записи ChatGPT и отправляет его через Slack и электронную почту. Формального нарушения внутренних политик при этом может не происходить, однако конфиденциальная информация уже покидает пределы организации.
Кемал Артыкарслан подчеркнул, что подобные ситуации связаны прежде всего с недостаточной прозрачностью и контролем. Одних обучающих мероприятий или запретов недостаточно для решения проблемы.
Forcepoint предлагает подход Know — Adapt — Protect («Выявить — адаптировать — защитить»). Он предполагает выявление всех точек, в которых ИИ взаимодействует с данными, ограничение полномочий агентов минимально необходимым уровнем и контроль каждого взаимодействия непосредственно в момент его выполнения.
Отдельно спикер остановился на проблеме Shadow AI — несанкционированного использования инструментов искусственного интеллекта — и применении AI Agent Gateway. Такой шлюз располагается между ИИ-агентом и корпоративными приложениями и позволяет в режиме реального времени разрешать или блокировать действия агента либо направлять их на дополнительное согласование.
От соответствия требованиям к устойчивости
Несмотря на различия в подходах и решениях, участники Architecture of Trust пришли к общему выводу: соответствие нормативным требованиям — лишь начальный этап построения системы кибербезопасности, тогда как конечная цель заключается в реальной устойчивости к атакам.
Аудит помогает оценить выполнение требований, но только проверка в условиях, приближённых к реальным угрозам, позволяет понять, насколько эффективны механизмы защиты. Искусственный интеллект одновременно ускоряет атаки и создаёт новые каналы утечки информации, поэтому контроль его использования должен осуществляться непосредственно в момент взаимодействия с данными. При этом сокращение числа разрозненных инструментов, переход к единым платформам и чёткое распределение ответственности становятся важными условиями повышения эффективности защиты.
Завершая форум, CyberEden предложила финансовым организациям бесплатные консультации по внедрению механизмов контроля кибербезопасности. Компания представила трёхэтапный подход: консультация, оценка текущего состояния с помощью аудита информационной безопасности и тестирования на проникновение, а затем разработка дорожной карты и её реализация при поддержке GRC и круглосуточного SOC.
Главный вывод форума Architecture of Trust заключается в том, что кибербезопасность финансового сектора должна оцениваться не только по наличию необходимых документов и выполнению нормативных требований, но и по способности организации своевременно обнаруживать атаку, ограничивать её последствия и продолжать работу в условиях реальной угрозы.